


24×7 beveiligingsmonitoring en dreigingsonderzoek door toonaangevende beveiligingsanalisten
Krachtige en betaalbare diensten voor de opsporing en het herstel van bedreigingen die speciaal zijn ontworpen voor IT-teams met beperkte resources
Malwarebytes 24×7 beveiligingsmonitoring en dreigingsonderzoek door toonaangevende analisten
Verbeter de cyberveiligheid van uw bedrijf met de Malwarebytes Managed Detection & Response-service (MDR). Deze dienst wordt aangeboden door experts die de detectie van bedreigingen versnellen en incidenten met precisie kunnen afhandelen. Malwarebytes MDR biedt flexibele opties voor reactie op bedreigingen die aansluiten op de behoeften van zowel uw bedrijf als uw beveiligingsomgeving. Hierdoor blijft u volledige zichtbaarheid en controle over uw endpoints behouden. Dankzij de flexibele opties voor reactie op bedreigingen kan Malwarebytes MDR-team actieve maatregelen nemen wanneer bedreigingen worden ontdekt of zeer concrete aanwijzingen geven voor uw team om zelf actie te ondernemen. Het is aan u om te kiezen.
Veiligheidsvoordelen
- Hoge precisie bij het reageren op dreigingen
- Korter gemiddeld tijd tot oplossing (MTTR)
- Verminder de doorlooptijd voor kritieke bedreigingen
Voordelen voor het bedrijfsleven
- Kostenefficiëntie door minder bedrijfsstoringen
- Verhoog de naleving van de opkomende veiligheidsregels
- Gemak van 24×7 beveiligingsmonitoring
Voordelen voor het team
- Verminder de vermoeidheid door waarschuwingen
- Verwijder beperkingen op vaardigheden en bandbreedte
- Reageer efficiënter op kritieke bedreigingen
Flexibele opties voor de reactie op dreigingen
Het Malwarebytes MDR-team monitort uw endpoint-alerts 24x7x365. Met de MDR-service kunt u zelf bepalen hoe de reactie op uw endpoints moet worden toegepast, met een van de volgende opties:
Optie 1
Het MDR-team zal de dreiging namens u oplossen en uw team informeren over alle genomen acties op uw endpoints.
Optie 2
Het MDR-team zal richtlijnen geven over de aanbevelingen die uw team kan nemen om de dreiging effectief te verhelpen.


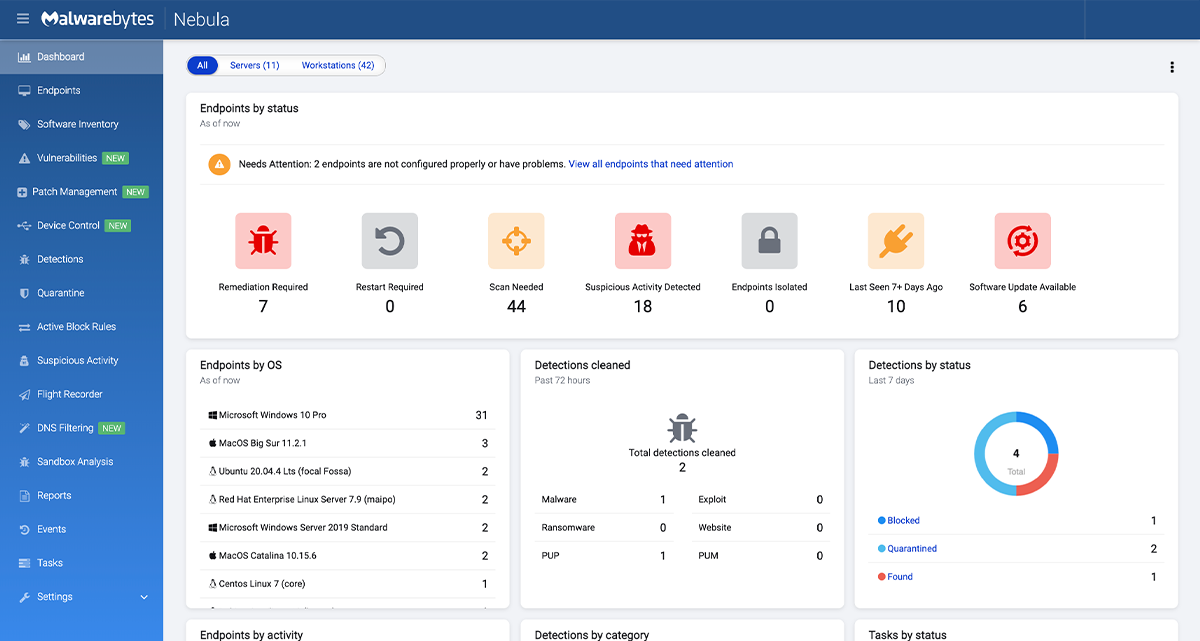
Aangedreven door het Malwarebytes EDR-platform
EDR biedt de enige in de branche 72-uurs rollback van ransomware waarmee volledige herstel mogelijk is binnen enkele minuten na een ransomwareaanval.
Malwarebytes EDR biedt krachtige en effectieve detectie, isolatie en herstel van bedreigingen. Naast de gepatenteerde ransomwaredetectie van Malwarebytes bevat het zeven lagen bescherming, multi-modusisolatie en geautomatiseerde malwareverwijdering.
Verhoog de beperkte teammiddelen
Het gebrek aan bandbreedte en vaardigheden kan de mogelijkheid van uw team beperken om effectief te monitoren en te reageren op dreigingsmeldingen. Malwarebytes MDR-analisten vullen deze tekortkomingen aan 24×7 en vormen een verlengstuk van uw team.
Verlicht uw team van de vermoeidheid door alertheid
Aan het eindeloze aantal cyberaanvallen worden organisaties voortdurend overladen met dreigingsmeldingen. Dit kan veel tijd kosten voor het team. Malwarebytes MDR monitort en sorteert dreigingen in jouw naam, waardoor je team kan ontlasten.
Verlaag de doorlooptijd van verborgen bedreigingen
Langdurige verblijftijden leiden tot een hoger risico op infectie. Malwarebytes MDR detecteert verborgen bedreigingen op basis van verdachte activiteiten en eerdere IOC's, waardoor de verblijftijd en de mogelijke impact van verborgen bedreigingen worden verkort.
Malwarebytes Managed Detection & Response (MDR)
Waarom Malwarebytes Endpoint Detection & Response?
Voor meer informatie over Malwarebytes Managed Detection & Response, neem contact met ons op.
Neem contact op


 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch