

Monitorización de la seguridad 24×7 y detección de amenazas por analistas de seguridad de primer nivel
Servicios potentes y económicos de detección y remoción de amenazas diseñados específicamente para equipos de TI con limitaciones de recursos
Monitorización en tiempo real de malwarebytes 24×7 y detección de amenazas por analistas de primer nivel
Aumente la resiliencia cibernética de su empresa utilizando el servicio Malwarebytes Managed Detection & Response (MDR), con servicios expertos que aceleran la detección de amenazas y realizan la respuesta a incidentes con precisión. Malwarebytes MDR ofrece opciones flexibles de respuesta a amenazas que se adaptan a las necesidades tanto de su empresa como de su entorno de seguridad, garantizando que mantenga plena visibilidad y control sobre sus endpoints. Con opciones flexibles de respuesta a amenazas, el Equipo Malwarebytes MDR puede remediar activamente las amenazas a medida que se descubren O proporcionar orientación altamente práctica para que su equipo siga estos pasos en sus propios esfuerzos de remediación. La decisión es suya.
Beneficios de la seguridad
- Respuesta a amenazas con alta precisión
- Tiempo medio de resolución más rápido (MTTR)
- Reducir el tiempo de permanencia de las amenazas críticas
Beneficios para las empresas
- Ahorros de costos gracias a menos interrupciones en el negocio
- Aumentar el cumplimiento con las regulaciones emergentes en materia de seguridad
- Paz de la mente gracias al monitoreo de seguridad 24×7
Beneficios para el equipo
- Reducir la fatiga por las alertas
- Eliminar las limitaciones de habilidades y ancho de banda
- Reaccionar de forma más eficiente ante amenazas críticas
Opciones flexibles de respuesta ante amenazas
El equipo Malwarebytes MDR supervisará las alertas de sus endpoints las 24 horas del día, los 7 días de la semana y los 365 días del año. El servicio MDR le permite decidir cómo debe aplicarse la respuesta a sus endpoints mediante una de las siguientes opciones:
Opcion 1
El equipo de MDR solucionará la amenaza en tu nombre, informando a tu equipo de todas las acciones realizadas en tus endpoints.
Opcion 2
El equipo de MDR proporcionará orientación sobre las acciones recomendadas que su equipo puede tomar para remediar de manera efectiva la amenaza.

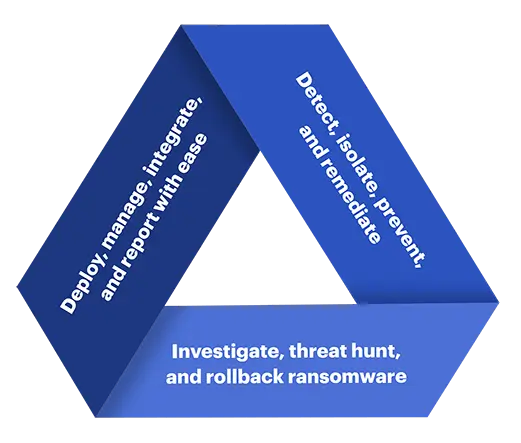
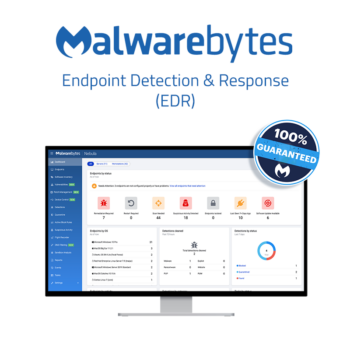
Operado por la plataforma Malwarebytes EDR
EDR proporciona La única de la industria Restablecimiento de ransomware en 72 horas, lo que permite una recuperación completa tras ataques de ransomware en cuestión de minutos.
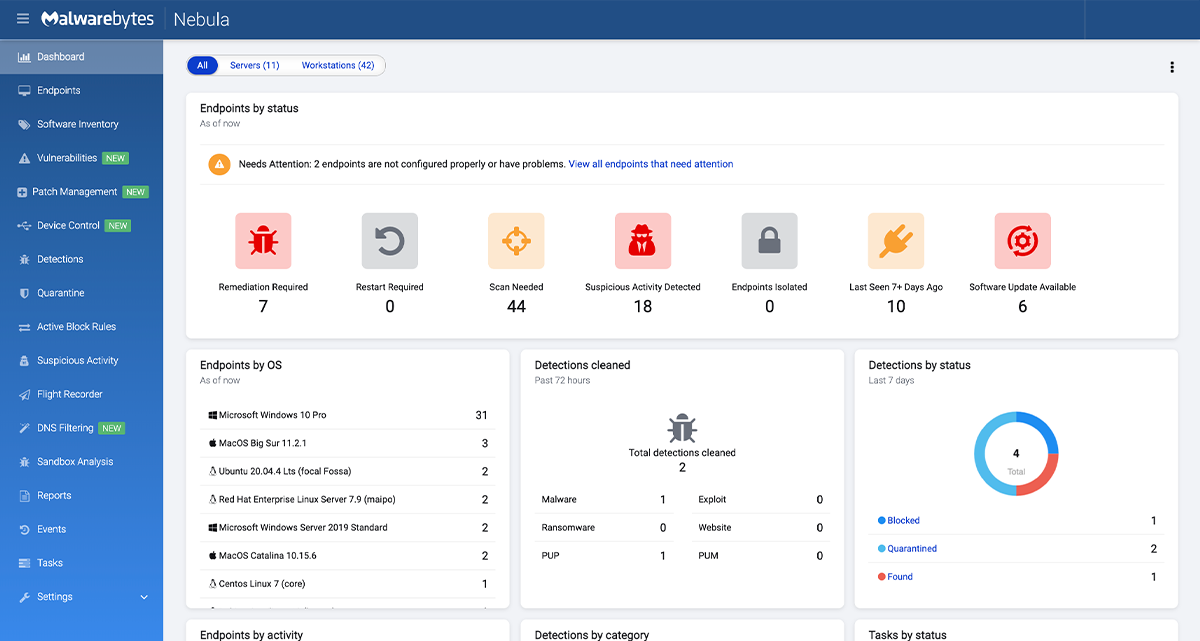
Malwarebytes EDR ofrece una detección, aislamiento y remediación de amenazas potentes y efectivas. Además de la detección patentada de ransomware por parte de Malwarebytes, incluye siete capas de protección, aislamiento multimodal y limpieza automatizada de malware.
Aumentar los recursos limitados del equipo
La falta de ancho de banda y de habilidades puede limitar la capacidad de tu equipo para monitorear y responder eficazmente a las alertas de amenazas. Los analistas de Malwarebytes MDR llenan estos vacíos las 24 horas del día, los 7 días de la semana, y se convierten en una extensión de tu equipo.
Libere a su equipo de la fatiga provocada por las alertas
Los ciberataques sin fin continúan inundando a las organizaciones con alertas de amenazas. Esto puede consumir mucho tiempo del equipo. Malwarebytes MDR monitorea y clasifica las amenazas en su nombre, liberando así a su equipo.
Reducir el tiempo de permanencia de las amenazas ocultas
Los tiempos de permanencia prolongados aumentan el riesgo de infección. Malwarebytes MDR detecta amenazas ocultas basándose en la actividad sospechosa y en los IOC anteriores, reduciendo así el tiempo de permanencia y el impacto potencial de las amenazas ocultas.
Malwarebytes Managed Detection & Response (MDR)
¿Por qué Malwarebytes Endpoint Detection & Response?
Para obtener más información sobre Malwarebytes Managed Detection & Response, por favor contacte con nosotros.
Ponerse en contacto

 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch