

Monitoramento de segurança 24×7 e busca de ameaças por analistas de segurança de nível superior
Serviços poderosos e acessíveis de detecção e correção de ameaças concebidos especificamente para equipas de TI com recursos limitados
Monitoramento contínuo de segurança e detecção de ameaças 24×7 pelo Malwarebytes, com analistas de nível superior
Melhore a resiliência cibernética de sua empresa usando o serviço Malwarebytes Managed Detection & Response (MDR), com serviços especializados que aceleram a detecção de ameaças e executam respostas incidentes com precisão. O Malwarebytes MDR oferece opções flexíveis de resposta a ameaças que se adaptam às necessidades tanto da sua empresa quanto do seu ambiente de segurança, garantindo que você mantenha total visibilidade e controle sobre seus endpoints. Com opções flexíveis de resposta a ameaças, a Equipe Malwarebytes MDR pode corrigir ativamente as ameaças assim que elas forem descobertas ou fornecer orientações altamente práticas para que sua equipe siga em seus próprios esforços de correção. A escolha é sua.
Benefícios de segurança
- Resposta à ameaça com alta precisão
- Tempo médio mais rápido para resolução (MTTR)
- Reduza o tempo de permanência de ameaças críticas
Benefícios para as empresas
- Economias de custos devido a menos interrupções no negócio
- Aumentar a conformidade com as regulamentações emergentes em matéria de segurança
- Paz de espírito com monitoramento de segurança 24×7
Benefícios para a Equipe
- Reduza a fadiga causada pelos alertas
- Remova as limitações de habilidades e largura de banda
- Reagir de forma mais eficiente às ameaças críticas
Opções flexíveis de resposta a ameaças
A Equipe Malwarebytes MDR monitorará suas alertas de endpoint 24x7x365. O serviço MDR permite que você decida como a resposta deve ser aplicada aos seus endpoints, com uma das seguintes opções:
Opção 1
A Equipe MDR resolverá a ameaça em seu nome, informando sua equipe sobre todas as ações realizadas nos seus endpoints.
Opção 2
A Equipe MDR fornecerá orientações sobre as ações recomendadas que sua equipe pode adotar para remediar efetivamente a ameaça.

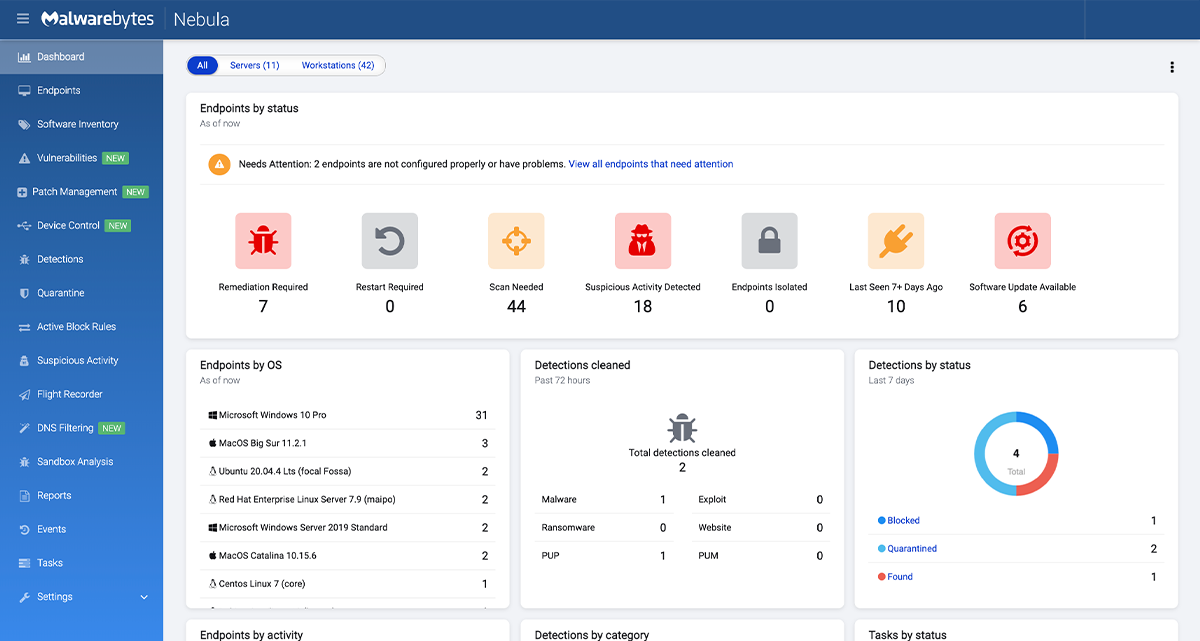
Operado pela plataforma Malwarebytes EDR
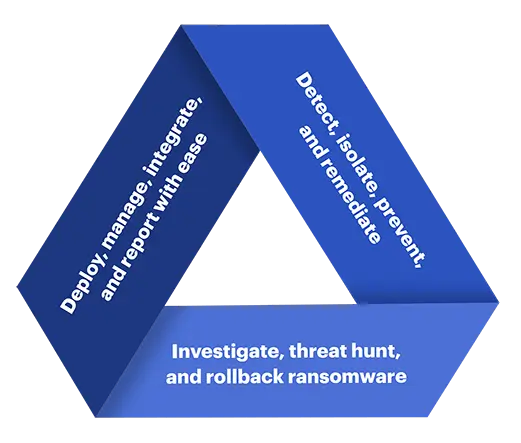
O EDR fornece a única do setor Rollback de ransomware em 72 horas, permitindo a recuperação completa após ataques desse tipo em minutos.
O Malwarebytes EDR oferece detecção, isolamento e correção eficazes e poderosas contra ameaças. Além da detecção patenteada de ransomware pelo Malwarebytes, ele inclui sete camadas de proteção, isolamento multimodal e limpeza automática de malware.
Aprimore os recursos limitados da equipe
A falta de largura de banda e de habilidades pode limitar a capacidade de sua equipe de monitorar e reagir efetivamente a alertas de ameaças. Os Analistas do Malwarebytes MDR preenchem essas lacunas 24×7 e se tornam uma extensão de sua equipe.
Libere sua equipe da fadiga causada por alertas
Os ataques cibernéticos incessantes inundam continuamente as organizações com alertas de ameaças. Isso pode ocupar muito tempo das equipes. O Malwarebytes MDR monitora e tria as ameaças em seu nome, liberando o tempo da equipe.
Reduza o tempo de permanência de ameaças ocultas
Os tempos de permanência prolongados aumentam o risco de infecção. O Malwarebytes MDR busca ameaças ocultas com base em atividades suspeitas e históricos de detecção de ameaças, reduzindo o tempo de permanência e o impacto potencial das ameaças ocultas.
Malwarebytes Managed Detection & Response (MDR)
Por que Malwarebytes Endpoint Detection & Response?
Para obter mais informações sobre o Malwarebytes Managed Detection & Response, entre em contato conosco.
Entre em contacto

 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch