


Suivi et détection des menaces 24×7 par des analystes de sécurité de haut niveau
Des services puissants et abordables de détection et de correction des menaces conçus spécifiquement pour les équipes informatiques ayant des ressources limitées
Malwarebytes : un monitoring 24×7 et une chasse aux menaces par des analystes de haut niveau
Améliorez la résilience cybernétique de votre entreprise grâce au service Malwarebytes Managed Detection & Response (MDR), avec des services d’experts qui accélèrent la détection des menaces et mènent une réponse aux incidents avec précision. Malwarebytes MDR offre des options de réponse aux menaces flexibles adaptées aux besoins de votre entreprise et de votre environnement de sécurité, vous assurant une visibilité et un contrôle complet sur vos endpoints. Grâce à des options de réponse aux menaces flexibles, l’équipe Malwarebytes MDR peut agir activement pour remédier aux menaces dès leur découverte ou fournir des conseils très pratiques à votre équipe pour qu’elle puisse mener ses propres actions de correction. C’est à vous de choisir.
Avantages en matière de sécurité
- Réponse à une menace de haute précision
- Temps moyen de résolution plus rapide (MTTR)
- Réduire le temps d’attente des menaces critiques
Avantages pour les entreprises
- Réduction des coûts grâce à moins de perturbations commerciales
- Augmenter la conformité avec les réglementations de sécurité en cours de développement
- La tranquillité d’esprit grâce au contrôle de la sécurité 24×7
Avantages pour l'équipe
- Réduire la fatigue due aux alertes
- Supprimer les limitations de compétences et de bande passante
- Réagir plus efficacement aux menaces critiques
Options de réponse aux menaces flexibles
L'équipe Malwarebytes MDR surveillera vos alertes sur les points d'extrémité 24h/24, 7j/7 et 365 jours par an. Le service MDR vous permet de décider comment réagir à vos points d'extrémité grâce à l'une des options suivantes :
Option 1
L'équipe MDR remédiera à la menace à votre place, en informant votre équipe de toutes les actions menées sur vos terminaux.
Option 2
L’équipe MDR fournira des conseils sur les mesures recommandées que votre équipe peut prendre pour remédier efficacement à la menace.


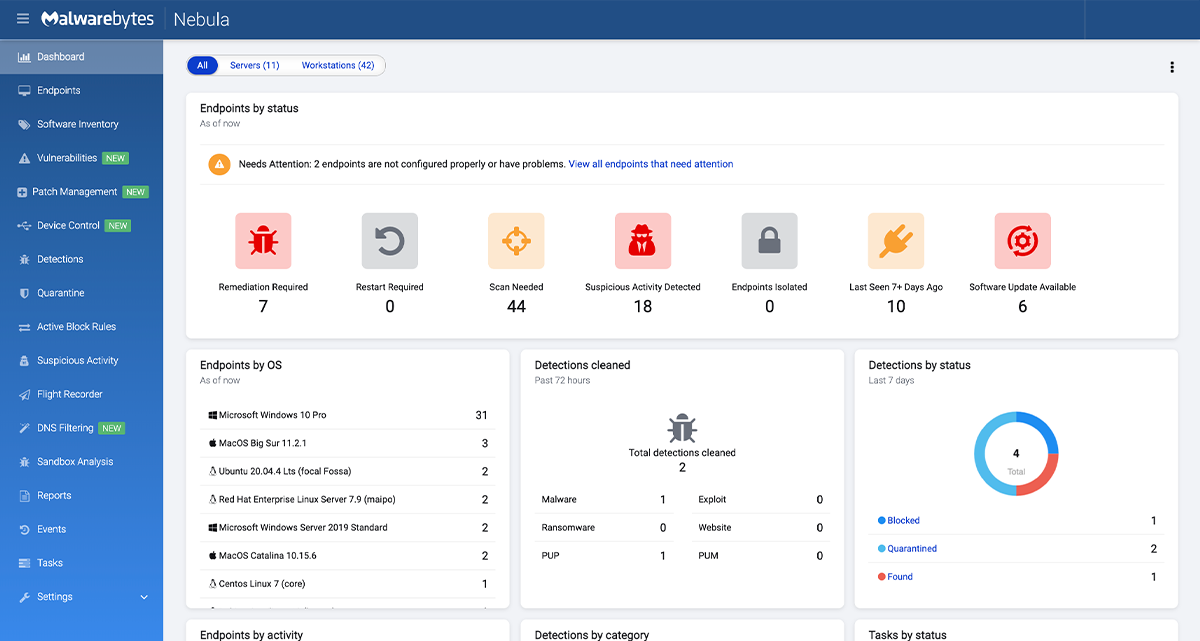
Propulsé par la plateforme Malwarebytes EDR
EDR fournit La seule de son genre dans l’industrie Restauration des données en 72 heures grâce à un ransomware qui permet un rétablissement complet des données en quelques minutes après une attaque ransomware.
Malwarebytes EDR offre une détection, une isolation et une correction puissantes et efficaces des menaces. Outre la détection du ransomware brevetée par Malwarebytes, il comprend sept niveaux de protection, une isolation multimodale et un nettoyage automatique des logiciels malveillants.
Augmenter les ressources limitées de l’équipe
L’absence de bande passante et de compétences peut limiter la capacité de votre équipe à surveiller efficacement les alertes de menace et à y réagir. Les analystes Malwarebytes MDR comblent ces lacunes 24 heures sur 24 et deviennent une extension de votre équipe.
Libérez votre équipe de la fatigue liée aux alertes
Les cyberattaques incessantes inondent continuellement les organisations de alertes de sécurité. Cela peut prendre une grande partie du temps des équipes. Malwarebytes MDR surveille et trie les menaces à votre place, libérant ainsi votre équipe.
Réduire le temps de latence des menaces cachées
Les temps d’attente prolongés entraînent un risque accru d’infection. Malwarebytes MDR repère les menaces cachées en fonction d’activités suspectes et des historiques d’IOCs précédents, réduisant ainsi les temps d’attente et l’impact potentiel des menaces cachées.
Malwarebytes Managed Detection & Response (MDR)
Pourquoi Malwarebytes Endpoint Detection & Response ?
Pour plus d'informations sur Malwarebytes Managed Detection & Response, veuillez nous contacter.
Contactez-nous


 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch