


































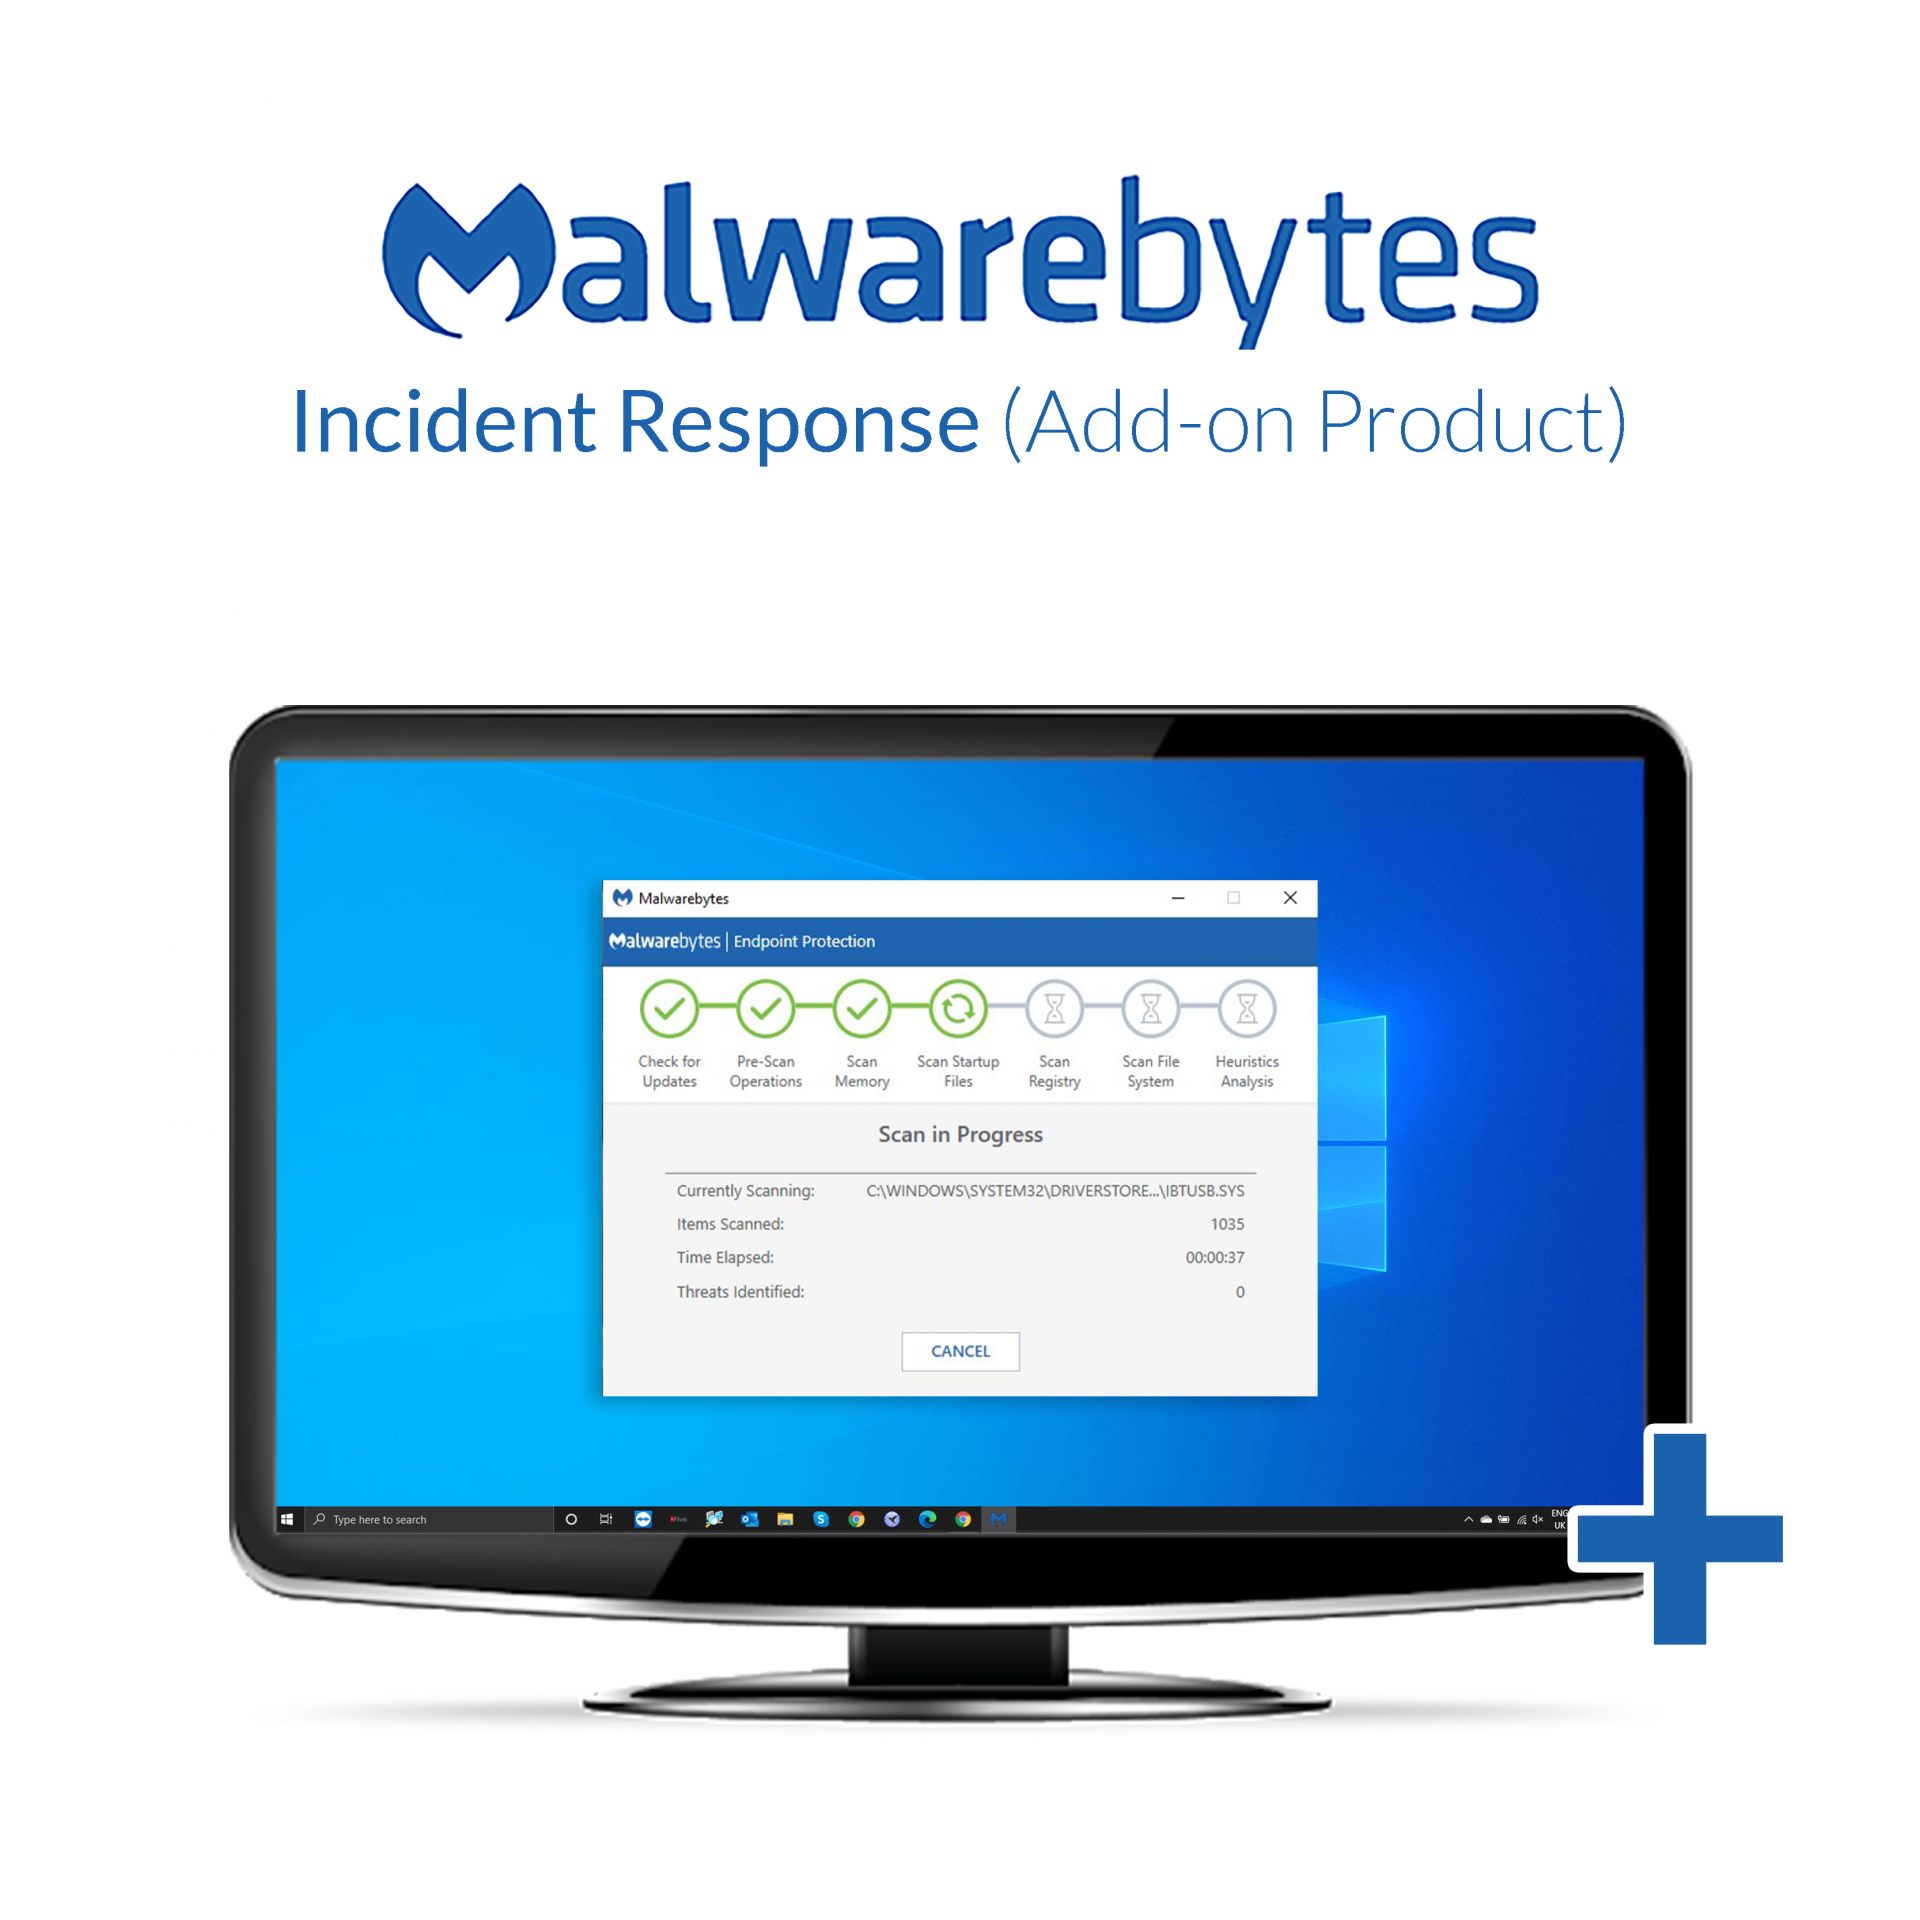

Geavanceerde dreigingsdetectie en -verhelping
Incident Response vermindert de verblijftijd van malware en de noodzaak om geïnfecteerde eindpunten opnieuw te installeren
Malwarebytes Incident Response is ontworpen om naadloos te integreren in bestaande beveiligingssystemen. Als uw eindpunten uitgebreide en geavanceerde bescherming tegen bedreigingen vereisen, raden wij aan Malwarebytes Endpointdetectie en -respons of Malwarebytes Endpoint Protection.
GRATIS analyse Rapporteer over je antivirus
Een bedreigingsrapport aanvragenGRATIS proefperiode met specialistische ondersteuning
Vraag een gratis proefabonnement aanGRATIS beveiligingsadvies met een ingenieur
Raadpleeg een expertVolgens onderzoek van het Ponemon Institute duurt het gemiddeld 229 dagen om kwaadaardige of criminele datalekken te identificeren en 82 dagen om ze in te dammen. De tijd die nodig is om deze incidenten te verhelpen is aanzienlijk, en het opnieuw installeren van slechts één eindpunt kost vaak al uren. Een lange verblijftijd en tijdrovende herinstallaties lijken onvermijdelijk voor een ervaren IT-team. Malwarebytes Incident Response doorbreekt deze status quo.
Malwarebytes Incident Response is een hulpmiddel voor het detecteren en verhelpen van bedreigingen, gebouwd op een uiterst schaalbaar, op de cloud gebaseerd beheerplatform. Het scant netwerkeindpunten op geavanceerde bedreigingen, waaronder malware, PUP's en adware, en verwijdert deze grondig.
Verbeterde bedreigingsdetectie
Malwarebytes Incident Response verbetert uw bedreigingsdetectie en de tijd die nodig is om te reageren op een aanval, met de toegevoegde voordelen van schaalbaarheid, flexibiliteit en automatisering.
Incidentresponsengine
Snelle, uiterst effectieve bedreigingsdetectie met on-demand, geplande en geautomatiseerde scanmogelijkheden.
Forensische Tijdlijnanalysator
Verzamelt snel gebeurtenis- en logboekgegevens van meer dan 20 Windows-logboekopslagplaatsen en geeft deze weer in een chronologische tijdlijnweergave, waardoor beveiligingsteams kunnen achterhalen wat, wanneer en hoe een eindpunt is gecompromitteerd en waar de aanval zich nog meer kan hebben verspreid.
Inbreukherstel
Agentloze, lichtgewicht tool om te implementeren voor het opsporen van malware en bedreigingen op netwerkeindpunten met Indicators of Compromise (IOC's) via het OpenIOC-framework voor het delen van bedreigingen. Kan worden geïntegreerd met bestaande tools van derden.
Herstel van de koppelingsengine
Handtekeningloze technologie die alle bedreigingsartefacten die zijn gekoppeld aan de primaire bedreigingslading identificeert en grondig verwijdert.
Meerdere scanmodi
Hyper-, Threat- en Custom-scanimodi bieden configureerbare, stille scans die eindgebruikers niet onderbreken.
Neem voor meer informatie over Malwarebytes Incident Response contact met ons op.
Neem contact op
















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch