



































Toonaangevende bedreigingsverwijdering en herstel
Realtime cloud-gebaseerde bescherming tegen malware, ransomware, zero-day-exploits, phishing en meer
Toonaangevende bedreigingsverwijdering en herstel
Het in real-time beveiligen van Windows- en Linux-servers is van cruciaal belang om de reputatie van uw organisatie te beschermen, evenals tegen het verlies van geld, productiviteit en kritieke gegevens. Malwarebytes Endpoint Detection and Response (EDR) voor servers biedt beveiliging van ondernemingsniveau. Via een gecentraliseerde, cloud-gebaseerde beheerconsole krijgen bedrijven continu inzicht in eindpunten en servers doordat Malwarebytes EDR bescherming biedt tegen diverse bedreigingen.
Lichtgewicht ontwerp vertraagt je servers niet
Bij Malwarebytes begrijpen we hoe cruciaal het is om uw servers optimaal te laten presteren. Met dit in gedachten is deze serveroplossing ontworpen om u maximale efficiëntie te bieden. Reken op beveiliging die licht van gewicht is en een minimale belasting vormt, terwijl deze maximale bescherming biedt.
GRATIS analyse Rapporteer over je antivirus
Een bedreigingsrapport aanvragenGRATIS proefperiode met specialistische ondersteuning
Vraag een gratis proefabonnement aanGRATIS beveiligingsadvies met een ingenieur
Raadpleeg een expertIn tegenstelling tot andere EDR-oplossingen geeft deze oplossing niet alleen een waarschuwing, maar lost hij het ook op. Bekijk het product eens. functies tabblad om een volledige lijst van de beveiligings- en responsfuncties te bekijken.
Eenvoudig, effectief en efficiënt
Malwarebytes Endpoint Detection and Response (EDR) voor servers kan andere endpoint-beveiligingsoplossingen, waaronder Microsoft Defender, eenvoudig vervangen of aanvullen. Met behulp van unieke machine learning voor anomaliedetectie detecteert het niet alleen bekende bedreigingen, maar vindt het ook onbekende “zero-day”-bedreigingen. EDR biedt optimalisatie voor thuiswerken, toonaangevende efficiëntie, een hoog rendement op investering (ROI) en lage totale eigendomskosten (TCO).

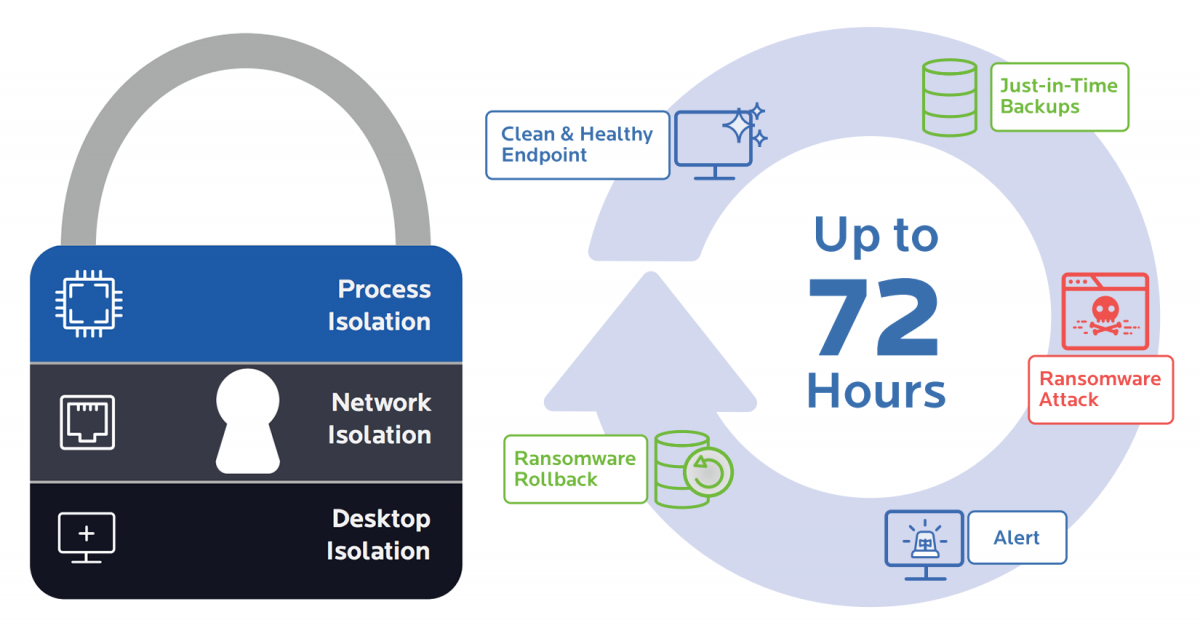
Isoleren, verhelpen en terugdraaien
Als een eindpunt wordt aangevallen, kunt u eenvoudig voorkomen dat malware zich verspreidt en schade aanricht door het te isoleren van de rest van het netwerk. Zoek en herstel vervolgens alle ingrijpende en subtiele wijzigingen die door de malware zijn aangebracht. EDR gebruikt een lokale cache op elk eindpunt, waarin alle relevante wijzigingen aan het apparaat tot 72 uur lang worden bewaard. Als u bent geïnfecteerd, maakt Malwarebytes wijzigingen aan het apparaat eenvoudig ongedaan en herstelt het bestanden die zijn versleuteld, verwijderd of gewijzigd.
Waarom Malwarebytes Endpoint Detection & Response?
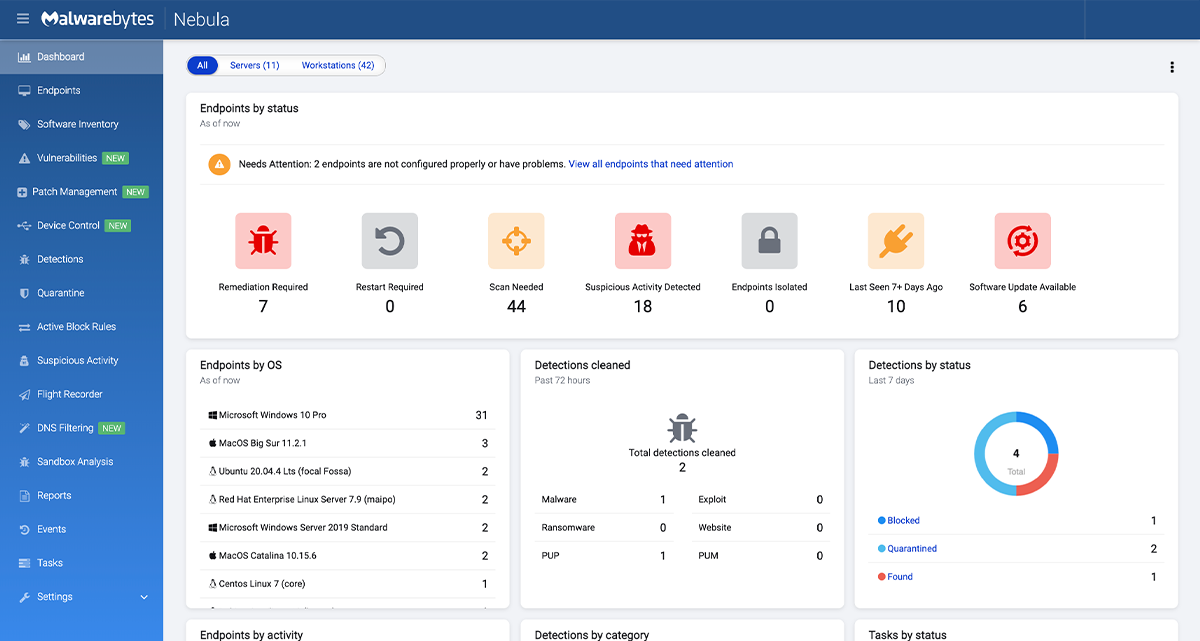
Malwarebytes Cloud Management Dashboard
Neem voor meer informatie over Malwarebytes Endpoint Detection & Response voor servers contact met ons op.
Neem contact op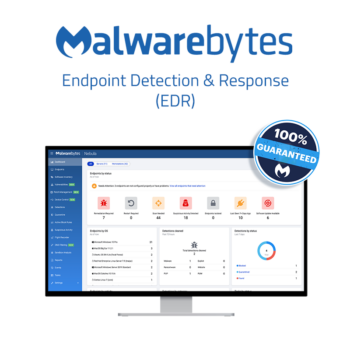
















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch