



































Suppression et correction des menaces de premier plan de l'industrie
Protection en temps réel basée sur le cloud contre les logiciels malveillants, les rançongiciels, les attaques zero-day, le hameçonnage et plus encore
Malwarebytes Endpoint Detection and Response pour Windows et Mac offres protection des terminaux de niveau entreprise, une recherche proactive des menaces avancées et une isolation, une correction et une réponse fiables aux cyberattaques. Offrant une console de gestion centralisée basée sur le cloud, les entreprises obtiennent en continu visibilité dans les terminaux avec Malwarebytes EDR car il protège contre les rançongiciels, les logiciels malveillants, les chevaux de Troie, les rootkits, les portes dérobées, les virus, les attaques par force brute et les menaces inconnues du “ zero-day ”.
Analyse GRATUITE Rapport sur votre antivirus
Demander un rapport sur les menacesEssai GRATUIT avec un soutien spécialisé
Demander un essai gratuitConsultation de sécurité GRATUITE avec un ingénieur
Consulter un expertContrairement aux autres solutions EDR, cette solution ne se contente pas d'alerter, elle corrige. Jetez un œil au produit onglet fonctionnalités pour voir une liste complète des fonctionnalités de protection et de réponse.
Facile, efficace et performant
Malwarebytes Endpoint Detection and Response pour Windows et Mac peut facilement remplacer ou augmenter autres solutions de sécurité des points de terminaison, y compris Microsoft Defender. En utilisant des fonctionnalités uniques Apprentissage automatique de détection d'anomalies, il détecte non seulement les menaces connues, mais trouve également des menaces “ zero-day ” (jour zéro) inconnues. L'EDR offre travailleur à distance optimisation, efficacité de pointe, retour sur investissement (ROI) élevé et faible coût total de possession (TCO).

Isoler, remédier et rétablir
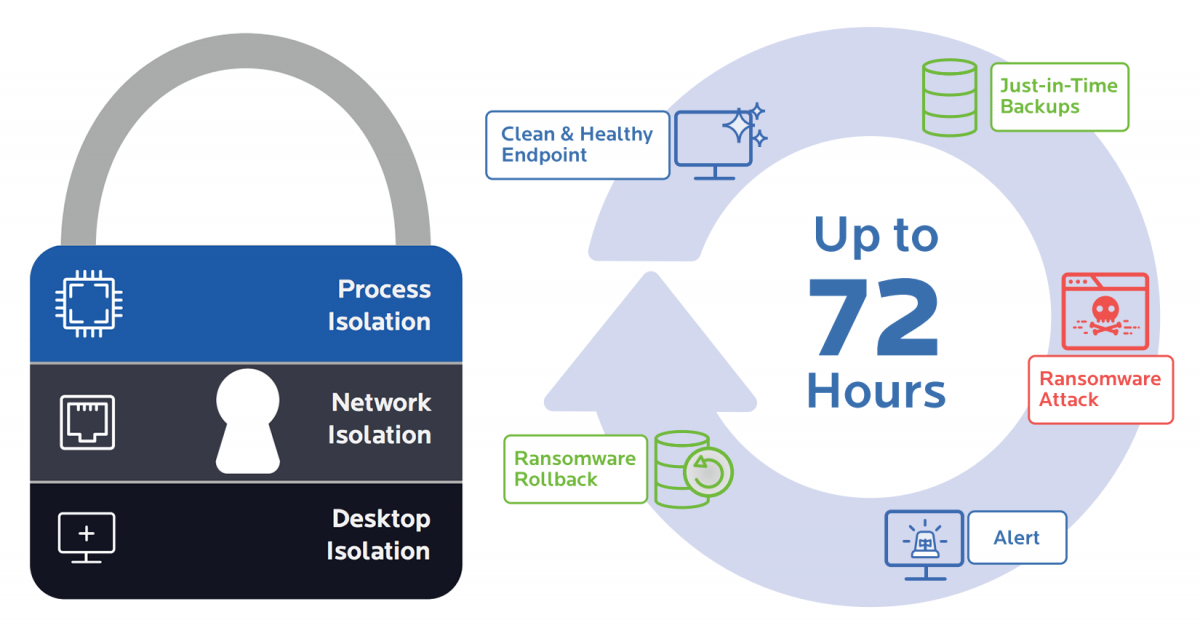
Si un point de terminaison est attaqué, vous pouvez facilement empêcher le logiciel malveillant de se propager et de causer des dommages en isolant du reste du réseau. Ensuite, trouver et inverser toutes les modifications majeures et subtiles apportées par le logiciel malveillant. L'EDR utilise un cache local sur chaque point de terminaison, stockant toutes les modifications pertinentes apportées à l'appareil pour jusqu'à 72 heures. Si vous êtes infecté, Malwarebytes annule simplement les modifications apportées à l'appareil et restaure des fichiers qui ont été chiffrées, supprimées ou modifiées.
Pourquoi Malwarebytes Endpoint Detection & Response ?
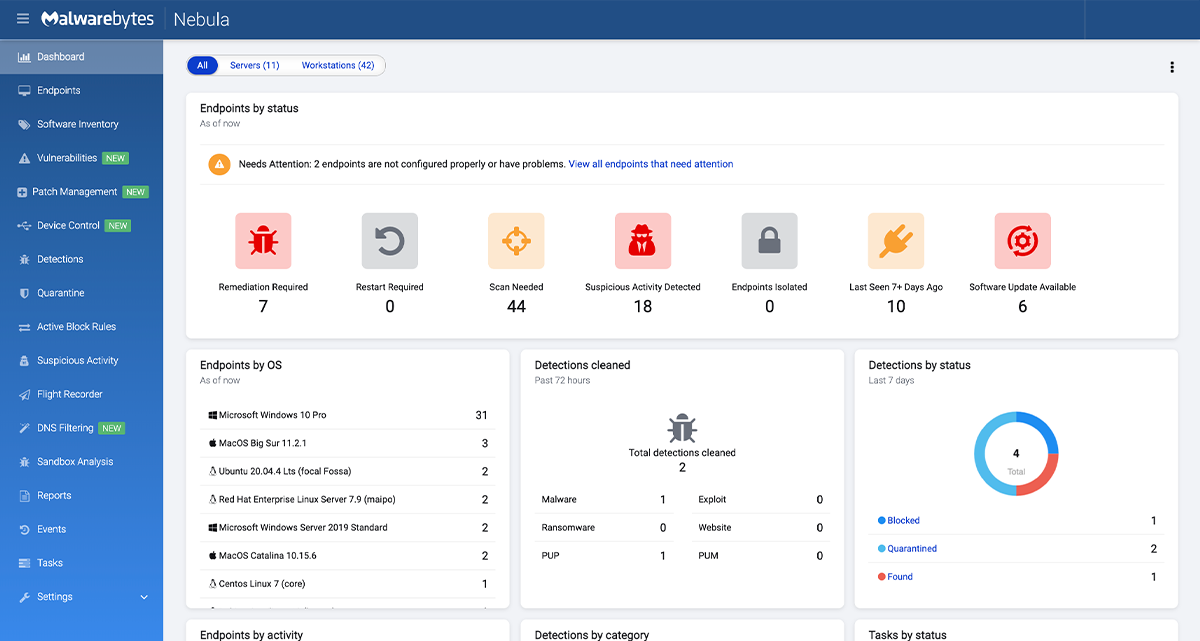
Tableau de bord de gestion Cloud de Malwarebytes
Pour plus d'informations sur Malwarebytes Endpoint Detection & Response, veuillez nous contacter.
Prendre contact
















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch