
Suppression et correction des menaces de premier plan de l'industrie
Protection en temps réel basée sur le cloud contre les logiciels malveillants, les rançongiciels, les attaques zero-day, le hameçonnage et plus encore
Suppression et correction des menaces de premier plan de l'industrie
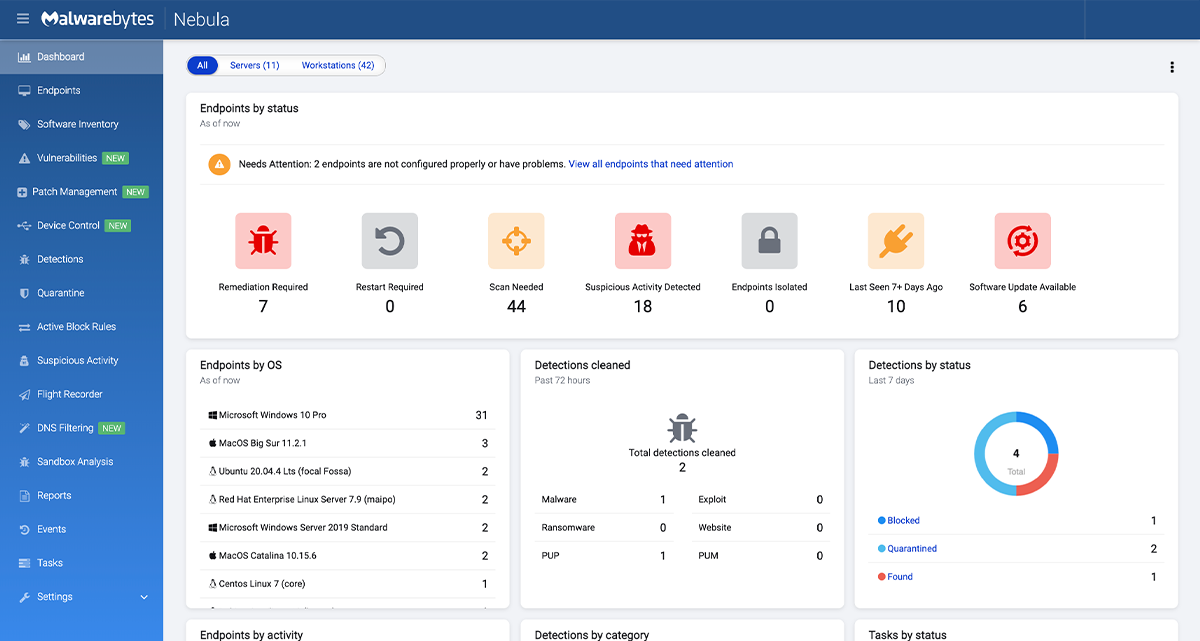
La sécurisation en temps réel des serveurs Windows et Linux est essentielle pour protéger la réputation de votre organisation, ainsi que contre la perte de revenus, de productivité et de données critiques. Malwarebytes Endpoint Detection and Response (EDR) pour serveurs offre une protection de classe entreprise. Grâce à un console de gestion centralisée en mode cloud, les entreprises bénéficient d’une visibilité continue sur les endpoints et les serveurs grâce à Malwarebytes EDR, qui protège contre une variété de menaces.
Un design léger ne ralentira pas vos serveurs
Malwarebytes comprend à quel point il est crucial de maintenir les performances de vos serveurs au niveau optimal. En gardant cela à l’esprit, cette solution serveur a été conçue pour vous offrir la plus grande efficacité. Remplissez-vous d’une protection légère et peu encombrante tout en bénéficiant d’une protection maximale.
Analyse GRATUITE Rapport sur votre antivirus
Demander un rapport sur les menacesEssai GRATUIT avec un soutien spécialisé
Demander un essai gratuitConsultation de sécurité GRATUITE avec un ingénieur
Consulter un expertContrairement aux autres solutions EDR, cette solution ne se contente pas d'alerter, elle corrige. Jetez un œil au produit onglet fonctionnalités pour voir une liste complète des fonctionnalités de protection et de réponse.
Facile, efficace et performant
Malwarebytes Endpoint Detection and Response (EDR) pour serveurs peut facilement remplacer ou compléter d’autres solutions de sécurité des endpoints, notamment Microsoft Defender. En utilisant une technologie d’apprentissage automatique d’anomalies unique, il détecte non seulement les menaces connues, mais aussi les menaces “ zero-day ” inconnues. L’EDR offre une optimisation des travailleurs distants, une efficacité inégalée dans l’industrie, un retour sur investissement (ROI) élevé et un faible coût total de possession (TCO).

Isoler, remédier et rétablir
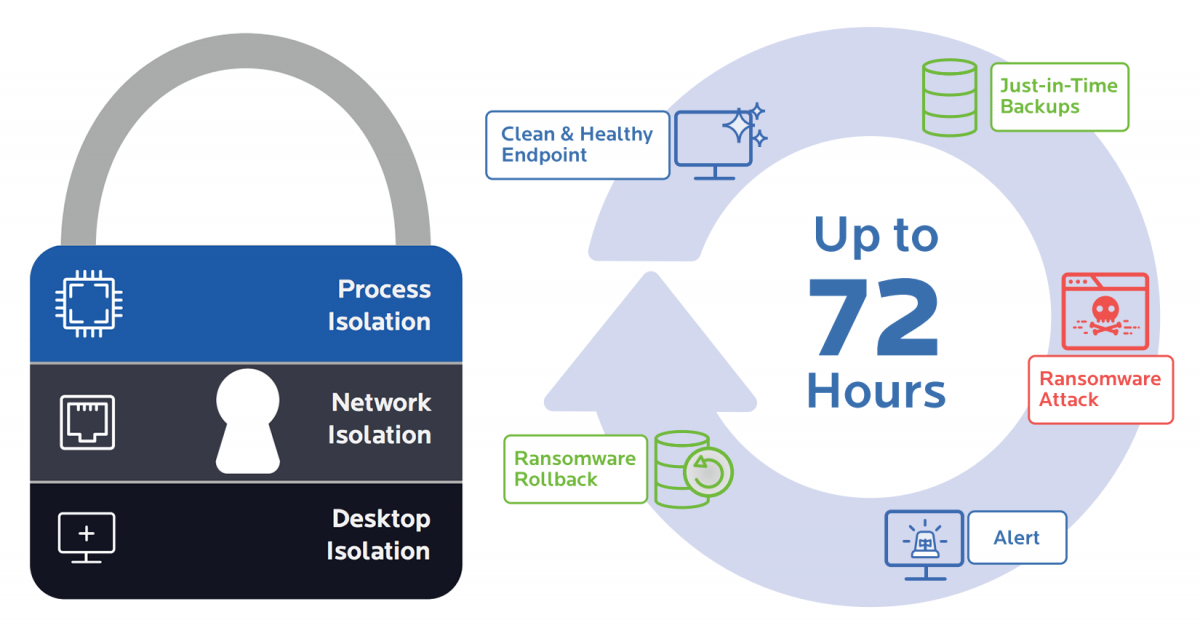
Si un endpoint est attaqué, vous pouvez facilement empêcher le malware de se propager et de causer des dommages en le séparant du reste du réseau. Ensuite, identifiez et réglez toutes les modifications importantes et subtiles apportées par le malware. EDR utilise le cache local sur chaque endpoint, stockant toutes les modifications pertinentes sur l’appareil pendant jusqu’à 72 heures. Si vous êtes infecté, Malwarebytes supprime simplement les modifications du dispositif et restaure les fichiers qui ont été chiffrés, supprimés ou modifiés.
Pourquoi Malwarebytes Endpoint Detection & Response ?
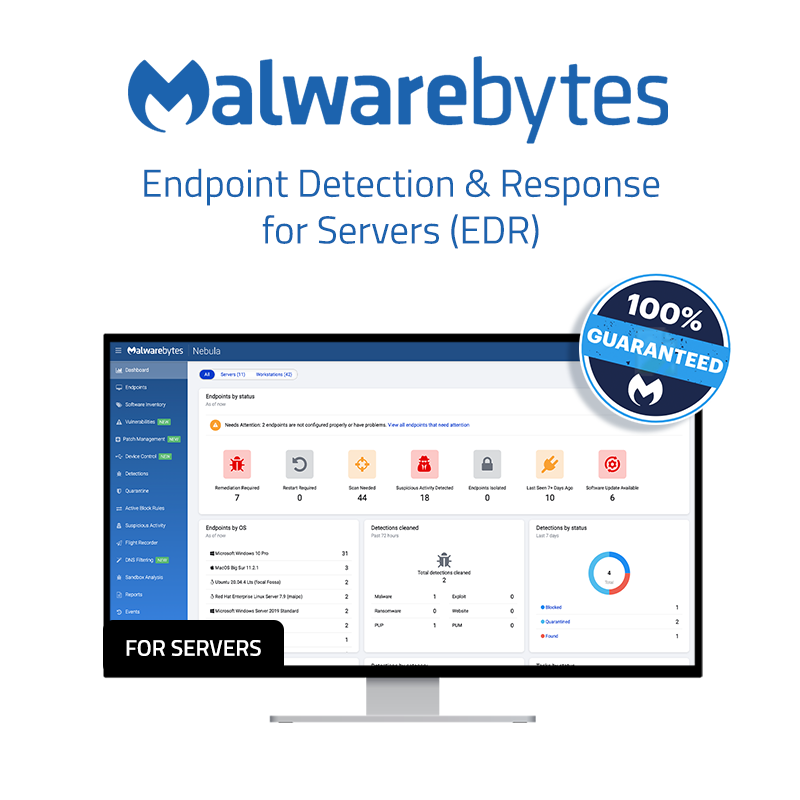
Tableau de bord de gestion Cloud de Malwarebytes
Pour plus d'informations concernant Malwarebytes Endpoint Detection & Response pour serveurs, veuillez nous contacter.
Prendre contact

 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch