



































Détection et remédiation des menaces avancées
La réponse aux incidents réduit le temps de séjour des logiciels malveillants et la nécessité de réinstaller les terminaux infectés
Malwarebytes Incident Response est conçu pour s'intégrer de manière transparente aux architectures de sécurité existantes. Si vos terminaux nécessitent une protection complète et avancée contre les menaces, nous vous recommandons Malwarebytes Endpoint Detection & Response ou Malwarebytes Endpoint Protection.
Analyse GRATUITE Rapport sur votre antivirus
Demander un rapport sur les menacesEssai GRATUIT avec un soutien spécialisé
Demander un essai gratuitConsultation de sécurité GRATUITE avec un ingénieur
Consulter un expertSelon une étude menée par le Ponemon Institute, il faut en moyenne 229 jours pour identifier des violations de données malveillantes ou criminelles et 82 jours pour les contenir. Le temps nécessaire pour remédier à ces incidents est considérable, prenant souvent des heures rien que pour réinitialiser un seul point de terminaison. Un temps de séjour prolongé et une réimage chronophage semblent inévitables pour une équipe informatique expérimentée. Malwarebytes Incident Response change la donne.
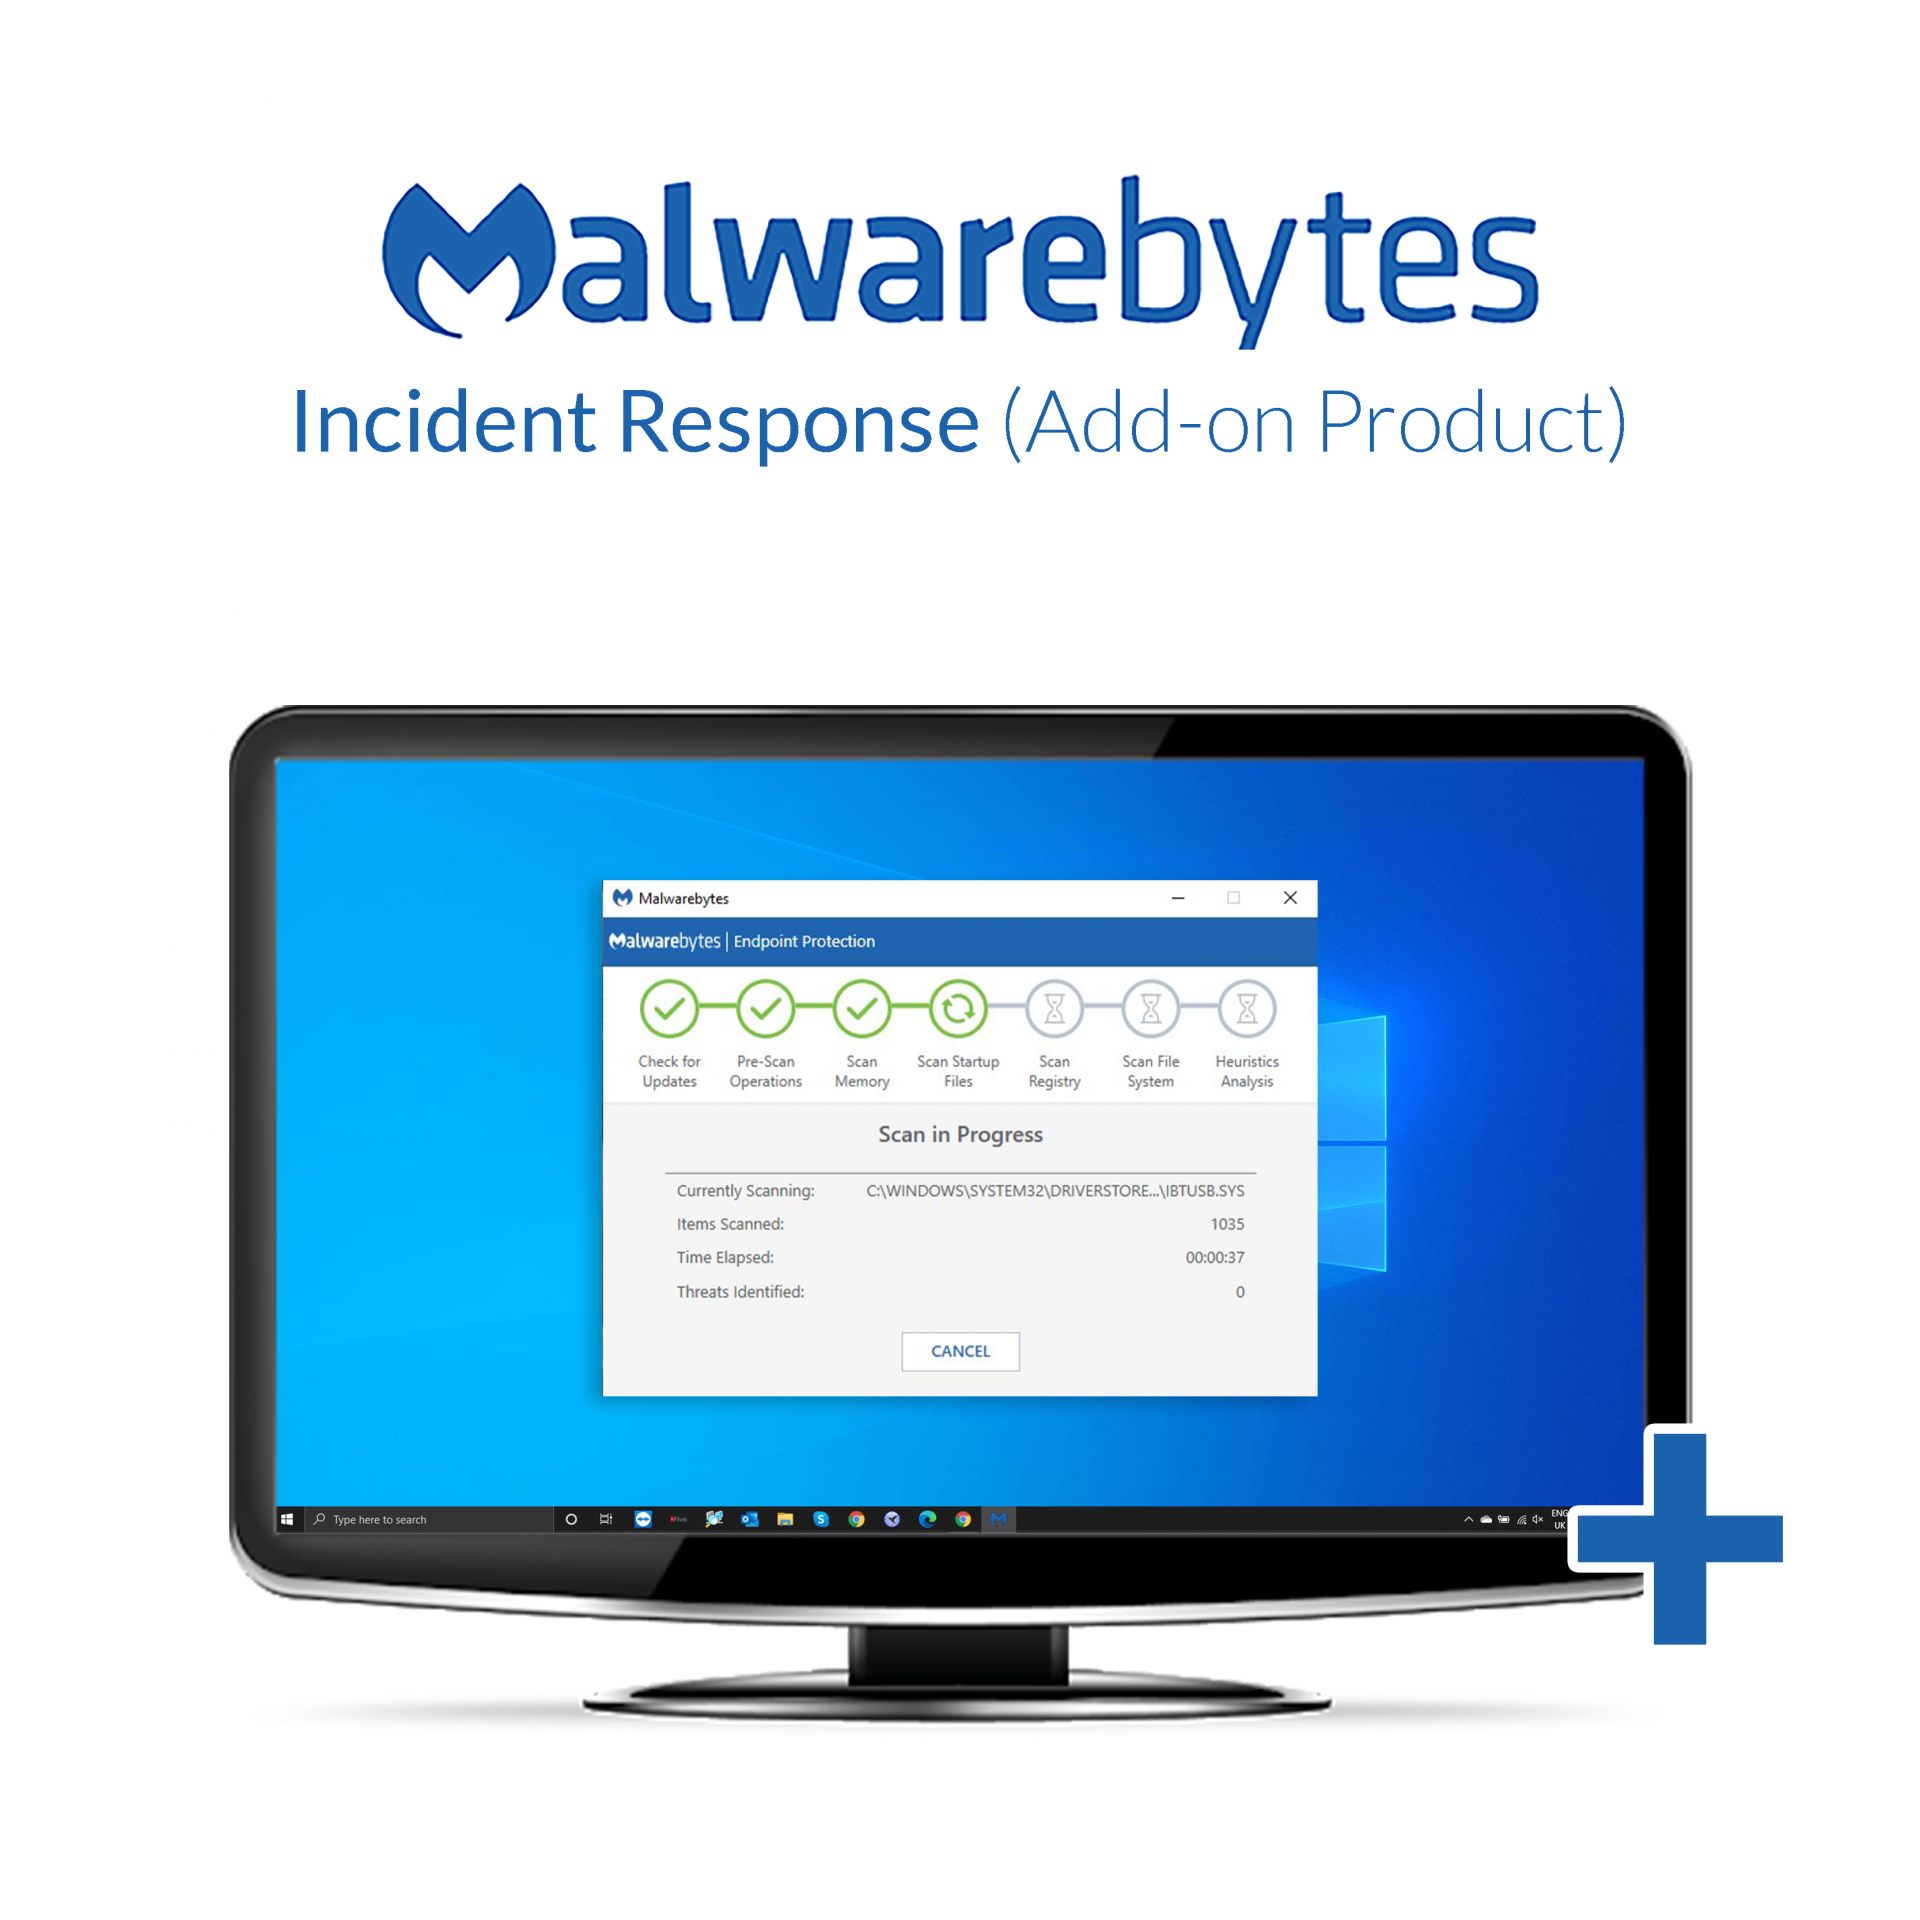
Malwarebytes Incident Response est un outil de détection et de remédiation des menaces, conçu sur une plateforme de gestion cloud hautement évolutive. Il analyse les postes du réseau à la recherche de menaces avancées, notamment les logiciels malveillants, les PUP et les logiciels publicitaires, et les supprime en profondeur.
Détection des menaces améliorée
Malwarebytes Incident Response améliore la détection des menaces et le temps de réponse face à une attaque, tout en offrant les avantages supplémentaires de l'évolutivité, de la flexibilité et de l'automatisation.
Moteur de réponse aux incidents
Analyse des menaces rapide et extrêmement efficace grâce à des fonctionnalités d'analyse à la demande, planifiée et automatisée.
Chronologue médico-légal
Recueille rapidement les détails des événements et des journaux de plus de 20 référentiels de journaux Windows et les affiche dans une vue chronologique, permettant aux équipes de sécurité de découvrir quoi, quand et comment un point de terminaison a été compromis, et où l'attaque a pu se propager.
Correction de violation
Outil léger sans agent à déployer pour rechercher des logiciels malveillants et des menaces sur des terminaux en réseau à l'aide d'indicateurs de compromission (IOC) basés sur le cadre de partage de menaces OpenIOC. Peut être intégré à des outils tiers existants.
Correction du moteur de liaison
Technologie sans signature qui identifie et supprime minutieusement tous les artéfacts de menace liés à la charge utile de menace principale.
Modes de balayage multiples
Les modes d'analyse Hyper, Threat et Custom offrent des analyses configurables et silencieuses qui n'interrompront pas les utilisateurs finaux.
Pour plus d'informations sur Malwarebytes Incident Response, veuillez nous contacter.
Prendre contact
















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch