

Blogue
Les systèmes biométriques de contrôle d’accès sont-ils légaux au Royaume-Uni ? Un guide pour les employeurs 2026
Blog par Adam | Publié le Jeudi 15 octobre 2026
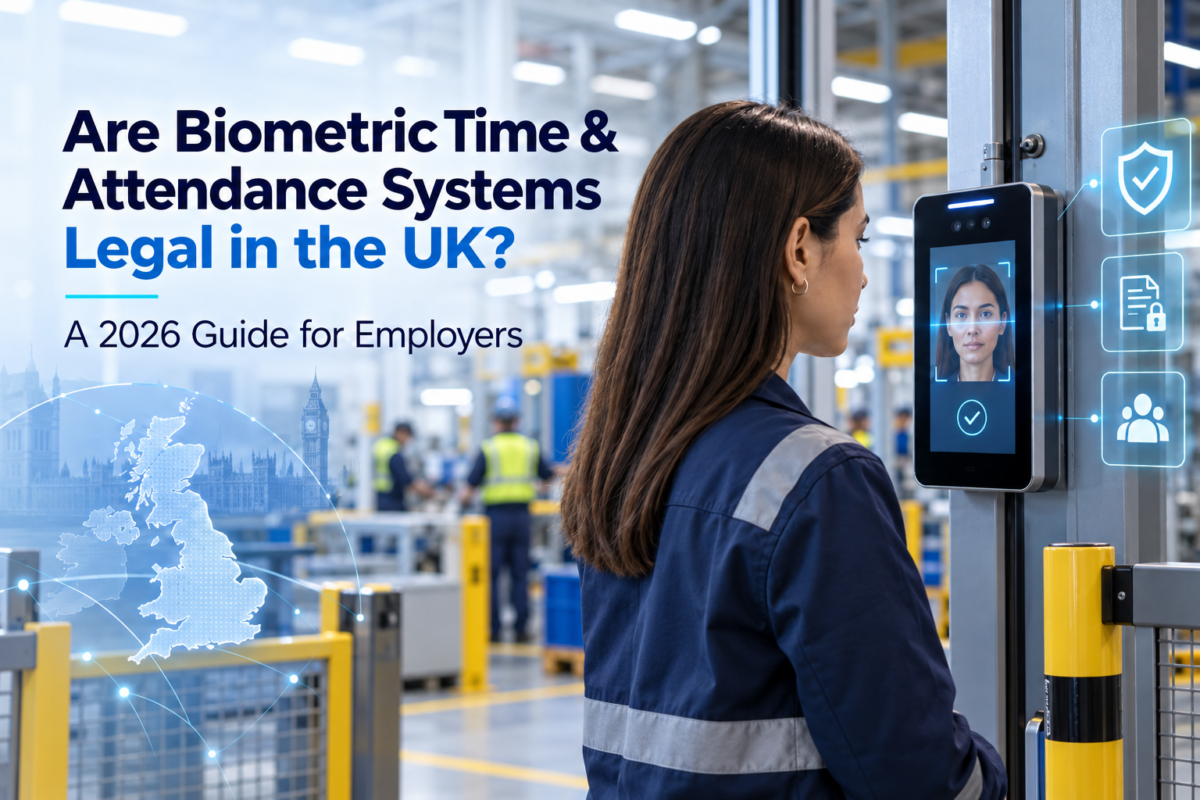
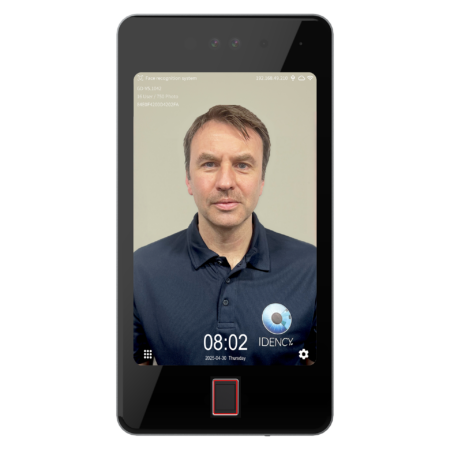
Les lecteurs d’empreintes digitales et les terminaux de reconnaissance faciale offrent aux entreprises un moyen rapide et pratique de contrôler l’horaire des employés. Ils peuvent aider à éliminer les cartes oubliées, à réduire les “ faux enregistrements de présence ”, à améliorer la précision des relevés de présence et à automatiser le flux des données de présence vers les systèmes de ressources humaines et de paie.
Mais puisque les données biométriques bénéficient d'une protection supplémentaire en vertu de la loi britannique sur la protection des données, les employeurs nous posent naturellement une question de plus que presque tout autre :
Est-il légal de recourir à la biométrie pour le contrôle de l’horaire de travail des employés au Royaume-Uni ?
La réponse courte est oui – Les systèmes biométriques de contrôle de présence peuvent être utilisés légalement au Royaume-Uni.
Toutefois, les organisations doivent bien réfléchir à la raison de leur utilisation de la biométrie, à savoir si cette utilisation est nécessaire et proportionnée, à la manière dont les informations des employés sont protégées et aux alternatives disponibles.
Voici ce que les employeurs doivent savoir en 2026
Qu’est-ce qui constitue des données biométriques ?
Les données biométriques sont des informations dérivées des caractéristiques physiques, physiologiques ou comportementales d’une personne et traitées à l’aide de technologies permettant d’identifier ces caractéristiques de manière unique.
Pour les systèmes de temps et de présence, cela comprend généralement les éléments suivants :
- empreintes digitales ;
- reconnaissance faciale ;
- analyse d’iris ou de rétine ; et
- Dans certaines applications, reconnaissance vocale.
Un système biométrique convertit généralement la caractéristique mesurée en un modèle biométrique qui peut ensuite être utilisé pour vérifier ou identifier la personne.
Cette distinction mérite d’être comprise. Un terminal de détection d’empreintes digitales, par exemple, n’a pas forcément besoin de travailler en permanence avec une photographie classique de l’empreinte digitale d’un employé. Les systèmes modernes peuvent au lieu de cela utiliser des modèles biométriques mathématiques pour effectuer la comparaison.
Cependant, cela ne signifie pas que ces informations ne relèvent pas de la loi sur la protection des données.
Lorsqu'on utilise les données biométriques pour identifier une personne de manière unique – comme c'est normalement le cas lorsque les employés s'enregistrent grâce à leur visage ou à leur empreinte digitale –, elles sont classées comme des données à caractère personnel de catégorie spéciale en vertu de la législation britannique sur la protection des données et bénéficient d'une protection supplémentaire.
Les systèmes de chronométrage biométrique sont-ils légaux ?
Oui.
Il n’existe pas de réglementation générale au Royaume-Uni interdisant aux employeurs d’utiliser la reconnaissance faciale, les empreintes digitales ou d’autres technologies biométriques pour le contrôle de l’horaire et de la présence. Toutefois, un employeur ne peut pas simplement décider que le contrôle biométrique est pratique et considérer que cela constitue une justification suffisante.
Le Office du Commissaire à la Protection des Données (ICO) indique que les organisations devraient se demander si le traitement biométrique est nécessaire et proportionné et si une méthode moins intrusive pourrait raisonnablement atteindre le même objectif.
Par exemple, les alternatives pourraient inclure :
- Cartes RFID ou clés-disques ;
- Numéros PIN ;
- applications mobiles ;
- ou cartes à puce
Cela ne signifie pas que l’alternative sera toujours meilleure que la biométrie.
Un employeur peut avoir des raisons légitimes justifiant l’utilisation d’un système biométrique dans son environnement.
Le point important est que l'organisation devrait avoir Il a examiné les différentes options et expliqué pourquoi il a choisi la biométrie.
Vous avez besoin à la fois d’une base légale et d’une condition relative à une catégorie particulière.
C’est l’un des domaines les plus importants que les employeurs doivent comprendre.
Comme l’identification biométrique implique des données de catégorie spéciale, une organisation doit généralement établir :
- une base légale appropriée pour le traitement des données personnelles conformément à l’article 6 du RGPD britannique ; et
- une condition distincte pour le traitement des données de catégorie spéciale en vertu de l’article 9.
La base correcte dépendra des circonstances et des raisons de l’organisation pour introduire le système.
L’ICO affirme que Le consentement explicite est susceptible d’être la condition la plus appropriée dans de nombreux scénarios de reconnaissance biométrique..
Mais le consentement devient particulièrement important – et potentiellement compliqué – dans une relation professionnelle.
Les employés peuvent-ils réellement consentir ?
Pour que le consentement soit valide, il doit être librement exprimé.
C’est plus difficile dans une relation employeur-employé car il y a un déséquilibre évident de pouvoir. Un employé peut avoir l’impression que refuser une demande de son employeur pourrait l’affecter négativement, même si l’employeur n’a aucune intention de le faire.
Cela ne signifie pas que les employeurs ne puissent jamais s’appuyer sur le consentement.
L’ICO indique expressément que le consentement peut être approprié lorsque les employés disposent d’un véritable choix, y compris une alternative appropriée pour les personnes qui ne souhaitent pas que leurs informations biométriques soient traitées.
Par exemple, un employeur pourrait permettre au personnel de choisir entre : Identification faciale ou biométrique ou une carte RFID ou un code PIN.
Un employé choisissant l’option non biométrique ne devrait pas être pénalisé ou désavantagé en conséquence. Lorsque le consentement est la base sur laquelle on se fonde, les employés doivent également pouvoir retirer ce consentement.
Une DPIA est requise
Avant d’introduire l’identification biométrique pour les employés, les entreprises devraient procéder à un Évaluation d’impact sur la protection des données (DPIA)*.
En fait, l’ICO stipule qu’une DPIA doit être réalisée lorsque des données biométriques seront traitées à des fins d’identification unique des travailleurs, car ce type de traitement est considéré comme présentant un risque élevé.
La DPIA doit être terminée avant que le système soit mis en service.
Entre autres choses, cela permet à l’employeur de documenter :
- pourquoi le système est-il mis en place ;
- quelles informations biométriques seront traitées ;
- qui aura accès à cela ;
- où les informations seront stockées ;
- la durée de conservation ;
- Quelles mesures de sécurité sont en place ;
- quels risques existent pour les employés ;
- comment ces risques seront atténués ;
- Quelles alternatives à la biométrie ont été envisagées ;
- la raison pour laquelle cette approche choisie est nécessaire et proportionnée ; et
- comment les employés peuvent faire part de leurs préoccupations ou exercer leurs droits en matière de protection des données.
Cela ne devrait pas être considéré comme une simple formalité à remplir après avoir décidé quel terminal biométrique acheter.
Dans l’idéal, les considérations relatives à la confidentialité et à la protection des données devraient figurer dans le processus de sélection et d’application dès le départ.
*Chez Idency, nous pouvons vous aider à réaliser une DPIA, s’il vous plaît. Contactez-nous pour plus d'informations.
Les employés doivent savoir ce qui se passe avec leurs données
La transparence est une autre exigence fondamentale.
Les employés devraient être clairement informés du système biométrique et de la manière dont leurs données personnelles sont utilisées.
L’ICO indique que les travailleurs devraient être informés de l’existence de certaines informations, notamment :
- comment fonctionne le système ;
- Quels renseignements personnels sont collectés ;
- comment ces informations seront utilisées ; et
- Le but du suivi.
Cela fera normalement partie des informations relatives à la confidentialité des employés et de la politique biométrique de l’organisation.
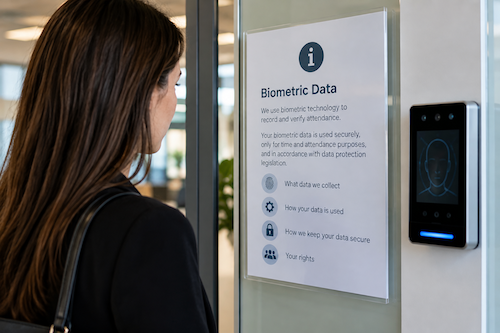
L'explication devrait être écrite d'une manière compréhensible par les employés plutôt que de se trouver cachée dans un document détaillé sur la protection des données.
Pensez soigneusement à la sécurité
Un mot de passe oublié peut être changé. Votre empreinte digitale non.
C’est l’une des raisons fondamentales pour lesquelles les informations biométriques nécessitent une protection particulière.
Les employeurs devraient donc comprendre exactement quelle information leur système choisi stocke et où cette information est stockée.
Les questions à poser à votre fournisseur de biométrie comprennent :
- Le système stocke-t-il des images ou des modèles biométriques ?
- Où sont conservés les modèles biométriques ?
- Ils sont-ils stockés sur le dispositif, de manière centralisée, ou à la fois ?
- Les informations sont-elles cryptées ?
- Qui peut y accéder ?
- Les données biométriques sont-elles transférées en dehors du Royaume-Uni ?
- Comment les informations sont-elles supprimées lorsque l'employé quitte l'entreprise ?
- Que se passe-t-il si un terminal de comptage est perdu, volé ou compromis ?
- Quels arrangements contractuels sont en place entre l’employeur et ses fournisseurs de technologies ?
Les organisations devraient également appliquer le principe Minimisation des donnéesRecueillir et conserver uniquement les informations véritablement nécessaires à la finalité indiquée.
L'exactitude et l'équité sont aussi importantes
La reconnaissance biométrique n’est pas infaillible.
Les employeurs devraient prendre en considération les faux matches, les identifications non concluantes et la question de savoir si une technologie fonctionne de manière cohérente pour le personnel.
L’ICO souligne en particulier la nécessité d’examiner le fonctionnement et l’équité de la technologie de reconnaissance faciale dans le cadre de différents groupes de personnes.
Les entreprises devraient donc disposer d’un mécanisme permettant de résoudre rapidement les problèmes.
Un employé ne devrait pas, par exemple, perdre son salaire simplement parce qu'un terminal biométrique n'a pas correctement reconnu sa présence.
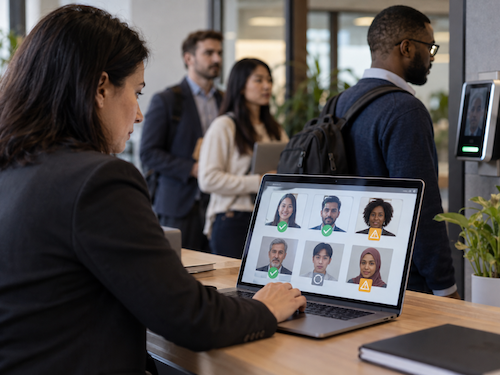
L’ICO recommande de mettre à disposition un processus de contrôle manuel lorsque les travailleurs rencontrent des problèmes dus à des erreurs d’identification automatique.
Le cas Serco : un avertissement important pour les employeurs
L'un des cas les plus significatifs au Royaume-Uni concernant le contrôle biométrique de la présence au travail est survenu en 2024.
L’ICO a ordonné à Serco Leisure et à plusieurs trusts du secteur du loisir associés de cesser d’utiliser la reconnaissance faciale et l’analyse d’empreintes digitales pour surveiller la fréquentation de plus de 2 000 employés dans 38 établissements de loisir.
Il importe de noter que cette action de répression n’était pas uniquement due au fait que Serco utilisait la biométrie.
L’ICO a conclu que les organisations n’avaient pas suffisamment démontré pourquoi le contrôle biométrique était nécessaire. nécessaire et proportionné lorsque des options moins intrusives telles que des cartes ou des porte-clés étaient disponibles.
Il a également souligné que les employés n’avaient pas été proactivement invités à proposer une alternative claire à la fourniture de leurs données faciales et biométriques.
Le cas est donc un rappel important que déployer une technologie biométrique implique bien plus que de choisir un dispositif techniquement sécurisé. Les employeurs doivent également pouvoir justifier Pourquoi l’identification biométrique est-elle appropriée pour leur cas d’utilisation particulier.
Est-ce que quelque chose a changé en 2026 ?
La législation britannique en matière de protection des données a récemment évolué grâce à Loi de 2025 sur les données (utilisation et accès) (DUAA).
Toutes les dispositions relatives à la protection des données de la loi étaient en vigueur à ce moment-là. 19 juin 2026.
Au moment de la rédaction de cet article, l’ICO indique que ses directives existantes concernant la reconnaissance biométrique et le contrôle des travailleurs sont En cours d'examen suite aux modifications apportées par le DUAA.
Les entreprises utilisant ou envisageant l’utilisation de la biométrie devraient donc continuer à suivre les directives relatives aux ICO et à réviser leurs politiques et leurs analyses de compatibilité avec la DPI lorsque ces directives évolueront.
Le message fondamental reste clair : l’identification biométrique est une opération sensible et les organisations doivent pouvoir démontrer qu’elles la pratiquent de manière responsable.
Biométrie, reconnaissance faciale ou RFID ?
La conformité ne signifie pas nécessairement que chaque organisation devrait choisir la même technologie.
Des environnements de travail différents nécessitent des approches différentes.
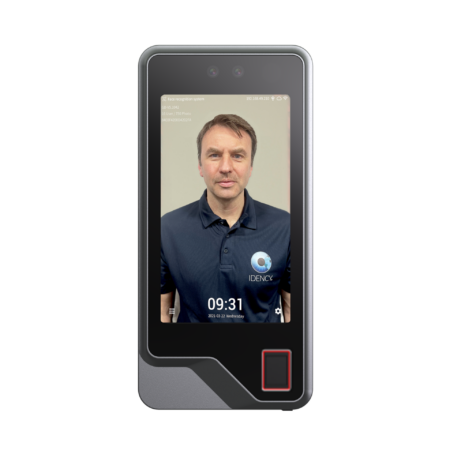
Reconnaissance faciale Il peut fournir un enregistrement de temps rapide et sans contact et peut être particulièrement utile dans des environnements où les employés ne peuvent pas utiliser facilement des cartes ou toucher un capteur d’empreintes digitales.
Reconnaissance des empreintes digitales offre une méthode biométrique simple qui a été largement utilisée pour les applications de contrôle de présence et de temps.
Cartes et porte-clés RFID offrir une alternative non biométrique et cette solution peut être préférable lorsque l’organisation ne peut pas suffisamment justifier le traitement biométrique ou lorsque les employés individuellement choisissent de ne pas utiliser les technologies biométriques.
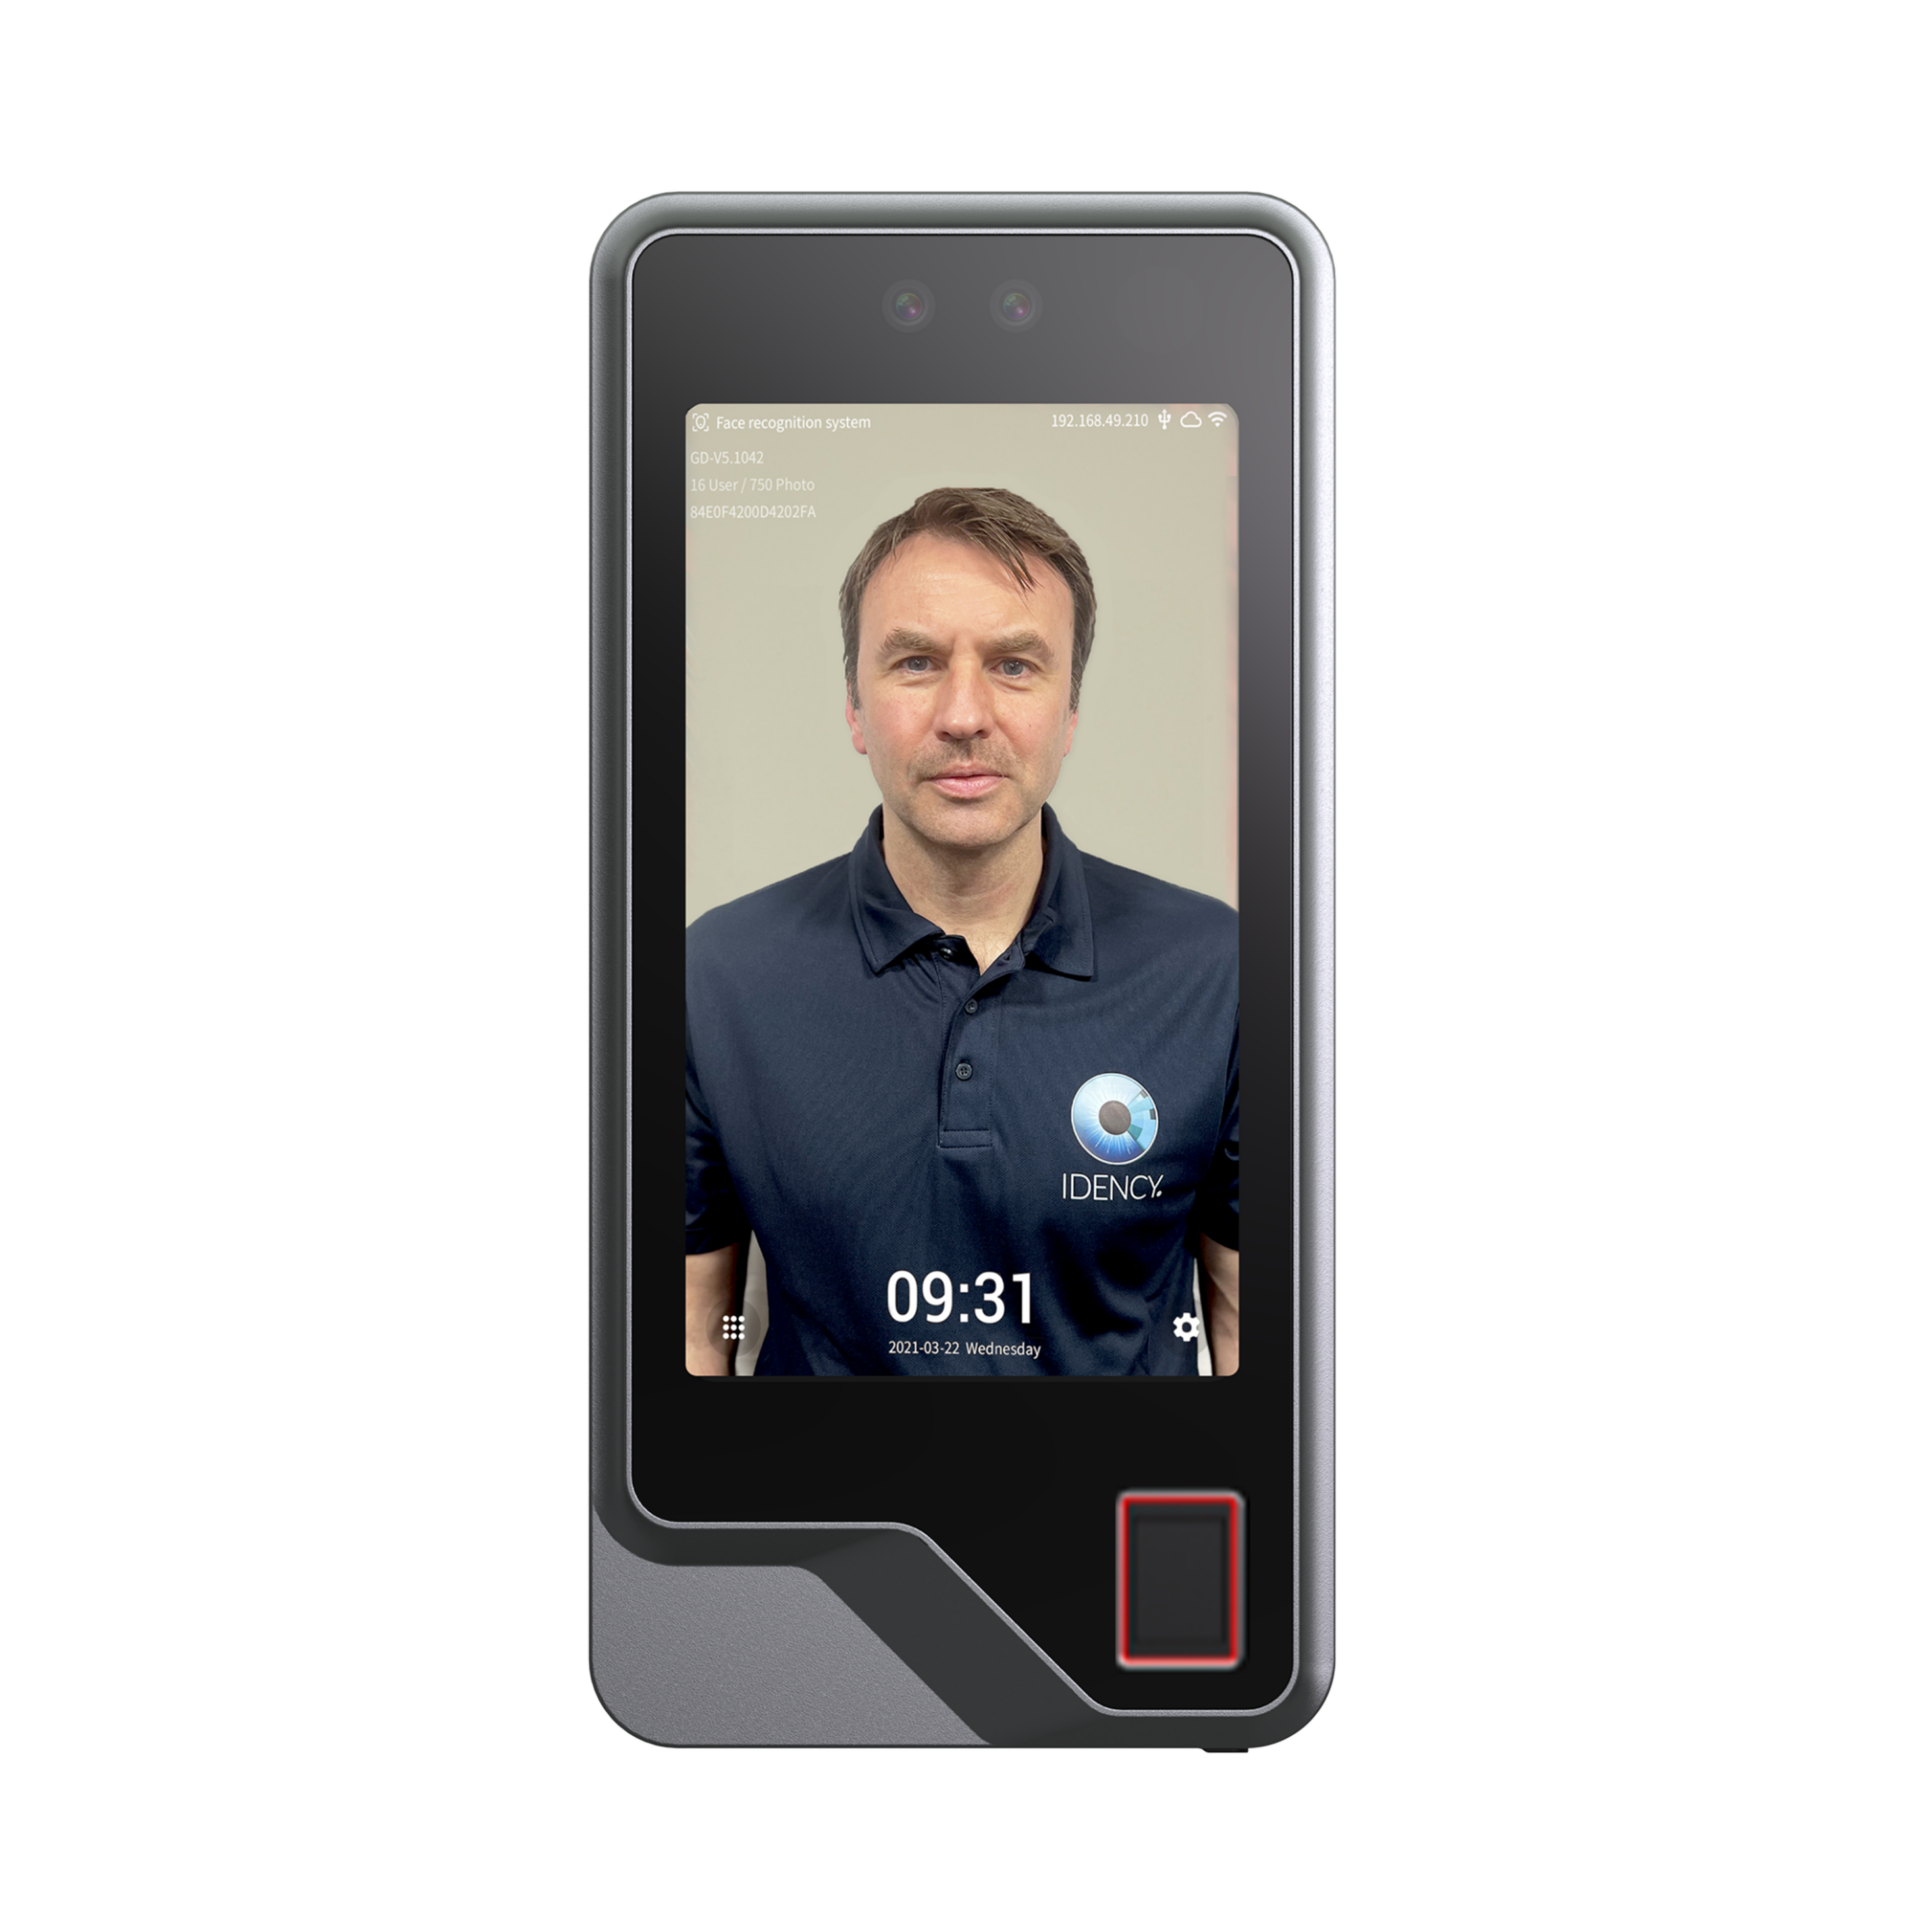
Une plateforme de temps de présence capable de supporter différentes technologies d’authentification peut donc offrir aux organisations une plus grande flexibilité sans avoir à obliger chaque employé à utiliser la même méthode.
Une liste de contrôle pratique pour l’horodatage et l’utilisation des badges biométriques
Avant d’introduire un système de temps de travail biométrique, les employeurs devraient pouvoir répondre aux questions suivantes :
- Existe-t-il une raison clairement définie pour utiliser la biométrie ?
- Nous avons-nous envisagé des alternatives moins intrusives ?
- Pouvons-nous démontrer que notre approche est nécessaire et proportionnée ?
- Nous avons-nous identifié une base légale appropriée ?
- Nous avons-nous identifié une condition valide pour le traitement des données de catégorie spéciale ?
- Nous avons-nous réalisé une DPIA ?
- Les employés ont-ils été correctement informés ?
- Si nous nous basons sur le consentement, est-il vraiment facultatif ?
- Pouvons-nous proposer une alternative non biométrique appropriée ?
- Comprendons-nous exactement quelles informations biométriques sont stockées ?
- Les informations sont-elles suffisamment sécurisées ?
- avons-nous des procédures de conservation et de suppression appropriées ?
- Les erreurs de chronométrage ou d’identification peuvent-elles être vérifiées manuellement ?
- Les fournisseurs de nos produits fournissent-ils des informations appropriées sur la protection et la sécurité des données ?
Si la réponse à l’une de ces questions est “ non ” ou “ nous ne savons pas ”, cette zone devrait être étudiée avant l’introduction du système.
La biométrie dans le cadre d’un système moderne de contrôle de présence
Lorsque mise en œuvre de manière appropriée, la technologie biométrique peut offrir une méthode très efficace pour enregistrer la présence des employés.
Mais le terminal de comptage physique n'est qu'une partie de l'équation.
De plus en plus souvent, les entreprises souhaitent que les informations relatives aux heures de présence soient transmises directement aux systèmes de ressources humaines et de gestion des effectifs qu’elles utilisent déjà, au lieu de devoir gérer un système de comptage des heures isolé et de tenir à jour les dossiers des employés à deux reprises.
IdencyTime offre un pont entre le temps physique et les appareils de présence ainsi que les plateformes modernes de gestion des ressources humaines, permettant aux organisations d’intégrer les données de comptage des heures dans leurs processus plus vastes de gestion des employés.
Il peut supporter les organisations utilisant des appareils biométriques ainsi que des méthodes d’authentification alternatives telles que la RFID, permettant ainsi de sélectionner la méthode de comptage la plus appropriée pour chaque environnement.
Le résultat peut être une approche plus précise, automatisée et gérable du temps et de l’horaire de travail, tout en permettant aux organisations de mettre en place des processus de protection des données appropriés autour de la technologie qu’elles choisissent.
Considérez-vous la technologie biométrique pour le contrôle de l’horaire et de la présence ?
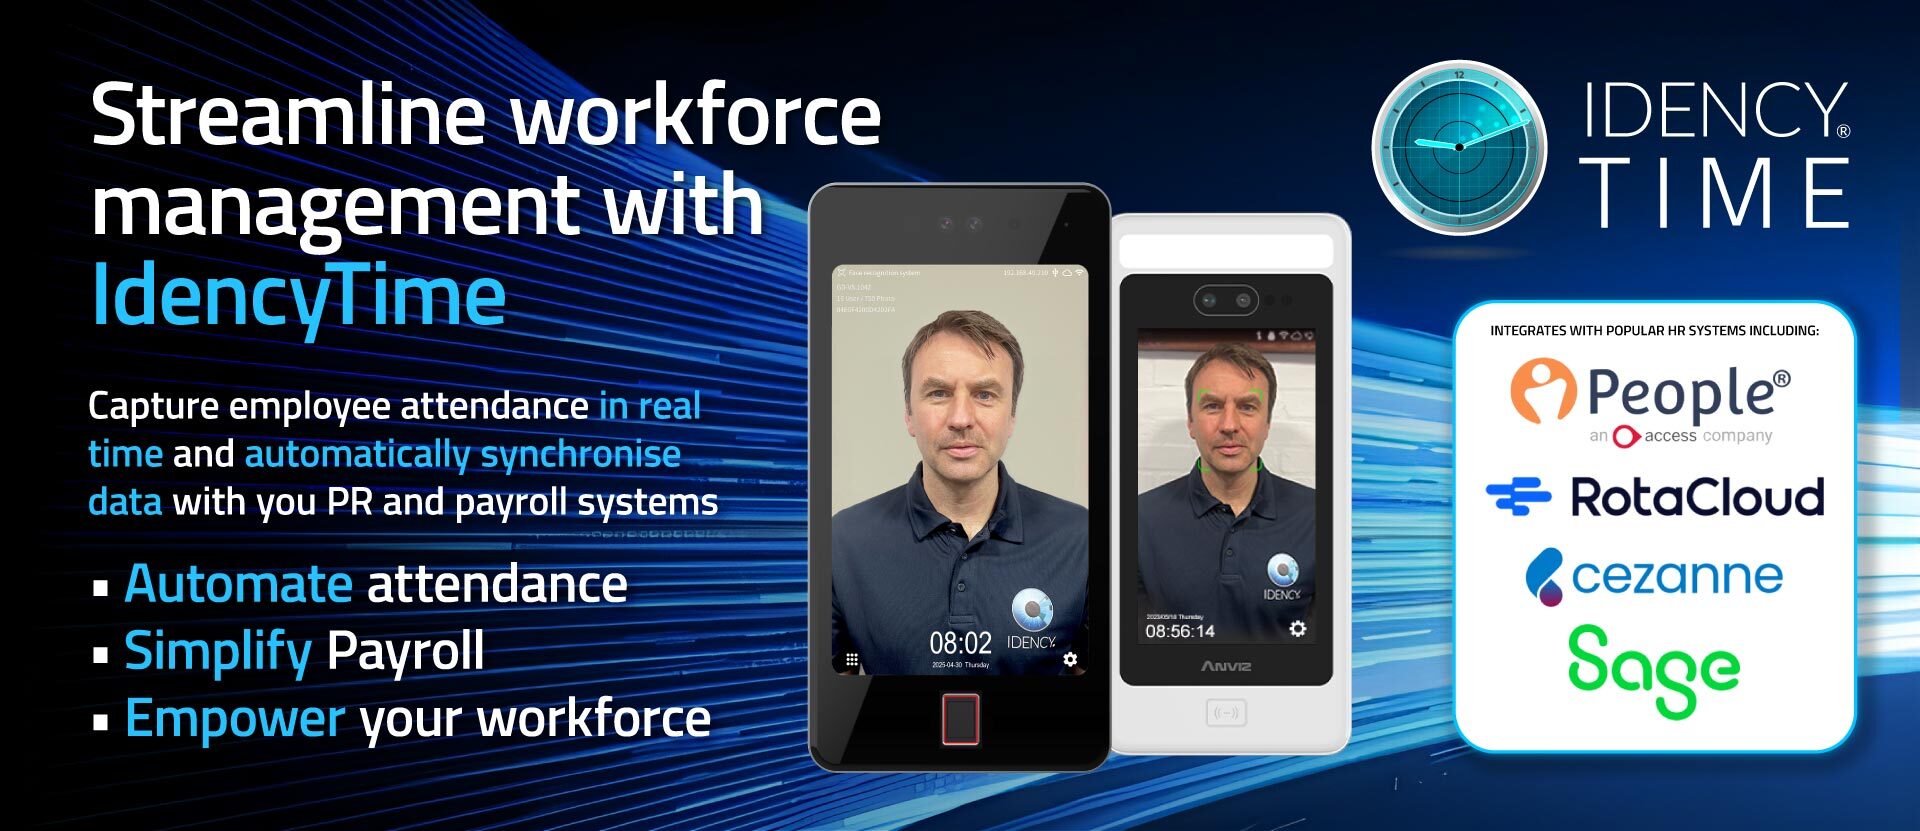
Si vous envisagez l’utilisation de la technologie d’empreintes digitales, de reconnaissance faciale, de RFID ou d’un système intégré de temps et de présence, Idency peut vous aider à explorer les options disponibles et à identifier la démarche qui correspond le mieux à votre organisation.
Nous pouvons également vous aider à comprendre comment les terminaux de comptage physique peuvent être intégrés à vos systèmes de gestion des ressources humaines existants grâce à IdencyTime, Cela permet de réduire la duplication des tâches administratives et d’accorder à votre entreprise un accès à des informations de présence exactes et en temps réel.
Parlez au team d'Idency sur vos exigences en matière de temps de présence et d'absences.
Cet article fournit des informations générales sur les systèmes biométriques de contrôle d’horaire et de présence et ne doit pas être considéré comme un avis juridique. Les exigences en matière de protection des données dépendent des circonstances de chaque organisation. Les employeurs devraient se référer aux directives actuelles de l’ICO et, le cas échéant, obtenir des conseils juridiques spécialisés.
 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch