

Blog
Sind biometrische Zeiterfassungssysteme in Großbritannien legal? Eine Anleitung für Arbeitgeber für 2026
Blog von Adam | Veröffentlicht am Donnerstag, 15. Oktober 2026
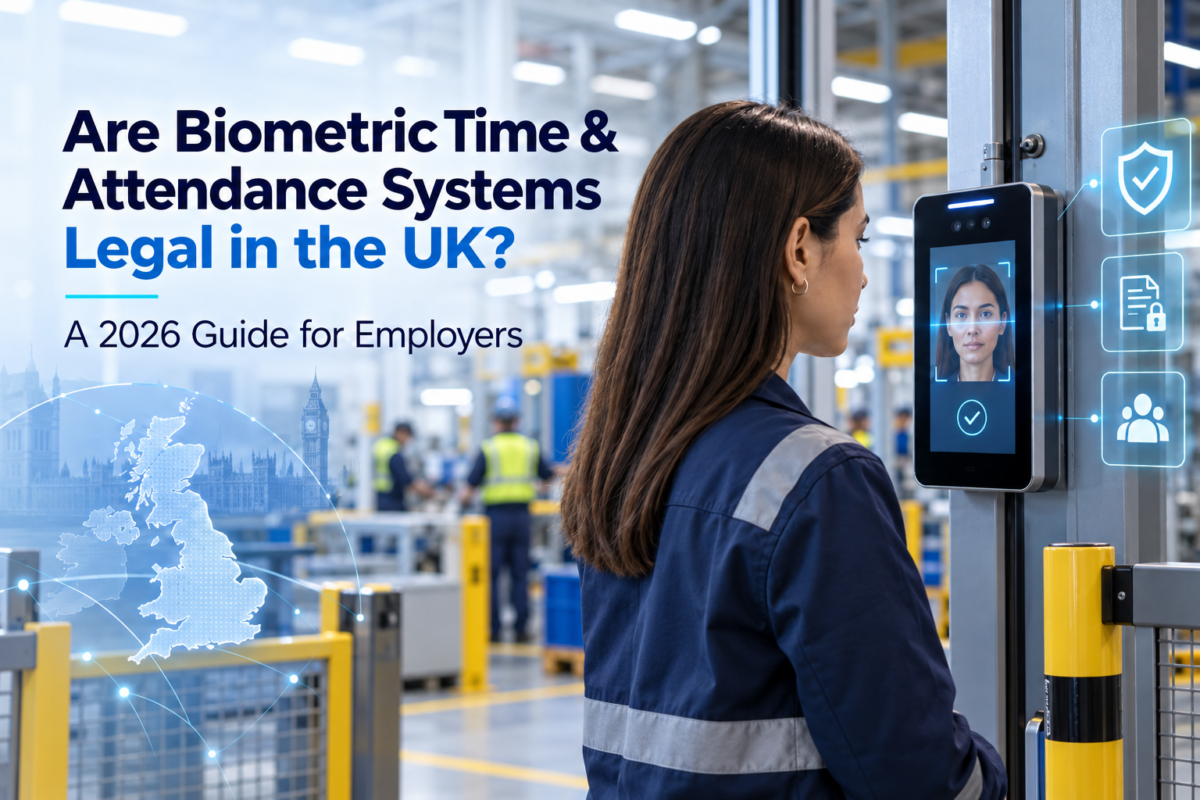
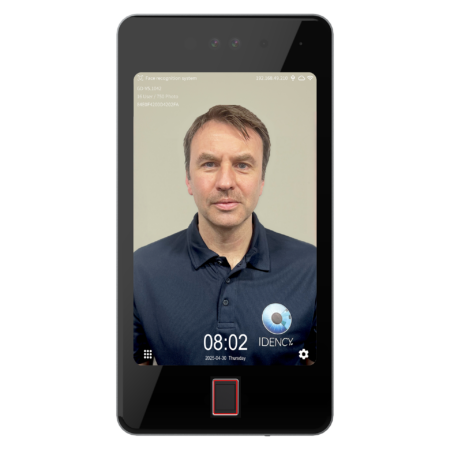
Fingerabdruckleser und Gesichtserkennungsgeräte bieten Unternehmen eine schnelle und komfortable Möglichkeit, die Anwesenheit von Mitarbeitern zu erfassen. Sie können dabei helfen, vergessene Karten zu vermeiden, “Buddy-Punching” zu reduzieren, die Genauigkeit der Anwesenheitsdaten zu verbessern und den Datenfluss von Zeiterfassungsinformationen in Personal- und Lohnsystemen zu automatisieren.
Da jedoch die biometrischen Daten gemäß dem britischen Datenschutzrecht zusätzlichen Schutz genießen, stellen uns Arbeitgeber verständlicherweise häufiger eine Frage als fast alle anderen:
Ist es in Großbritannien tatsächlich legal, die Biometrie zur Zeiterfassung von Mitarbeitern zu verwenden?
Die kurze Antwort lautet: Ja – Biometrische Zeiterfassungssysteme können in Großbritannien rechtmäßig eingesetzt werden.
Organisierungen müssen jedoch sorgfältig prüfen, warum sie Biometrie verwenden, ob ihre Verwendung notwendig und angemessen ist, wie die Informationen der Mitarbeiter geschützt werden und welche Alternativen verfügbar sind.
Hier ist, was Arbeitgeber im Jahr 2026 wissen müssen
Was gilt als biometrische Daten?
Biometrische Daten sind Informationen, die aus den physischen, physiologischen oder verhaltensmäßigen Eigenschaften einer Person abgeleitet werden und mithilfe von Technologien verarbeitet werden, um sie eindeutig identifizieren zu können.
Bei Zeit- und Anwesenheitssystemen umfasst dies in der Regel Folgendes:
- Fingerabdrücke;
- Gesichtserkennung;
- Iris- oder Netzhaut-Scanning; und
- In einigen Anwendungen wird die Spracherkennung verwendet.
Ein biometrisches System wandelt in der Regel die gemessenen Merkmale in eine biometrische Vorlage um, die anschließend verwendet werden kann, um die Identität einer Person zu bestätigen oder zu identifizieren.
Diese Unterscheidung ist zu verstehen. Ein Fingerabdruck-Zeiterfassungsterminal muss beispielsweise nicht unbedingt ständig mit einem herkömmlichen Foto des Fingerabdrucks eines Mitarbeiters arbeiten. Moderne Systeme können stattdessen mathematische biometrische Vorlagen für die Zuordnung verwenden.
Das bedeutet jedoch nicht, dass diese Informationen nicht unter das Datenschutzrecht fallen.
Wenn biometrische Daten zur eindeutigen Identifizierung einer Person verwendet werden – wie dies normalerweise bei der Eingabe der Arbeitszeit durch Gesicht oder Fingerabdruck des Mitarbeiters der Fall ist –, gelten sie gemäß der britischen Datenschutzgesetzgebung als personenbezogene Daten der Sonderkategorie und genießen zusätzliche Schutzmaßnahmen.
Sind biometrische Zeiterfassungssysteme legal?
Ja.
Es gibt keine allgemeine EU-Verbotsverordnung gegen die Nutzung von Gesichtserkennung, Fingerabdrücken oder anderen biometrischen Technologien zur Zeiterfassung durch Arbeitgeber. Aber ein Arbeitgeber kann nicht einfach entscheiden, dass biometrische Zeiterfassung praktisch ist und davon ausgehen, dass dies eine ausreichende Begründung darstellt.
Das Amt des Informationskommissars (ICO) sagt, dass Organisationen prüfen sollten, ob die biometrische Verarbeitung sinnvoll ist. notwendig und angemessen und ob eine weniger aufdringliche Methode den gleichen Zweck erreichen könnte.
Beispielsweise könnten Alternativen Folgendes umfassen:
- RFID-Karten oder Schlüsselanhänger;
- PIN-Nummern;
- mobile Anwendungen;
- oder Smartcards
Das bedeutet nicht, dass eine Alternative immer besser ist als die Biometrie.
Ein Arbeitgeber kann legitime Gründe dafür haben, warum ein biometrisches System für seine Umgebung besonders geeignet ist.
Das Wichtigste ist, dass die Organisation das haben sollte Die Alternativen wurden geprüft und dokumentiert, weshalb die Firma für die Biometrie entschieden hat.
Sie benötigen sowohl eine rechtmäßige Grundlage als auch eine Bedingung für die Einreise in eine Sonderkategorie.
Dies ist einer der wichtigsten Aspekte, die Arbeitgeber verstehen sollten.
Da die biometrische Identifizierung spezielle Datenkategorien umfasst, muss eine Organisation in der Regel die folgenden Voraussetzungen erfüllen:
- eine geeignete rechtliche Grundlage für die Verarbeitung personenbezogener Daten gemäß Artikel 6 des UK-DSGVO; und
- eine separate Voraussetzung für die Verarbeitung besonderer Kategorien von Daten gemäß Artikel 9.
Die richtige Grundlage hängt von den Umständen und dem Motiv der Organisation für die Einführung des Systems ab.
Die ICO sagt, dass Ein explizites Einverständnis dürfte in vielen Szenarien der biometrischen Erkennung die am besten geeignete Sonderkategorie sein..
Aber die Zustimmung wird in einer Arbeitsbeziehung besonders wichtig – und potenziell kompliziert –.
Kann ein Mitarbeiter wirklich zustimmen?
Um eine Zustimmung gültig zu machen, muss sie freiwillig erteilt werden.
In einer Beziehung zwischen Arbeitgeber und Arbeitnehmer ist das schwieriger, da es eine offensichtliche Machtungleichheit gibt. Ein Arbeitnehmer kann das Gefühl haben, dass die Ablehnung eines Anliegens seines Arbeitgebers negative Auswirkungen auf ihn haben könnte, selbst wenn der Arbeitgeber keine solche Absicht hat.
Das bedeutet nicht, dass Arbeitgeber sich niemals auf die Zustimmung verlassen können.
Die ICO weist ausdrücklich darauf hin, dass die Zustimmung gegebenenfalls erforderlich ist, wenn den Mitarbeitern eine echte Auswahlmöglichkeit angeboten wird, einschließlich einer geeigneten Alternative für Personen, die nicht ihre biometrischen Daten verarbeiten lassen möchten.
Beispielsweise könnte ein Arbeitgeber den Mitarbeitern die Wahl zwischen: Gesichts- oder Fingerabdruckerkennung oder eine RFID-Karte oder ein PIN-Code.
Wer einen nicht-biometrischen Zugang wählt, sollte dadurch nicht bestraft oder benachteiligt werden. Wenn die Grundlage für die Zustimmung die Einwilligung ist, müssen die Mitarbeiter auch die Einwilligung zurückziehen können.
Eine DPIA ist erforderlich
Bevor Unternehmen biometrische Identifizierung für ihre Mitarbeiter einführen, sollten sie eine Datenschutzfolgenanalyse (DPIA)*.
In der ICO heißt es nämlich, dass eine DPIA durchgeführt werden muss, wenn biometrische Daten zur eindeutigen Identifizierung von Arbeitnehmern verarbeitet werden, da diese Art der Verarbeitung als hochrisiko gilt.
Die DPIA sollte abgeschlossen sein, bevor das System in Betrieb genommen wird.
Unter anderem bietet es dem Arbeitgeber die Möglichkeit, zu dokumentieren:
- Warum das System eingeführt wird;
- welche biometrischen Daten verarbeitet werden;
- Wer hat Zugriff darauf;
- Wo die Informationen gespeichert werden;
- wie lange sie gespeichert werden;
- welche Sicherheitsmaßnahmen gelten;
- welche Risiken für die Mitarbeiter bestehen;
- wie diese Risiken abgemildert werden;
- welche Alternativen zu der Biometrie in Betracht gezogen wurden;
- Warum der gewählte Ansatz notwendig und angemessen ist; und
- wie Mitarbeiter Anliegen einbringen oder ihre Rechte auf Datenschutz wahrnehmen können.
Dies sollte nicht nur als Papierkram betrachtet werden, das nach der Entscheidung über den Kauf eines biometrischen Terminals erledigt werden soll.
Idealerweise sollten die Aspekte der Privatsphäre und des Datenschutzes bereits zu Beginn des Auswahl- und Implementierungsprozesses berücksichtigt werden.
*Bei Idency können wir Ihnen bei einer DPIA helfen, bitte Kontaktieren Sie uns für weitere Informationen.
Die Mitarbeiter müssen wissen, was mit ihren Daten geschieht.
Transparenz ist eine weitere grundlegende Voraussetzung.
Die Mitarbeiter sollten über das Biometrisystem und die Verwendung ihrer persönlichen Daten aufklären lassen.
Die ICO erklärt, dass Arbeitnehmer über Informationen wie folgt informiert werden sollten:
- wie das System funktioniert;
- welche persönlichen Daten gesammelt werden;
- wie diese Informationen verwendet werden; und
- Der Zweck der Überwachung.
Dies wird normalerweise Teil der Datenschutz- und Biometrie-Richtlinien der Organisation für Mitarbeiter sein.
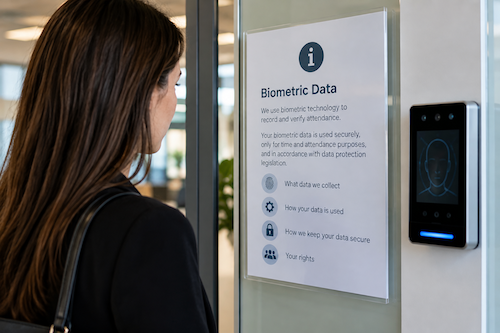
Die Erklärung sollte in einer Sprache verfasst werden, die die Mitarbeiter tatsächlich verstehen können, anstatt in einem langen Datenschutzdokument verborgen zu sein.
Denken Sie sorgfältig über Sicherheit nach
Ein vergessenes Passwort kann geändert werden; Ihr Fingerabdruck nicht.
Dies ist einer der grundlegenden Gründe dafür, warum biometrische Informationen sorgfältige Schutzmaßnahmen erfordern.
Arbeitgeber sollten daher genau verstehen, welche Informationen ihr gewähltes System speichert und wo es gespeichert wird.
Fragen, die Sie Ihrem Biometrie-Lieferanten stellen sollten, umfassen:
- Speichert das System Bilder oder biometrische Vorlagen?
- Wo werden die biometrischen Vorlagen gespeichert?
- Sind sie zentral auf dem Gerät gespeichert oder beides?
- Ist die Information verschlüsselt?
- Wer kann darauf zugreifen?
- Wird biometrische Daten außerhalb des Vereinigten Königreichs übertragen?
- Wie werden Informationen gelöscht, wenn ein Mitarbeiter den Job verlässt?
- Was passiert, wenn ein Zeiterfassungsterminal verloren geht, gestohlen oder kompromittiert wird?
- Welche vertraglichen Vereinbarungen bestehen zwischen dem Arbeitgeber und seinen Technologielieferanten?
Organisationen sollten auch das Prinzip der Datenschrumpfung: Sammeln und speichern Sie nur die Informationen, die für den angegebenen Zweck wirklich erforderlich sind.
Auch Genauigkeit und Fairness sind wichtig
Biometrisches Erkennungssystem ist nicht unfehlbar.
Arbeitgeber sollten die Möglichkeit von falschen Übereinstimmungen, fehlgeschlagenen Identifizierungen und die Frage berücksichtigen, ob eine Technologie für die Belegschaft konsistent funktioniert.
Die ICO hebt insbesondere die Notwendigkeit hervor, die Leistung und die Fairness der Gesichtserkennungstechnologie in Bezug auf verschiedene Personengruppen zu prüfen.
Unternehmen sollten daher ein Mechanismus zur schnellen Behebung von Problemen haben.
Ein Mitarbeiter sollte beispielsweise nicht seinen Lohn verlieren, nur weil ein biometrischer Terminal sie nicht korrekt erkannt hat.
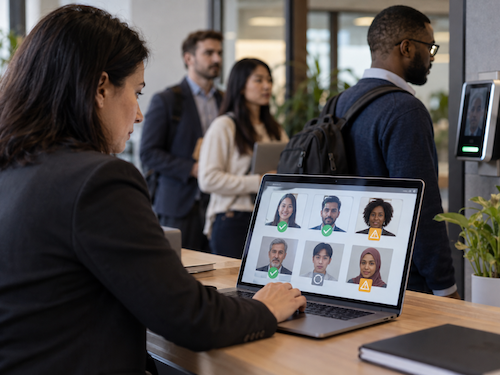
Die ICO empfiehlt, eine manuelle Überprüfung bereitzustellen, wenn Mitarbeiter Probleme aufgrund von Fehlern bei der automatischen Identifizierung erleben.
Der Serco-Fall: eine wichtige Warnung für Arbeitgeber
Eine der bedeutendsten britischen Fälle im Zusammenhang mit der Überwachung der biometrischen Anwesenheit erfolgte im Jahr 2024.
Die ICO ordnete an, dass Serco Leisure und eine Reihe von damit verbundenen Freizeitorganisationen die Verwendung von Gesichtserkennung und Fingerabdruckerkennung einstellen müssen, um die Anwesenheit von mehr als 2.000 Mitarbeitern in 38 Freizeitzentren zu überwachen.
Wichtig ist außerdem, dass die Durchsetzung nicht nur deshalb erfolgte, weil Serco die Biometrie einsetzte.
Die ICO kam zu dem Schluss, dass die Organisationen nicht hinreichend dargelegt haben, warum die biometrische Überwachung erforderlich war. notwendig und angemessen wenn weniger aufdringliche Optionen wie Karten oder Schlüsselanhänger verfügbar waren.
Darüber hinaus wurde hervorgehoben, dass den Mitarbeitern nicht proaktiv eine klare Alternative zu der Bereitstellung ihrer Gesichtsbilder und Fingerabdrücke angeboten worden war.
Der Fall ist daher ein wichtiges Anlass, sich daran zu erinnern, dass die Implementierung biometrischer Technologien weit mehr erfordert als nur die Wahl eines technisch sicheren Geräts. Arbeitgeber müssen zudem in der Lage sein, dies zu rechtfertigen. Warum biometrische Identifizierung für den jeweiligen Anwendungsfall geeignet ist.
Ist sich etwas im Jahr 2026 verändert?
Die Datenschutzgesetze des Vereinigten Königreichs haben in letzter Zeit durch die folgenden Entwicklungen weiterentwickelt: Datenschutzgesetz (Use and Access) Act 2025 (DUAA).
Alle Datenschutzbestimmungen des Gesetzes waren bereits in Kraft. 19. Juni 2026.
Zum Zeitpunkt der Erstellung dieser Pressemitteilung erklärt die ICO, dass ihre bestehende Richtlinie zur biometrischen Erkennung und Mitarbeiterüberwachung weiterhin gilt. In Bearbeitung nach den Änderungen, die von der DUAA eingeführt wurden.
Unternehmen, die Biometrie nutzen oder in Erwägung ziehen, sollten daher weiterhin die Richtlinien der ICO überwachen und ihre Richtlinien und Datenschutzbewertungen überprüfen, wenn sich die Richtlinien ändern.
Die grundlegende Botschaft bleibt klar: Die biometrische Identifizierung ist eine sensible Verarbeitungsvorgang, und Organisationen müssen in der Lage sein, zu beweisen, dass sie diese verantwortungsvoll nutzen.
Fingerabdruck, Gesichtserkennung oder RFID?
Compliance bedeutet nicht zwangsläufig, dass jede Organisation dieselben Technologieoptionen wählen sollte.
Verschiedene Arbeitsumgebungen erfordern unterschiedliche Ansätze.
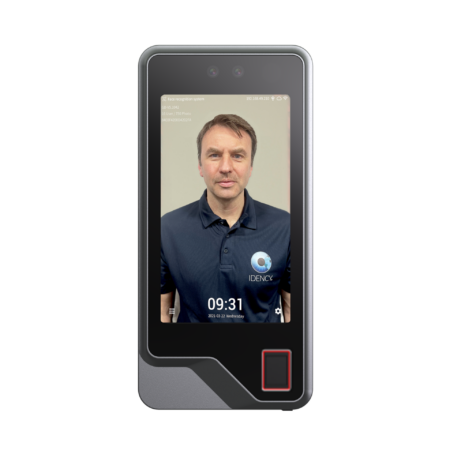
Gesichtserkennung Sie können eine schnelle, kontaktlose Zeiterfassung bieten und sind besonders nützlich in Umgebungen, in denen Mitarbeiter keine Karten verwenden können oder keinen Fingerabdrucksensor berühren können.
Fingerabdruckerkennung bietet eine einfache biometrische Methode an, die weit verbreitet in Anwendungen für Zeiterfassung und Anwesenheitsverwaltung eingesetzt wird.
RFID-Karten und -Schlüsselanhänger eine nicht-biometrische Alternative bereitstellen und sie kann bevorzugt sein, wenn eine Organisation die biometrische Verarbeitung nicht hinreichend rechtfertigen kann oder wenn einzelne Mitarbeiter die Verwendung von Biometrie nicht wählen.
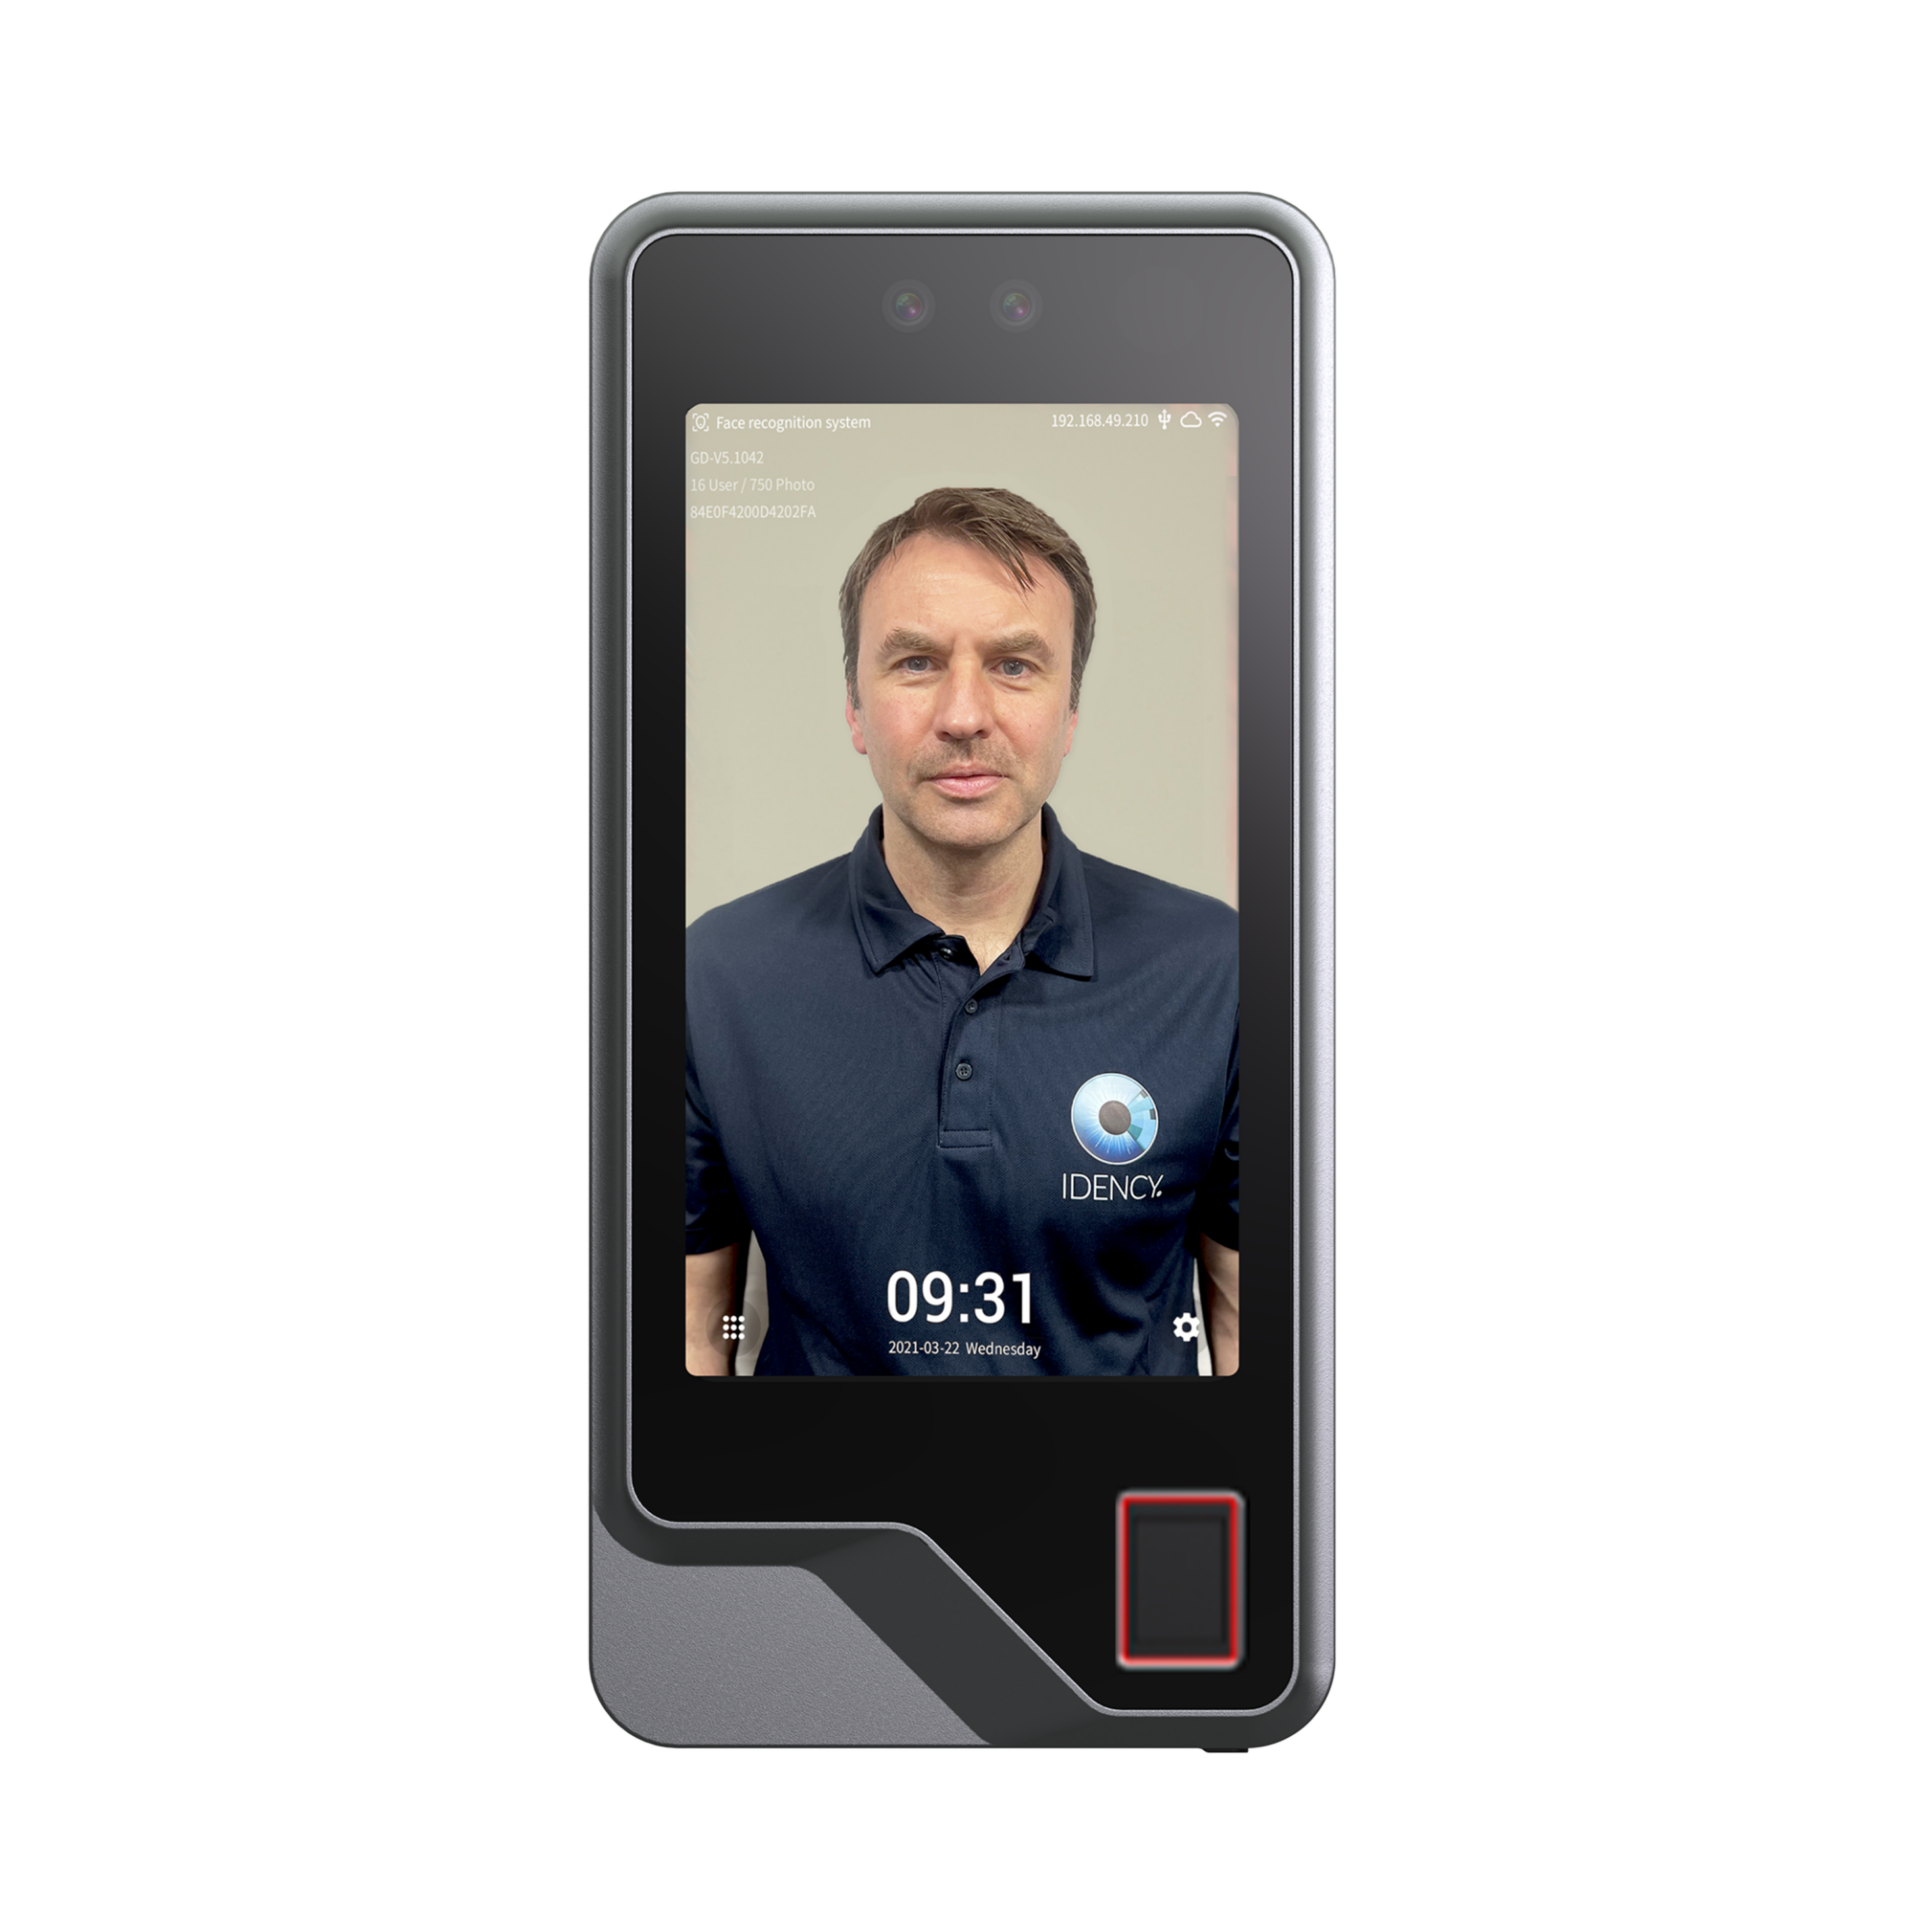
Eine Zeiterfassungsplattform, die verschiedene Authentifizierungsverfahren unterstützen kann, kann den Unternehmen somit weitaus mehr Flexibilität bieten als die Pflicht, dass alle Mitarbeiter dieselbe Methode verwenden.
Eine praktische biometrische Checkliste für die Zeiterfassung
Bevor ein biometrisches Zeiterfassungssystem eingeführt wird, sollten Arbeitgeber die folgenden Fragen beantworten können:
- Gibt es einen eindeutig definierten Grund für die Verwendung von Biometrie?
- Haben wir alternative, weniger aufdringliche Lösungen in Betracht gezogen?
- Können wir beweisen, dass unser Ansatz notwendig und angemessen ist?
- Haben wir eine geeignete rechtliche Grundlage identifiziert?
- Haben wir eine gültige Voraussetzung für die Verarbeitung besonderer Daten identifiziert?
- Haben wir eine DPIA durchgeführt?
- Sind die Mitarbeiter ordnungsgemäß informiert worden?
- Wenn wir uns auf die Zustimmung verlassen, ist sie wirklich optional?
- Kann man eine geeignete nicht-biometrische Alternative anbieten?
- Verstehen wir genau, welche biometrischen Daten gespeichert werden?
- Ist die Information ausreichend gesichert?
- Haben wir geeignete Aufbewahrung- und Löschverfahren?
- Kann die fehlerhafte Zeiterfassung oder die Identifizierung manuell überprüft werden?
- Verfügen unsere Lieferanten über entsprechende Informationen zur Datenschutz- und Sicherheitskonzepte?
Wenn die Antwort auf eine dieser Fragen “Nein” oder “Wir wissen es nicht” lautet, sollte dieser Bereich vor der Einführung des Systems untersucht werden.
Biometrie als Teil eines modernen Zeiterfassungssystems
Wenn sie richtig implementiert wird, kann die biometrische Technologie eine sehr effektive Möglichkeit zur Erfassung der Anwesenheit von Mitarbeitern bieten.
Aber der physische Zeiterfassungsterminal ist nur ein Teil der Gleichung.
Allerdings wollen Unternehmen zunehmend, dass die Anwesenheitsdaten direkt in die HR- und Personalverwaltungssysteme fließen, die sie bereits nutzen, anstatt, dass ein isoliertes Zeiterfassungssystem eingesetzt und die Mitarbeiterdaten zweimal verarbeitet werden müssen.
IdencyTime bietet eine Brücke zwischen physischen Zeiterfassungssystemen und modernen HR-Plattformen und ermöglicht es Unternehmen, die Zeiterfassung mit ihren umfassenderen Prozessen der Mitarbeiterverwaltung zu integrieren.
Es kann Organisationen mit biometrischen Geräten sowie alternativen Authentifizierungsmethoden wie RFID unterstützen und ermöglicht so die Auswahl der für die jeweilige Umgebung am besten geeigneten Zeiterfassungsmethode.
Das Ergebnis kann eine genauere, automatisierte und verständlichere Methode für die Zeiterfassung und die Zeiterfassung sein – und gleichzeitig ermöglichen, dass Organisationen entsprechende Datenschutzverfahren für die von ihnen gewählte Technologie implementieren können.
Interessiert an biometrischer Zeiterfassung?
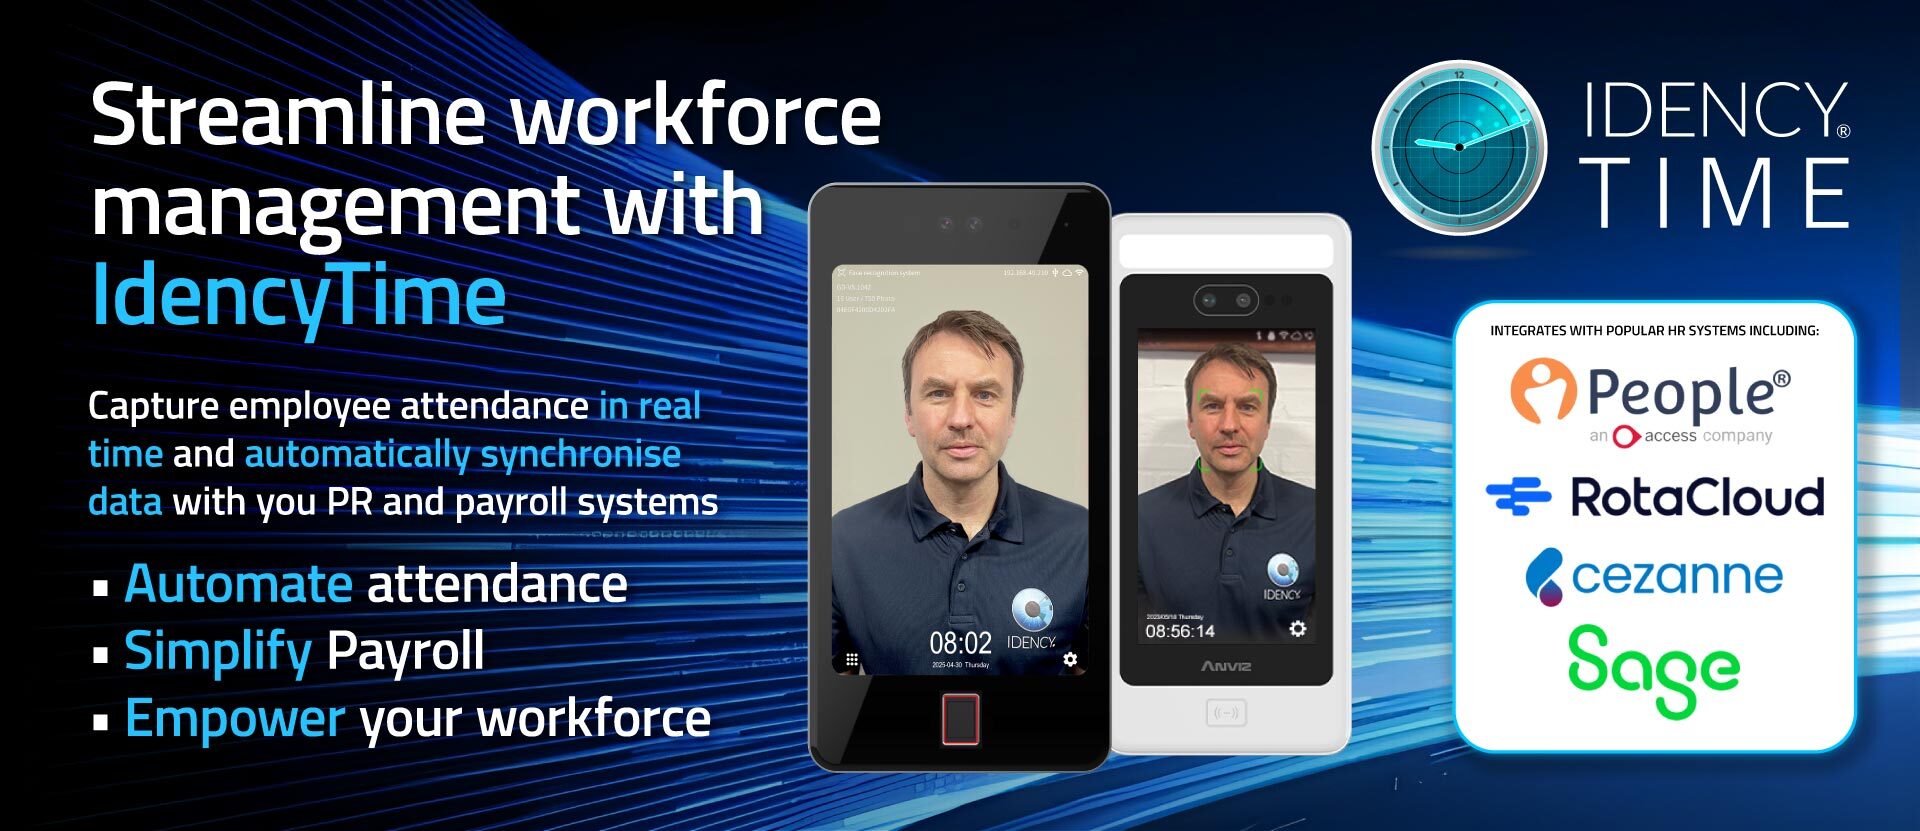
Wenn Sie sich für Fingerabdruck-, Gesichtserkennung-, RFID- oder ein integriertes Zeiterfassungssystem entscheiden, Mit Idency können Sie die verfügbaren Optionen erkunden und die für Ihre Organisation am besten geeignete Lösung identifizieren.
Wir können Ihnen auch dabei helfen, zu verstehen, wie physische Zeiterfassungsterminals in Ihre bestehenden HR-Systeme integriert werden können. IdencyTime, Dies reduziert die doppelte Verwaltung und ermöglicht Ihrem Unternehmen den Zugriff auf genaue, aktuelle Informationen zur Anwesenheit.
Kontaktieren Sie das Team von Idency über Ihre Anforderungen in Bezug auf Zeit und Anwesenheit.
Dieser Artikel enthält allgemeine Informationen zu biometrischen Zeiterfassungssystemen und sollte nicht als Rechtsberatung betrachtet werden. Die Datenschutzanforderungen hängen von den Umständen jeder Organisation ab. Arbeitgeber sollten sich an die aktuellen Richtlinien des ICO orientieren und gegebenenfalls fachkundige Rechtsberatung in Anspruch nehmen.
 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch