

Blogg
Är biometriska tid- och närvarosystem lagliga i Storbritannien? En guide för arbetsgivare för 2026
Blogg av Adam | Publicerad på torsdag oktober 15 2026
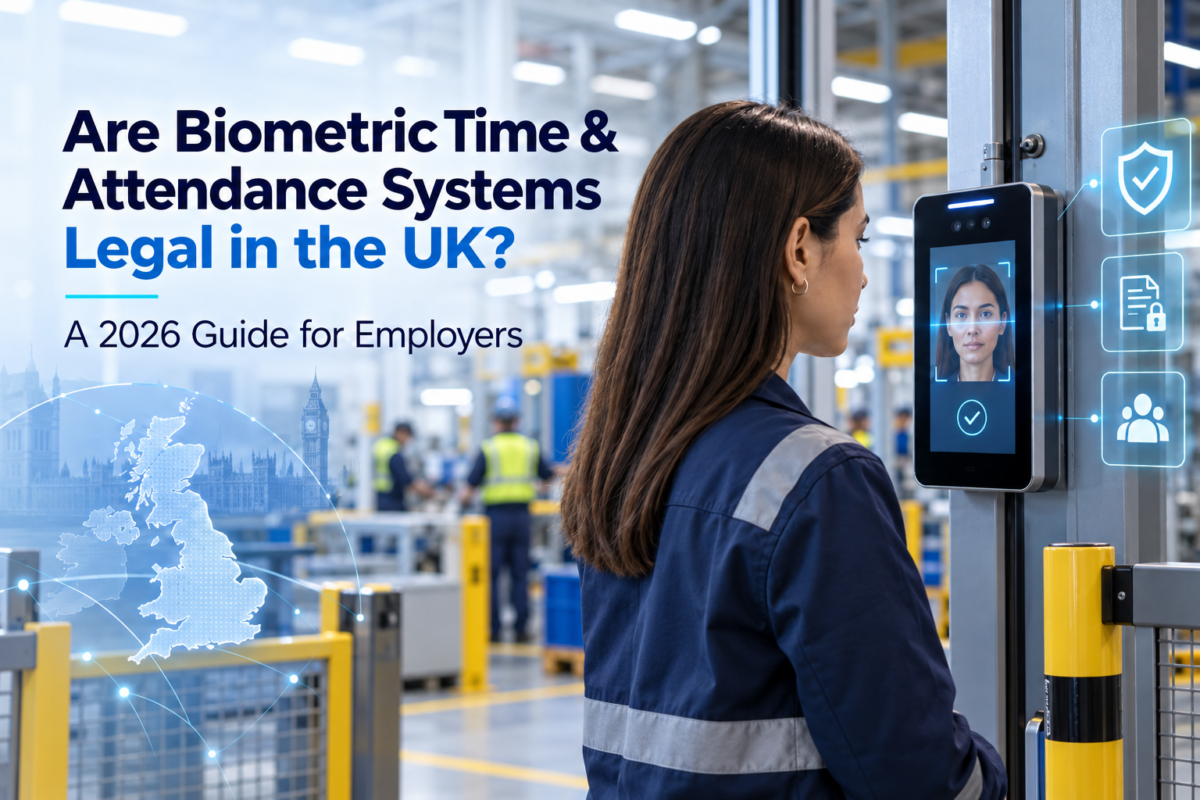
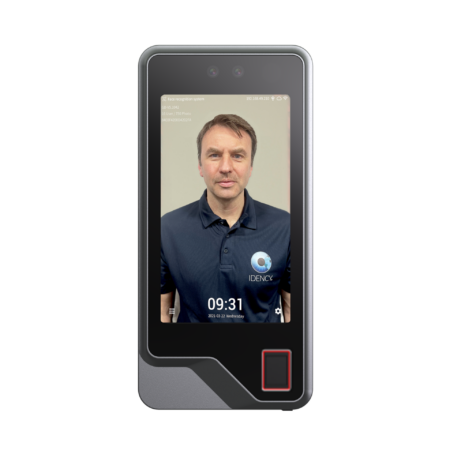
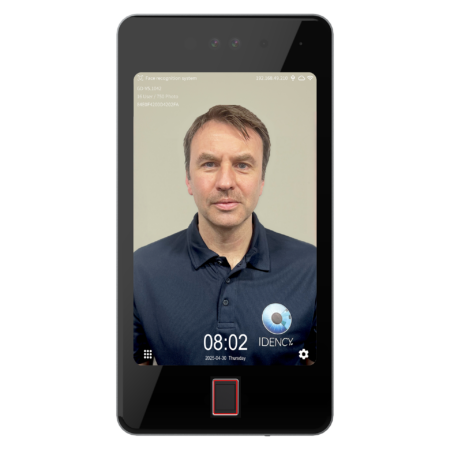
Fingeravtrycksläsare och ansiktsigenkänningsterminaler erbjuder företag ett snabbt och bekvämt sätt att registrera anställdas närvaro. De kan bidra till att eliminera glömda kort, minska “buddy-punching”, förbättra noggrannheten i närvarodata och automatisera flödet av tidrapporteringsdata till HR- och löneadministrationen.
Men eftersom biometriska data får ytterligare skydd enligt brittisk dataskyddslagstiftning, ställer arbetsgivarna förstås fler frågor till oss än till nästan någon annan:
Är det faktiskt lagligt att använda biometriska data för att registrera arbetstid i Storbritannien?
Det kortaste svaret är ja – Biometriska system för tidrapportering och personalstyrning kan användas lagligt i Storbritannien.
Organisationer måste dock noggrant överväga varför de använder biometriska identifieringsmetoder, om användningen är nödvändig och proportionell, hur medarbetares information skyddas och vilka alternativ som finns tillgängliga.
Här är vad arbetsgivare behöver veta år 2026
Vad räknas som biometriska data?
Biometriska data är information som härrör från en persons fysiska, fysiologiska eller beteendemässiga egenskaper och som behandlas med hjälp av teknik så att de kan identifieras på ett unikt sätt.
För system för tid- och närvarorapportering omfattar detta oftast:
- fingeravtryck;
- ansiktsigenkänning;
- iris- eller näthinneskanning; och
- I vissa applikationer används röstigenkänning.
En biometrisk system konverterar vanligtvis den mätbara egenskapen till en biometrisk mall som sedan kan användas för att verifiera eller identifiera individen.
Denna skillnad är värd att förstå. En fingeravtrycksläsare behöver exempelvis inte nödvändigtvis ständigt använda en konventionell fotografering av en anställds fingeravtryck. Moderna system kan i stället använda matematiska biometriska mallar för matchning.
Detta betyder dock inte att informationen omfattas av dataskyddslagstiftningen.
När biometriska data används för att unikt identifiera någon – vilket normalt sker när en anställd loggar in med ansiktet eller fingeravtrycket – klassas det som personuppgifter av särskild kategori enligt brittisk dataskyddslagstiftning och får ytterligare skydd.
Så är biometriska tidsregistreringar lagliga?
Ja.
Det finns ingen allmänstidsförbud i Storbritannien mot att arbetsgivare använder ansiktsigenkänning, fingeravtryck eller andra biometriska tekniker för tid- och närvarorapportering. Men en arbetsgivare kan inte helt enkelt besluta att biometrisk tidrapportering är praktiskt och anta att det är tillräcklig bevisning.
Den Kommissionen för informationsskydd (ICO) uppmanar organisationer att överväga om biometrisk bearbetning är nödvändigt och proportionerligt och om en mindre intrusiv metod rimligen skulle kunna uppnå samma mål.
Till exempel kan alternativet vara:
- RFID-kort eller fobs;
- PIN-nummer;
- mobila applikationer;
- eller smartkort
Detta betyder inte att ett alternativ alltid kommer att vara bättre än biometri.
En arbetsgivare kan ha legitima skäl till varför ett biometriskt system är särskilt lämpligt för deras miljö.
Det viktiga är att organisationen bör ha Beaktade alternativen och dokumenterade varför de valde biometri.
Du behöver både en laglig grund och en särskild kategoriklausul
Detta är ett av de områden som arbetsgivare bör förstå.
Eftersom biometrisk identifiering innebär användning av särskilda kategorier av data måste en organisation i allmänhet skapa:
- en lämplig laglig grund för behandlingen av personuppgifter enligt artikel 6 i UK GDPR; och
- en särskild förutsättning för behandlingen av data av särskild kategori enligt artikel 9.
Den korrekta grunden kommer att bero på omständigheterna och organisationens skäl för att införa systemet.
ICO säger att En uttrycklig samtycke är troligen det lämpligaste villkoret för särskilda kategorier i många scenarier för biometrisk identifiering..
Men samtycke blir särskilt viktigt – och potentiellt komplicerat – i en anställningsrelation.
Kan anställda verkligen ge sitt samtycke?
För att samtycke ska vara giltigt måste det ges frivilligt.
Det är svårare i relationer mellan arbetsgivare och anställda eftersom det finns en uppenbart obalans i maktförhållandena. En anställd kan känna att att neka en begäran från sin arbetsgivare skulle kunna påverka dem negativt, även om arbetsgivaren inte har någon avsikt att göra det.
Detta betyder inte att arbetsgivare aldrig kan förlita sig på samtycke.
ICO anger särskilt att samtycke kan vara lämpligt när anställda ges ett verkligt val, inklusive ett lämpligt alternativ för personer som inte vill att deras biometriska uppgifter behandlas.
Till exempel kan en arbetsgivare låta personalen välja mellan: Ansikts- eller fingeravtrycksläsning eller en RFID-kort eller PIN-kod.
En anställd som väljer det icke-biometriska alternativet bör inte straffas eller missgynnas som en följd av detta. Om samtycke är den grund som används måste anställda också kunna återkalla sitt samtycke.
En DPIA krävs
Innan man inför biometrisk identifiering för anställda bör företagen genomföra en Dataskyddsbedömningsrapport (DPIA)*.
I själva verket anger ICO att en DPIA måste utföras när biometriska data kommer att behandlas i syfte att identifiera arbetstagare på ett unikt sätt, eftersom denna typ av behandling anses vara högrisk.
DPIA-analysen bör slutföras innan systemet tas i bruk.
Bland annat ger det arbetsgivaren möjlighet att dokumentera:
- varför systemet införs;
- vilken biometrisk information kommer att behandlas;
- vem som kommer att ha tillgång till det;
- var informationen kommer att lagras;
- hur länge det kommer att bevaras;
- vilka säkerhetsåtgärder finns i kraft;
- vilka risker finns för anställda;
- hur dessa risker ska minskas;
- vilka alternativ till biometri som övervägdes;
- varför den valda metoden är nödvändig och proportionell; och
- hur anställda kan lämna in klagomål eller utöva sina rättigheter när det gäller dataskydd.
Detta bör inte bara ses som pappersarbete som ska slutföras efter att man har bestämt sig för vilken biometrisk terminal man ska köpa.
I bästa fall bör hänsyn till integritet och dataskydd ingå i urvals- och implementeringsprocessen från början.
*På Idency kan vi hjälpa dig med en DPIA, snälla Kontakta oss för mer information.
Personalen måste veta vad som händer med deras data
Transparens är ytterligare ett grundläggande krav.
Arbetstagarna bör informeras tydligt om det biometriska systemet och hur deras personuppgifter används.
ICO uppger att arbetstagare bör informeras om bland annat följande:
- hur systemet fungerar;
- vilken personlig information som samlas in;
- hur den informationen kommer att användas; och
- Syftet med övervakningen.
Detta kommer normalt att ingå i organisationens sekretesspolicy för anställda och biometriska policy.
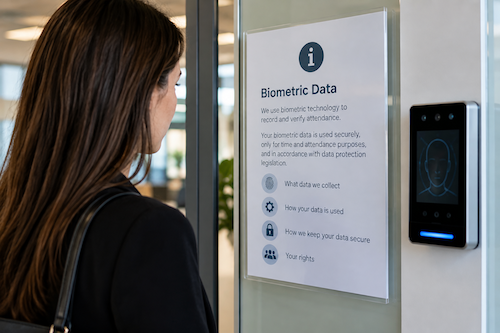
Förklaringen bör skrivas på ett språk som medarbetarna faktiskt kan förstå, i stället för att vara dolda i en lång dokumentation om dataskydd.
Tänk noga över säkerheten
En bortglömd lösenord kan ändras. Din fingeravtryck kan inte.
Detta är en av de grundläggande orsakerna till att biometriska uppgifter kräver noggrann skydd.
Arbetsgivare bör därför förstå exakt vilken information deras valda system lagrar och var den lagras.
Frågor som är värt att ställa till din biometriske leverantör inkluderar:
- Lagrar systemet bilder eller biometriska mallar?
- Var finns de biometriska mallarna?
- Lagras de på enheten, centralt, eller båda delarna?
- Är informationen krypterad?
- Vem har tillgång till den?
- Överförs biometriska data utanför Storbritannien?
- Hur tas information bort när en anställd lämnar företaget?
- Vad händer om en tidtagningsterminal försvinner, stjäls eller blir komprometterad?
- Vilka avtalsarrangemang finns mellan arbetsgivaren och dess teknikleverantörer?
Organisationer bör också tillämpa principen om Dataminimering: samla in och behålla endast den information som verkligen krävs för det angivna syftet.
Noggrannhet och rättvisa är också viktiga
Biometrisk identifiering är inte ogenomtränglig.
Arbetsgivare bör beakta falska matchningar, misslyckade identifieringar och huruvida en teknik fungerar konsekvent för arbetskraften.
ICO betonar särskilt behovet av att beakta prestandan och rättvisan i ansiktsigenkänningstekniken för olika grupper av människor.
Företag bör därför ha en mekanism för att snabbt lösa problem.
En anställd bör inte t.ex. förlora lön bara för att en biometrisk terminal felaktigt inte kunde identifiera honom eller henne.
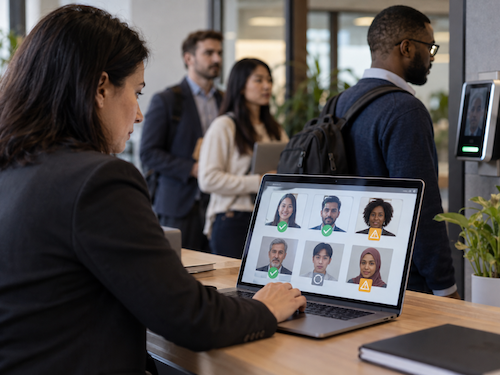
ICO rekommenderar att manuell granskning görs tillgänglig när arbetare upplever problem som orsakas av felaktig automatisk identifiering.
Serco-fallet: en viktig varning för arbetsgivare
En av de viktigaste fallen i Storbritannien som rörde biometrisk övervakning av närvaro kom 2024.
ICO beordrade Serco Leisure och ett antal närstående fritidsorganisationer att sluta använda ansiktsigenkänning och fingeravtrycksskanning för att övervaka närvaron av mer än 2 000 anställda på 38 fritidsanläggningar.
Det är viktigt att notera att verkställighetsåtgärden inte bara vidgades på grund av att Serco använde biometri.
ICO drog slutsatsen att organisationerna inte hade kunnat visa på tillräckliga skäl till varför biometrisk övervakning var nödvändig. nödvändigt och proportionerligt när mindre påträngande alternativ som kort eller fobs fanns tillgängliga.
Det framhöll också att personalen inte proaktivt hade erbjudits ett tydligt alternativ till att lämna över sina ansiktsbilder och fingeravtryck.
Detta fall är därför en viktig påminnelse om att implementering av biometrisk teknik handlar om mycket mer än att välja en tekniskt säker enhet. Arbetsgivare måste också kunna motivera varför biometrisk identifiering är lämplig för deras särskilda användningsområde.
Har något förändrats år 2026?
Storbritanniens dataskyddslagstiftning har nyligen utvecklats genom Data (Användning och åtkomst) Act 2025 (DUAA).
Alla av lagens bestämmelser om dataskydd var i kraft vid 19 juni 2026.
Vid skrivningstidpunkt uppger ICO att dess befintliga riktlinjer för biometrisk identifiering och arbetarsurveillance är Under granskning efter ändringar som infördes av DUAA.
Företag som använder eller överväger biometri bör därför fortsätta att följa de riktlinjer som ges av ICO och se över sina policyer och bedömningar av konsekvenser för miljön när riktlinjerna ändras.
Det grundläggande budskapet är fortfarande tydligt: biometrisk identifiering är känslig bearbetning, och organisationer måste kunna visa att de använder den på ett ansvarsfullt sätt.
Fingeravtryck, ansiktsigenkänning eller RFID?
Compliance betyder inte nödvändigtvis att alla organisationer ska välja samma teknik.
Olika arbetsmiljöer kräver olika metoder.
Ansiktsigenkänning Kan ge snabb och kontaktlös tidrapportering och kan vara särskilt användbart i miljöer där medarbetare inte har möjlighet att använda kort eller trycka på en fingeravtryckssensor.
Fingeravtrycksavläsning Ger en enkel biometrisk metod som har använts flitigt inom tids- och närvaringssystem.
RFID-kort och brickor erbjuder ett icke-biometriskt alternativ och kan vara att föredra där en organisation inte i tillräcklig utsträckning kan motivera biometrisk behandling eller där enskilda medarbetare väljer att inte använda biometri.
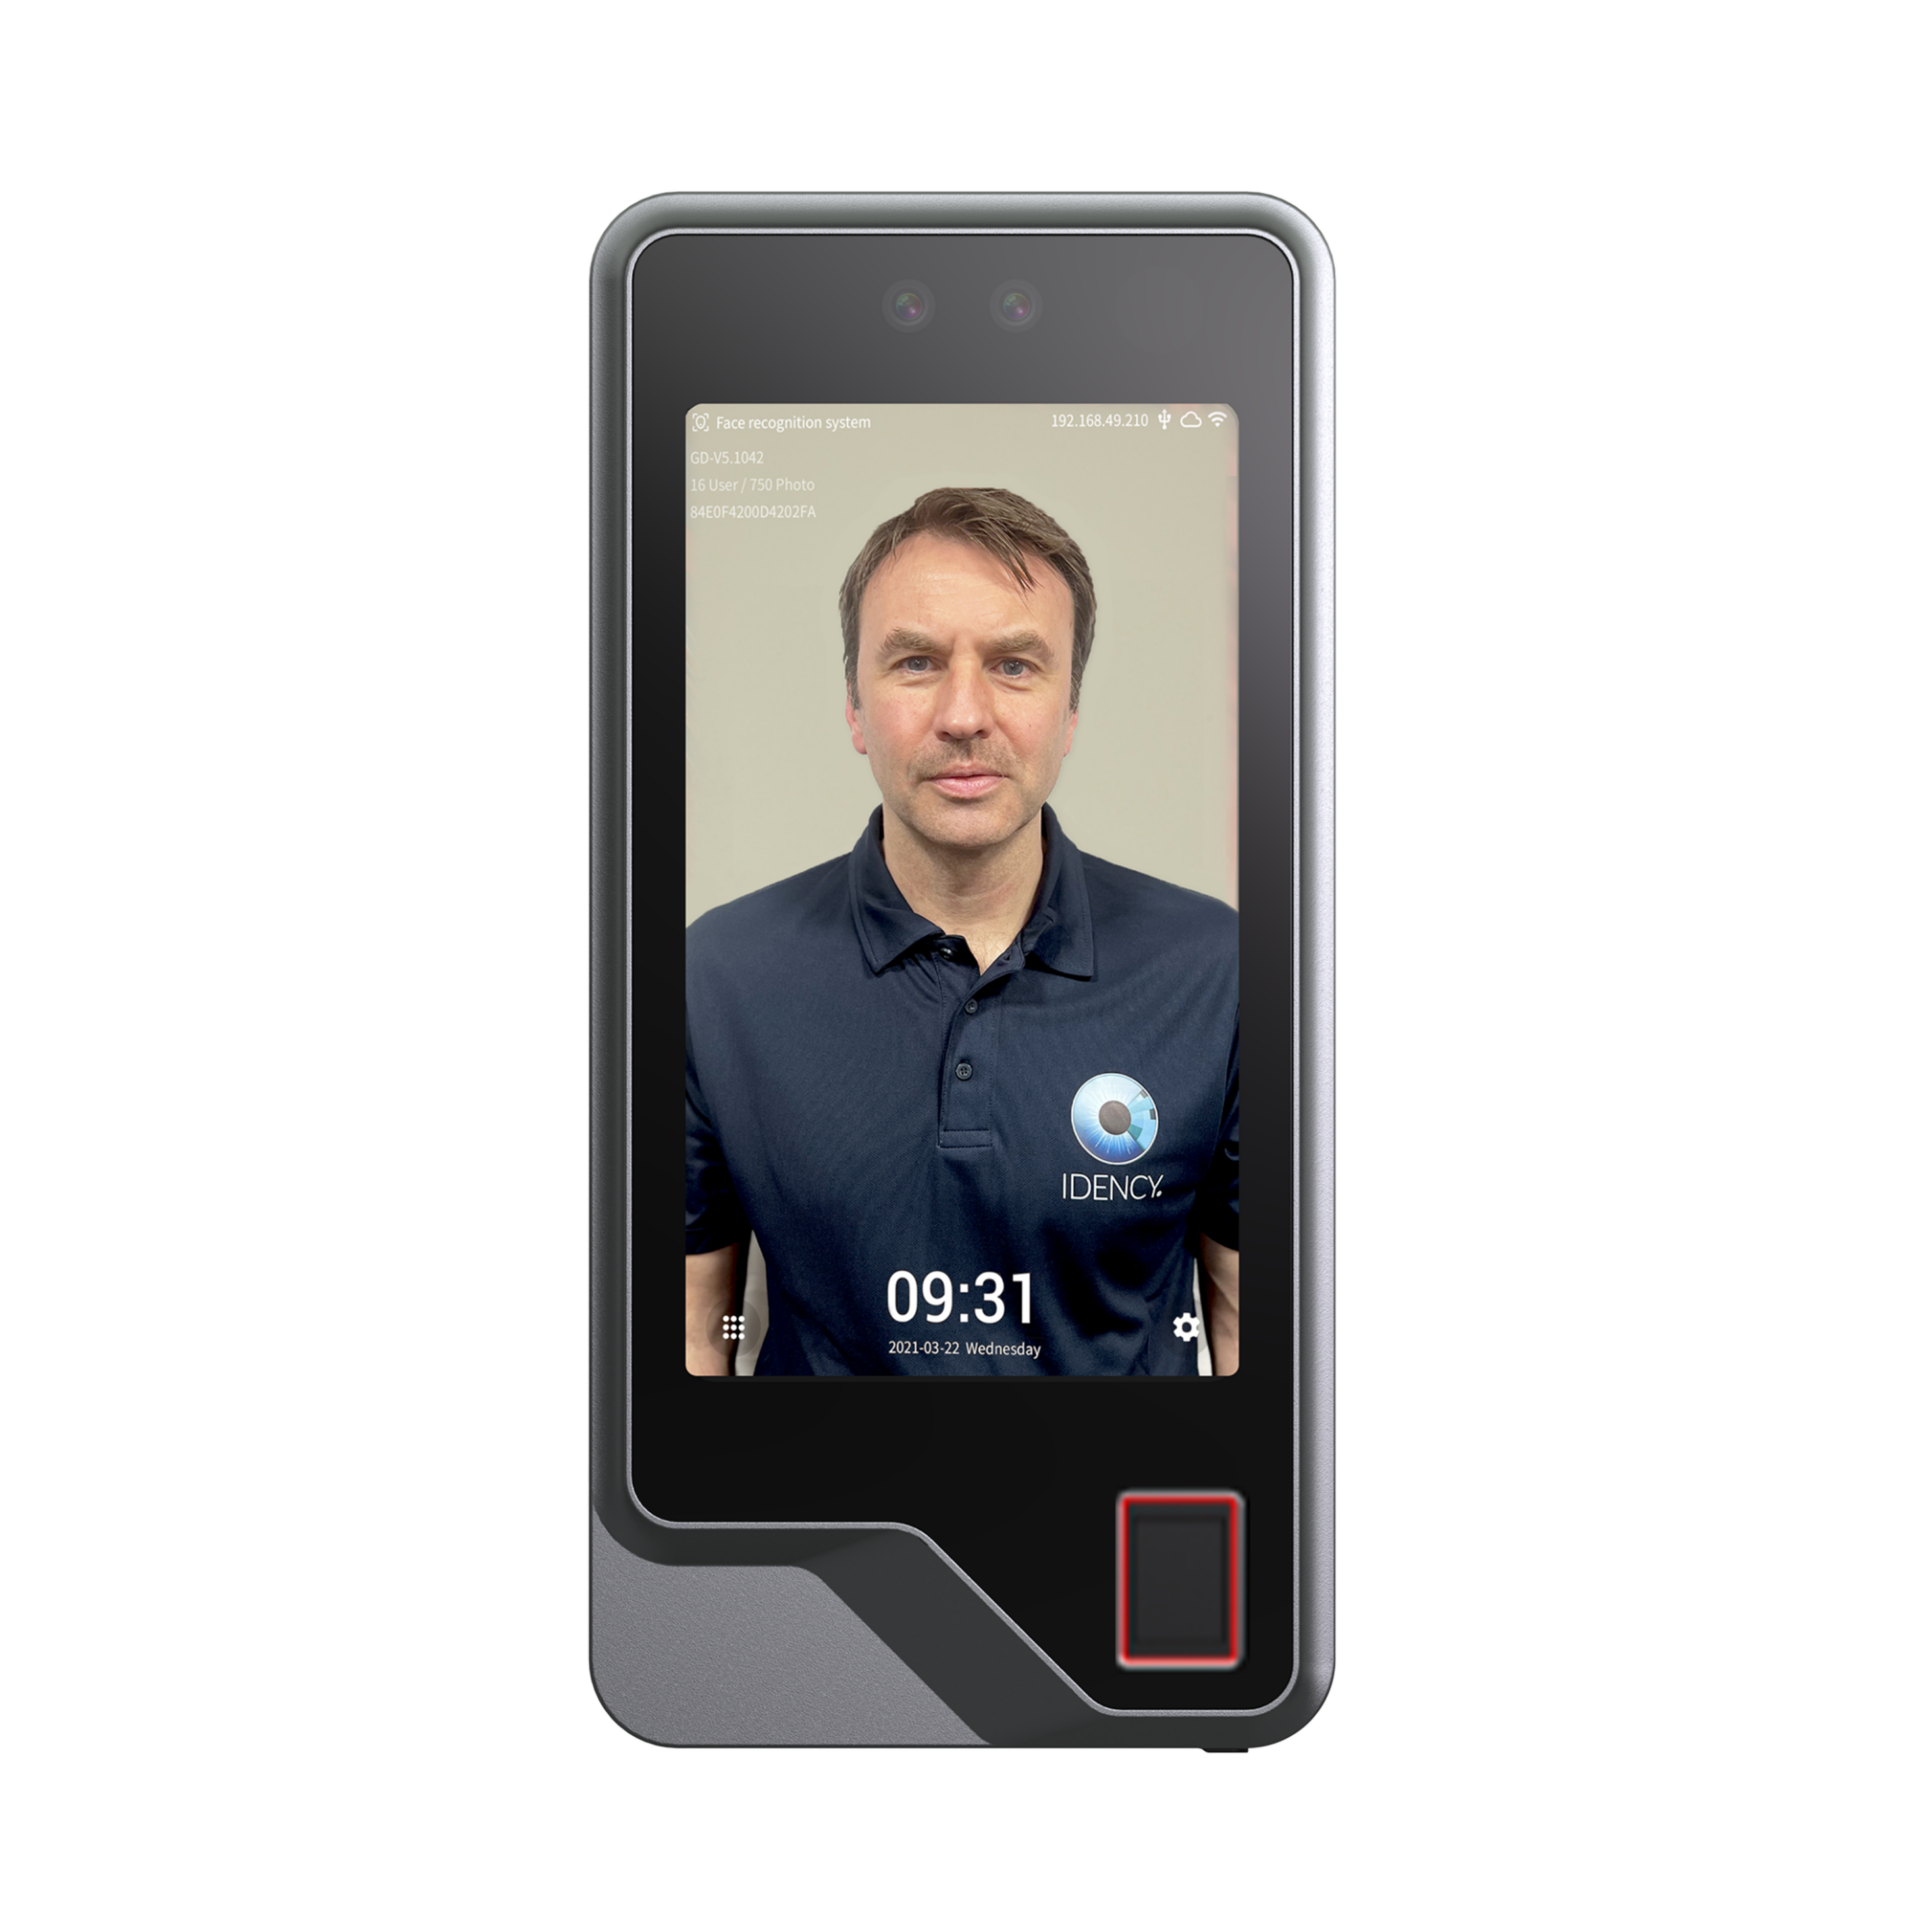
En personalhanteringsplattform som kan stödja olika autentiseringsmetoder kan därför ge organisationer mycket större flexibilitet än att kräva att alla anställda använder samma metod.
En praktisk checklista för biometrisk tid- och närvarorapportering
Innan man inför ett biometriskt arbetstidssystem bör arbetsgivarna kunna svara på följande frågor:
- Har vi en tydligt definierad anledning till att använda biometri?
- Har vi övervägt mindre intrusiva alternativ?
- Kan vi visa att vår strategi är nödvändig och proportionell?
- Har vi identifierat en lämplig rättslig grund?
- Har vi identifierat en giltig förutsättning för att behandla data av särskild kategori?
- Har vi genomfört en DPIA?
- Har medarbetarna informerats på rätt sätt?
- Om vi förlitar oss på samtycke, är det verkligen frivilligt?
- Kan vi erbjuda ett lämpligt alternativ som inte kräver biometriska uppgifter?
- Förstår vi exakt vad den biometriska informationen innehåller?
- Är informationen tillräckligt skyddad?
- Har vi lämpliga förfaranden för lagring och radering?
- Kan felaktiga tidtagning eller identifieringseffekter granskas manuellt?
- Ger våra leverantörer lämplig information om dataskydd och säkerhet?
Om svaret på något av dessa är “nej” eller “vi vet inte”, bör det området undersökas innan systemet införs.
Biometri som en del av ett modernt tid- och närvarosystem
Om den implementeras på rätt sätt kan biometrisk teknik vara ett mycket effektivt sätt att registrera anställdas närvaro.
Men den fysiska tidskontrollterminalen är bara en del av ekvationen.
Stadig oftare vill företag att uppgifter om närvaron ska kunna läggas in direkt i de HR- och personalsystem de redan använder, i stället för att driva ett isolerat system för registrering av arbetstid och behålla uppgifter om anställda två gånger.
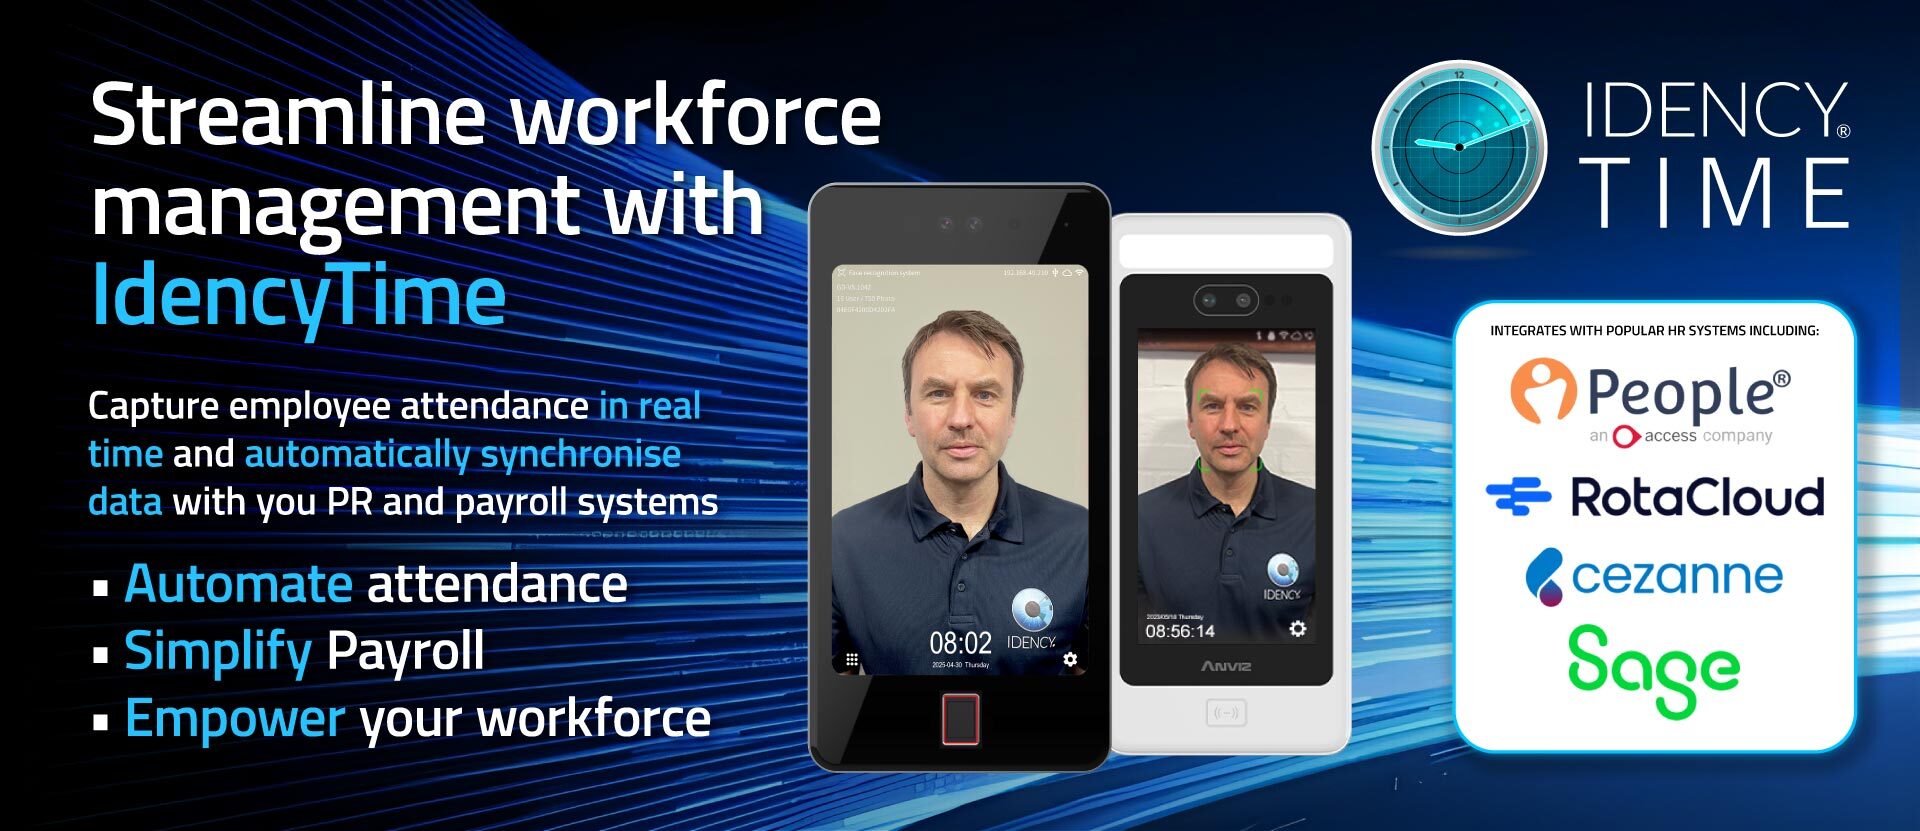
IdentyTime Ger en länk mellan fysisk tid och närvarorapportering samt moderna HR-plattformar, vilket gör det möjligt för organisationer att integrera data från klockning med sina bredare processer för personalhantering.
Den kan stödja organisationer som använder biometriska enheter samt alternativa autentiseringsmetoder som RFID, vilket gör att det lämpligaste sättet att registrera arbetstid kan väljas för varje miljö.
Resultatet kan vara ett mer exakt, automatiserat och hanterbart sätt att hantera tid och närvaro – samtidigt som organisationer kan implementera lämpliga dataskyddsprocesser kring den teknik de väljer.
Fundera på biometrisk tid- och närvarostyrning?
Om du överväger att använda fingeravtryck, ansiktsigenkänning, RFID eller ett integrerat system för tidrapportering och personaladministration, Idency kan hjälpa dig att utforska de tillgängliga alternativen och identifiera den metod som bäst passar din organisation.
Vi kan också hjälpa dig att förstå hur fysiska tidtagningsterminaler kan integreras med dina befintliga HR-system genom IdentyTime, Det minskar dubbeladministration och ger din verksamhet tillgång till korrekt och aktuell information om närvaron.
Kontakta Idency-teamet om era krav gällande tid och närvaro.
Denna artikel ger allmän information om biometriska system för tidrapportering och bör inte betraktas som juridisk rådgivning. Dataskyddskraven beror på varje organisations specifika omständigheter. Arbetsgivare bör hänvisa till den aktuella vägledningen från ICO och i lämpliga fall inhämta specialiserad juridisk rådgivning.
 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch