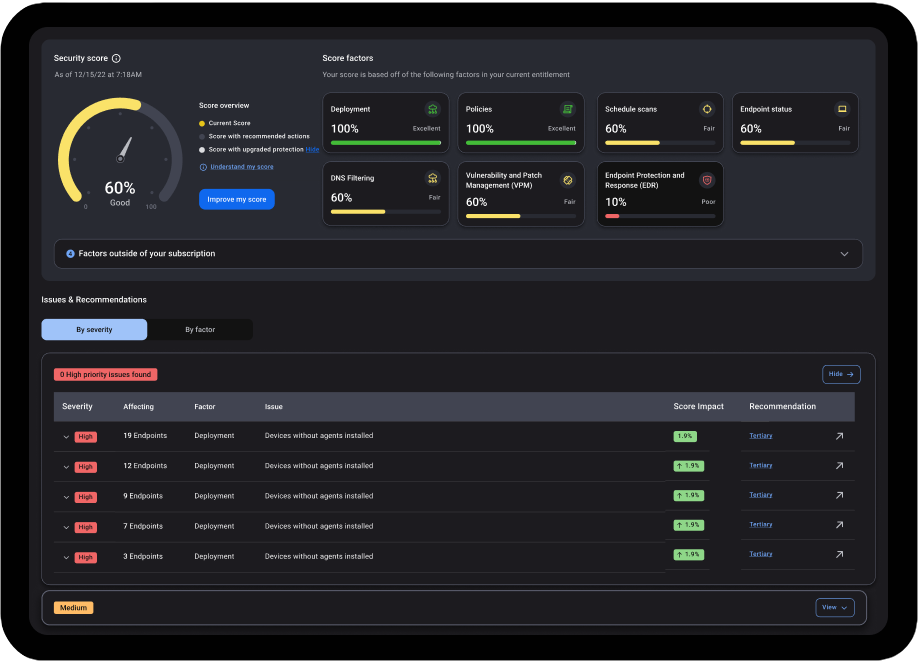
ThreatDown Ultimate

Protection supérieure dans une solution unique et facile à gérer :

  • Réponse aux incidents
  • AV de nouvelle génération
  • Contrôle des appareils
  • Bloquer les applications indésirables
  • Évaluation des vulnérabilités
  • Restauration contre les rançongiciels
  • Détection et réponse sur les points de terminaison
  • Gestion des correctifs
  • Recherche de menaces managée
  • Détection et réponse gérées
  • Website Content Filtering

S'il vous plaît Contactez-nous pour obtenir un devis compétitif ou organiser une démo.

LA TECHNOLOGIE #1, RECONNUE PAR LES EXPERTS.

Image de bannière des prix Threatdown

Informations sur le produit

ThreatDown Ultimate Bundle

Conçu spécifiquement pour les organisations aux ressources limitées, ThreatDown Ultime offre une protection complète en une seule solution qui garantit une simplicité d'utilisation inégalée à un prix raisonnable. 

The ThreatDown Ultimate Bundle includes:

Détection et réponse gérées

Surveillance 24h/24, 7j/7 et 365 jours par an par des experts de ThreatDown, qui analysent, neutralisent et remédient aux menaces en votre nom (même celles qui échappent à la détection technologique) 

Analyses rétrospectives sur 31 jours

Analyses rétrospectives sur 31 jours par l'équipe d'experts de ThreatDown, qui recherche des indicateurs de compromission pour stopper les attaques et affiner les détections et les alertes à l'avenir 

Protection et réponse des points de terminaison

Solution primée qui offre une détection et une réponse actives et continues, une surveillance des activités suspectes, un bac à sable cloud intégré, l'isolement des points de terminaison, la récupération contre les ransomwares, le cartographiage MITRE ATT&CK et un shell de réponse active 

Recherche de menaces managée

La recherche proactive et automatisée des menaces met en corrélation les alertes et notifications EDR avec les flux de cybermenaces externes et internes, en priorisant l'ensemble et en n'escaladant que les plus critiques avec des conseils de réponse clairs et étape par étape. 

Protection des points de terminaison

Prévention multi-vectorielle construite sur des couches de technologie qui stoppent les attaques basées sur les signatures, sans fichier et zero-day avant qu'elles n'infestent vos systèmes.

Réponse aux incidents

Construit sur le moteur de liaison (Linking Engine) propriétaire de ThreatDown, qui non seulement supprime les exécutables malveillants, mais trouve et éradique automatiquement tous les fichiers associés et toutes les modifications pour empêcher une réinfection.

Évaluation des vulnérabilités

Exécutez des analyses à la demande ou selon un calendrier pour rechercher les vulnérabilités du système d'exploitation et des applications.

Bloc d'application

Bloquez facilement les programmes non autorisés pour appliquer les politiques d'utilisation acceptable.

Filtrage du contenu Web

Enhanced safety and productivity by restricting whole website categories of malicious sites and unwanted ones not compliant with employee code of conduct 

Security that improves

Based on lessons learned, ThreatDowns team of experts refine security techniques for faster, more precise detections and alerts over time 

For an in-depth breakdown of what is included in the ThreatDown Ultimate bundle, please take a look at the Ultimate DataSheet ou vous pouvez comparez tous les packs ThreatDown.

For an in-depth breakdown of what is included in the ThreatDown Ultimate bundle, please take a look at the Ultimate DataSheet ou vous pouvez comparez tous les packs ThreatDown.

Améliorer la sécurité

surveillance et intervention sur les points de terminaison 24h/24, 7j/7, 365 jours par an par l'équipe d'experts en cybersécurité de ThreatDown, forte de 150 années d'expérience cumulée en matière de recherche de menaces, d'analyse forensique et de réponse aux incidents

Détection d'attaques grâce à une technologie récompensée qui intègre la surveillance des activités suspectes, la recherche libre des menaces et la réversion des rançongiciels

Réponse accélérée grâce à une technologie en instance de brevet qui analyse continuellement les alertes, n'escaladant que les plus critiques avec des conseils clairs sur les actions de réponse recommandées

Prévention des menaces avec une protection multivectorielle qui ne ralentira pas vos appareils

Réduction de la surface d'attaque avec des processus de balayage des vulnérabilités et de correction qui s'exécutent selon un calendrier ou à la demande, ainsi que le blocage des applications pour empêcher l'exécution d'applications malveillantes et indésirables 

Blocage d'applications pour empêcher l'exécution de programmes non autorisés sur les terminaux 

Enhanced safety and productivity by restricting whole website categories 

Réduire la complexité

Gestion centralisée via une console infonuagique dotée d'une interface conviviale

Agent léger unique qui se déploie en quelques minutes et fonctionne sur tous les produits ThreatDown

Visibilité de l'appareil avec des codes couleur pour un état de sécurité en un coup d'œil

Remédiation automatique via un moteur de liaison propriétaire qui détecte et supprime automatiquement les artefacts, les changements et les modifications de processus

Centre des opérations de sécurité (SOC) prêt à l'emploi avec les technologies ThreatDown gérées par des experts pour renforcer les efforts de votre équipe

Maximiser la valeur

Implémentation la plus rapide validé par l'indice d'implémentation G2 pour l'automne 2023, qui montre que notre suite a le délai de mise en service le plus court de toutes les solutions concurrentes 

Le plus facile à gérer validé par le G2 Fall 2023 Usability Index, qui a attribué à notre suite le titre de “ Plus facile à utiliser ” pour sa simplicité d'administration et d'utilisation 

Meilleur ROI validé par l'indice G2 des résultats de l'automne 2023, qui a attribué à notre suite le “ Meilleur retour sur investissement estimé ” parmi toutes les solutions concurrentes

Meilleur rapport qualité-prix pour un bundle, un agent, une console et un partenaire de confiance 

For more information on the ThreatDown Ultimate and other available bundles, please contact us.

Contactez-nous
Fonctionnalités

  • Détection et réponse gérées Surveillance 24h/24, 7j/7 et 365 jours par an par des experts de ThreatDown, qui analysent, neutralisent et remédient aux menaces en votre nom (même celles qui échappent à la détection technologique)

  • Détection et réponse sur les points de terminaison Solution primée qui offre une détection et une réponse actives et continues, une surveillance des activités suspectes, un bac à sable cloud intégré et la fonction Ransomware Rollback

  • Recherche proactive des menaces gérée Analyse automatisée des alertes qui met en corrélation les données EDR avec des flux de cybermenaces externes et internes, hiérarchisant les menaces et escaladant les plus critiques avec des conseils de réponse clairs, étape par étape.

  • Protection des points de terminaison Prévention en profondeur qui bloque les attaques basées sur les signatures, sans fichier et zero-day avant qu'elles n'infitrent votre système

  • Évaluation des vulnérabilités : Exécutez des analyses à la demande ou selon un calendrier pour rechercher les vulnérabilités du système d'exploitation et des applications

  • Gestion des correctifs Automatiser le processus de correction pour verrouiller les points d'accès potentiels

  • Bloc d'application : Bloquez facilement les programmes non autorisés pour appliquer les politiques d'utilisation acceptable

  • Réponse aux incidents Construit sur leur moteur de liaison (Linking Engine) propriétaire qui non seulement supprime les exécutables malveillants, mais trouve et éradique automatiquement tous les fichiers associés et toutes les modifications pour empêcher une nouvelle infection

  • Analyses rétrospectives sur 31 jours par l'équipe d'experts de ThreatDown, qui recherche des indicateurs de compromission pour stopper les attaques et affiner les détections et les alertes à l'avenir

  • Réduction de la surface d'attaque via vulnerability scanning and automated patching


For more information on ThreatDown Ultimate and other available packages, please contact us.

Contactez-nous
Alerte nouveau produit : Présentation de ThreatDown ITDR

Présentation de ThreatDown ITDR La plupart des violations commencent par des identifiants. Arrêtez-les là. Les cybermenaces ont évolué. Aujourd'hui, de nombreuses violations ne reposent pas sur des méthodes de piratage traditionnelles — i...
lire la suite...

Les attaques pilotées par l'IA sont là. Votre entreprise est-elle protégée ?

Rapport 2026 sur l'état des logiciels malveillants de ThreatDown : L'aube de la cybercriminalité à l'échelle des machines. Le rapport 2026 sur l'état des logiciels malveillants de ThreatDown révèle comment les attaques contre les entreprises s'éloignent du traditio...
lire la suite...

Malwarebytes 2023 en chiffres

Alors que nous entamons la nouvelle année 2024, Malwarebytes passe en revue les douze derniers mois pour résumer sa vision du paysage de la sécurité informatique. Qu'ont-ils donc découvert ? Eh bien, 2023 a vu l'arrivée de...
lire la suite...

Présentation de ThreatDown par Malwarebytes

Présentation de ThreatDown : un nouveau chapitre pour Malwarebytes avec une nouvelle marque pour ses solutions professionnelles. Désormais disponible en quatre offres de sécurité riches en fonctionnalités. Pour en savoir plus, découvrez notre menace...
lire la suite...

Qu'avez-vous à perdre ?

C'est une bonne question quand on parle de cybersécurité. Toutes les entreprises sont vulnérables aux attaques par rançongiciels, virus ou chevaux de Troie. Vous pourriez donc perdre beaucoup...
lire la suite...

Envie d'une discussion gratuite avec un expert en cybersécurité de Malwarebytes ?

Qu'avez-vous à perdre ? C'est une bonne question lorsqu'on parle de cybersécurité. Toutes les entreprises sont vulnérables aux attaques par rançongiciels, virus ou troja...
lire la suite...

Qu'avez-vous à perdre ?

Qu'avez-vous à perdre ? C'est une bonne question lorsqu'on parle de cybersécurité. Toutes les entreprises sont vulnérables aux attaques par rançongiciels, virus ou troja...
lire la suite...

50% OFF : la solution de détection et de réponse au niveau des terminaux la mieux notée, gérée par les experts de Malwarebytes

Bloquez les ransomwares avec 50% OFF : bloquez les ransomwares et économisez 50% sur votre première année d'abonnement à Malwarebytes Endpoint Detection & Response (EDR), une solution puissante et facile à utiliser, et bénéficiez de Vulnerabil...
lire la suite...

Malwarebytes Endpoint Detection & Response (EDR) est leader sur le marché, et en ce moment, il est à MOITIÉ PRIX chez Idency

L'EDR (Endpoint Detection & Response) de Malwarebytes, leader de l'industrie, est actuellement à MOITIÉ PRIX chez Idency. Et pour une durée limitée seulement, nous ajoutons une année entière de Vulnérabi...
lire la suite...

Offre : La solution leader du marché Malwarebytes Endpoint Detection & Response (EDR) est actuellement à MOITIÉ PRIX chez Idency

L'EDR (Endpoint Detection & Response) de Malwarebytes, leader de l'industrie, est actuellement à MOITIÉ PRIX chez Idency. Et pour une durée limitée seulement, nous ajoutons une année entière de Vulnérabi...
lire la suite...
Nous n'avons eu aucun problème avec vous et souhaitons maintenir de bonnes relations avec votre entreprise, en particulier en raison de notre prochain changement de projet d'infrastructure.”

Matthew Turnbull

Technicien informatique

Je suis client d'Idency depuis près de 6 ans et ils sont nos interlocuteurs privilégiés pour tout ce qui concerne la gestion des temps et des activités.”

Chris Hainey

Responsable Infrastructure et Sécurité à Millers Vanguard

Tout le monde est toujours heureux d'aider et j'ai l'impression qu'Idency travaille toujours sur un problème jusqu'à ce qu'il soit résolu.”

Lucy Lavender

Responsable des ressources humaines