ThreatDown Ultimate

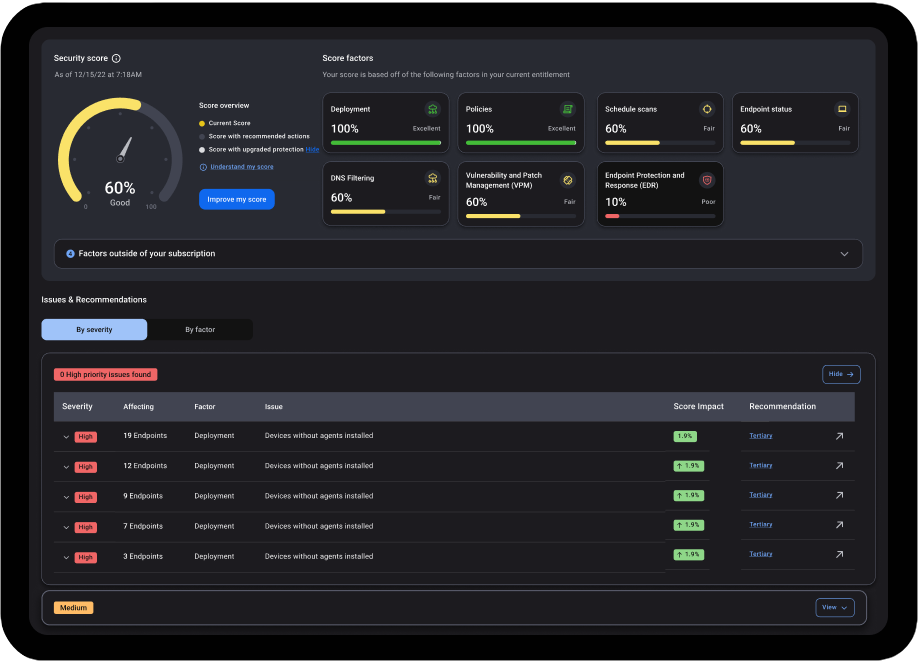
Proteção superior numa única solução fácil de gerir:

  • Resposta a incidentes
  • Antivírus de nova geração
  • Controlo de dispositivos
  • Bloquear aplicações indesejadas
  • Avaliação de Vulnerabilidades
  • Reversão de Ransomware
  • Deteção e Resposta ao Nível do Ponto Final
  • Gestão de Correções
  • Investigação de Ameaças Gerida
  • Detecção e Resposta Geridas
  • Filtragem de Conteúdos de Websites

Por favor Contacte-nos para obter um orçamento competitivo ou para agendar uma demonstração.

A TECNOLOGIA CLASSIFICADA COMO #1. RECONHECIDA PELOS ESPECIALISTAS.

Imagem de banner dos prémios Threatdown

Informação do Produto

Pacote ThreatDown Ultimate

Concebido especificamente para organizações com recursos limitados, ThreatDown Definitivo fornece proteção abrangente numa única solução que oferece uma facilidade de utilização sem igual a um preço que faz sentido. 

O pacote ThreatDown Ultimate inclui:

Deteção e Resposta Geridas

Monitorização 24x7x365 por especialistas da ThreatDown, que analisam, respondem e remediam ameaças em seu nome (mesmo aquelas que escapam à deteção tecnológica) 

Análises retrospetivas de 31 dias

Análises retrospetivas de 31 dias pela equipa de peritos da ThreatDown, que procura Indicadores de Compromisso para parar ataques e aperfeiçoar deteções e alertas no futuro 

Proteção e Resposta de Endpoints

Solução premiada que fornece deteção e resposta ativas e contínuas, monitorização de atividades suspeitas, sandbox em nuvem integrada, isolamento de terminais, reversão de ransomware, mapeamento MITRE ATT&CK e Active Response Shell 

Investigação de Ameaças Gerida

A caça a ameaças automatizada e proativa correlaciona alertas e notificações de EDR com fontes de inteligência contra ameaças externas e internas, priorizando todos e escalando apenas os mais críticos com orientações de resposta claras e passo a passo 

Proteção de Endpoints

Prevenção multi-vetorial construída sobre camadas de tecnologia que bloqueiam ataques baseados em assinaturas, sem ficheiro e de dia zero antes de infiltrarem os seus sistemas.

Resposta a Incidentes

Construído com base no motor de associação proprietário da ThreatDown, que não só remove os executáveis de malware como também localiza e erradica automaticamente todos os ficheiros associados e alterações para evitar a reinfecção.

Avaliação de Vulnerabilidades

Execute análises a pedido ou por agendamento para procurar vulnerabilidades no sistema operativo e em aplicações.

Bloco de Aplicação

Bloqueie facilmente programas não autorizados para aplicar políticas de utilização aceitável.

Filtragem de conteúdos de websites

Maior segurança e produtividade ao restringir categorias inteiras de sites maliciosos e indesejados que não cumprem o código de conduta dos funcionários 

Segurança que melhora

Com base nas lições aprendidas, a equipa de peritos da ThreatDown aperfeiçoa as técnicas de segurança para deteções e alertas mais rápidos e precisos ao longo do tempo 

Para uma análise detalhada do que está incluído no pacote ThreatDown Ultimate, consulte o Ficha Técnica Definitiva ou então podes comparar todos os pacotes ThreatDown.

Para uma análise detalhada do que está incluído no pacote ThreatDown Ultimate, consulte o Ficha Técnica Definitiva ou então podes comparar todos os pacotes ThreatDown.

Melhorar a Segurança

monitorização e resposta a terminais 24x7x365 pela equipa de peritos em cibersegurança da ThreatDown, com 150 anos de experiência coletiva em caça a ameaças, análise forense e resposta a incidentes

Deteção de ataques através de tecnologia premiada que inclui monitorização de atividade suspeita, caça de ameaças livre e Reversão de Ransomware

Resposta acelerada através de tecnologia com patente pendente que analisa continuamente alertas, escalando apenas os mais críticos com orientações claras sobre as ações de resposta recomendadas

Prevenção de ameaças com proteção multivetor que não desacelera os seus dispositivos

Redução da superfície de ataque com processos de análise de vulnerabilidades e correção que são executados de forma agendada ou pontual, bem como o bloqueio de aplicações para impedir a execução de aplicações maliciosas e indesejadas 

Bloqueio de aplicações para impedir que programas não autorizados sejam executados em terminais 

Maior segurança e produtividade ao restringir categorias inteiras de websites 

Reduzir a complexidade

Gestão centralizada através de uma consola baseada na nuvem com uma interface amigável

Agente único e leve que se implementa em minutos e funciona em todos os produtos ThreatDown

Visibilidade do dispositivo com indicadores codificados por cores para um estado de segurança num relance

Correção automática através de um Linking Engine proprietário que deteta e remove automaticamente artefactos, alterações e modificações de processos

Centro de Operações de Segurança (SOC) numa caixa com tecnologias ThreatDown geridas por especialistas para reforçar os esforços da sua equipa

Maximizar o Valor

Implementação mais rápida validado pelo G2 Fall 2023 Implementation Index, que mostra que a nossa suite tem o tempo de implementação mais curto de todas as soluções concorrentes 

Mais fácil de gerir validado pelo Índice de Usabilidade do Outono de 2023 da G2, que distinguiu a nossa suite como “Mais fácil de usar” pela sua facilidade de administração e utilização 

Melhor ROI validado pelo índice de resultados G2 Outono de 2023, que atribuiu à nossa suite o prémio de “Melhor ROI estimado” de todas as soluções concorrentes

Melhor relação qualidade/preço para um pacote, um agente, uma consola e um parceiro de confiança 

Para mais informações sobre o ThreatDown Ultimate e outros pacotes disponíveis, por favor, contacte-nos.

Entre em contacto
Funcionalidades

  • Deteção e Resposta Geridas Monitorização 24x7x365 por especialistas da ThreatDown, que analisam, respondem e remediam ameaças em seu nome (mesmo aquelas que escapam à deteção tecnológica)

  • Deteção e Resposta de Terminais Solução premiada que disponibiliza deteção e resposta ativas contínuas, monitorização de atividades suspeitas, sandbox na cloud integrada e reversão de ransomware (Ransomware Rollback)

  • Caça a Ameaças Gerida Pesquisa automatizada de alertas que correlaciona dados de EDR com fontes de inteligência de ameaças externas e internas, priorizando ameaças e escalando as mais críticas com orientações de resposta claras e passo a passo

  • Proteção de Endpoint: Prevenção de defesa em profundidade que bloqueia ataques baseados em assinaturas, sem ficheiros e *zero-day* antes de infiltrarem o seu sistema

  • Avaliação de Vulnerabilidades: Execute análises a pedido ou de acordo com um agendamento para procurar vulnerabilidades no sistema operativo e em aplicações

  • Gestão de Correções Automatize o processo de correção para fechar potenciais pontos de acesso

  • Bloco de Aplicação Bloqueie facilmente programas não autorizados para fazer cumprir as políticas de utilização aceitável

  • Resposta a Incidentes Desenvolvido com base no seu motor de ligação proprietário (*Linking Engine*) que não só remove os executáveis de *malware*, como também deteta e elimina automaticamente todos os ficheiros associados e alterações para evitar uma nova infeção

  • Análises retrospetivas de 31 dias pela equipa de peritos da ThreatDown, que procura Indicadores de Compromisso para parar ataques e aperfeiçoar deteções e alertas no futuro

  • Redução da superfície de ataque através da pesquisa de vulnerabilidades e da correção automatizada


Para mais informações sobre o ThreatDown Ultimate e outros pacotes disponíveis, por favor, contacte-nos.

Entre em contacto
Alerta de Novo Produto: Apresentamos o ThreatDown ITDR

Apresentação do ThreatDown ITDR A maioria das violações começa com credenciais. Interrompa-as aí. As ameaças cibernéticas evoluíram. Hoje, muitas violações não dependem de métodos tradicionais de pirataria informática — i...
ler mais...

Os ataques impulsionados por IA já chegaram. Está o seu negócio protegido?

Relatório ThreatDown sobre o Estado do Malware em 2026: A alvorada do cibercrime à escala das máquinas. O Relatório sobre o Estado do Malware em 2026 da ThreatDown revela como os ataques às empresas estão a mudar dos tradicionais...
ler mais...

Malwarebytes 2023 em Números

À medida que iniciamos o novo ano de 2024, a Malwarebytes está a analisar os últimos doze meses para resumir a sua visão do panorama da segurança informática. Então, o que é que descobriram? Bem, 2023 trouxe...
ler mais...

Apresentamos o ThreatDown da Malwarebytes

Apresentamos o ThreatDown: Um novo capítulo para a Malwarebytes com uma nova marca apelativa para as suas soluções empresariais. Agora em quatro pacotes de segurança ricos em funcionalidades. Saiba mais no nosso Threat...
ler mais...

O que é que tens a perder?

É uma boa pergunta quando se fala de cibersegurança. Todas as empresas são vulneráveis a ataques através de ransomware, vírus ou trojans. Por isso, poderá perder muito...
ler mais...

Quer conversar gratuitamente com um especialista em cibersegurança da Malwarebytes?

O que é que tem a perder? É uma boa pergunta quando se fala de cibersegurança. Todas as empresas são vulneráveis a ataques através de *ransomware*, vírus ou *troja*...
ler mais...

O que é que tens a perder?

O que é que tem a perder? É uma boa pergunta quando se fala de cibersegurança. Todas as empresas são vulneráveis a ataques através de *ransomware*, vírus ou *troja*...
ler mais...

50% OFF – Solução de deteção e resposta em terminais (Endpoint Detection & Response) com a melhor classificação, gerida pelos especialistas da Malwarebytes

Bloqueie o ransomware com 50% OFF. Bloqueie o ransomware e poupe 50% no seu primeiro ano com o Malwarebytes Endpoint Detection & Response (EDR), uma solução poderosa e fácil de utilizar, e obtenha o Vulnerabil...
ler mais...

O Malwarebytes Endpoint Detection & Response (EDR) é líder na indústria e, neste momento, está com METADE DO PREÇO na Idency

A solução líder de mercado Malwarebytes Endpoint Detection & Response (EDR) está atualmente COM 50% DE DESCONTO na Idency. E, por tempo limitado, estamos a oferecer um ano inteiro de Vulnerabi...
ler mais...

???? Oferta: O Malwarebytes Endpoint Detection & Response (EDR), líder de mercado, está atualmente com 50% de desconto na Idency

A solução líder de mercado Malwarebytes Endpoint Detection & Response (EDR) está atualmente COM 50% DE DESCONTO na Idency. E, por tempo limitado, estamos a oferecer um ano inteiro de Vulnerabi...
ler mais...
Já reduziu a nossa fatura salarial!”

Andy Ridge

Diretor-Geral em Serviços de Engenharia e Instalação Industrial

Excelente serviço com respostas rápidas.”

Steven Guite

Diretor de Operações Sénior em Accuro FM

O Aaron tem sido muito prestável e rápido a responder a quaisquer dúvidas que tivéssemos relativamente à configuração do terminal e a quaisquer questões pós-venda que tenham surgido. Obrigado, Aaron, por toda a tua ajuda.”

Bernard Lee

Diretor de Operações