



































Ultime notizie
Idency adotta le ultime linee guida sulla privacy dell'ICO
Blog di Andy | Pubblicato venerdì 31 marzo 2017
La biometrica è un tema caldo. Utilizziamo sempre più spesso i dati biometrici per autenticarci su dispositivi come telefoni cellulari, tablet e computer portatili. Ha iniziato a sembrare piuttosto normale nella nostra vita quotidiana. Crediamo che rappresentino un progresso straordinario in termini di sicurezza, autenticazione e accuratezza.
La privacy rimane una preoccupazione per molte persone. Ed è comprensibile. Probabilmente avete visto innumerevoli storie, articoli e opinioni su ogni tipo di media che vi mettono in guardia sui pericoli della perdita della privacy.
E, ammettiamolo, ogni volta che visiti un nuovo sito web ti viene chiesto di accettare i cookie in grado di tracciare il tuo comportamento.
È la scelta alla base di una storia che è stata riportata durante l'inverno 2023-24. Una nota azienda che gestisce impianti ricreativi nel Regno Unito ha ricevuto critiche per l'implementazione di sistemi di riconoscimento facciale per la presenza dei dipendenti. In una sentenza dell'ICO, è stato riscontrato che non avevano dato al loro personale una scelta sufficiente sul modo in cui le loro informazioni venivano utilizzate e quindi erano in violazione delle leggi GDPR.
Guida ICO
L'ICO ha aggiornato le sue linee guida stabilendo che i dipendenti devono avere la possibilità di scelta riguardo al metodo utilizzato quando si impiega la tecnologia di rilevazione presenze. Ai fini del GDPR, un individuo richiede il controllo su dove, quando e come vengono utilizzati i propri dati personali, e l'uso di dati biometrici come il riconoscimento facciale e i lettori di impronte digitali richiede il consenso.
Come funziona il riconoscimento facciale nei nostri dispositivi di Presenze e Assenze?
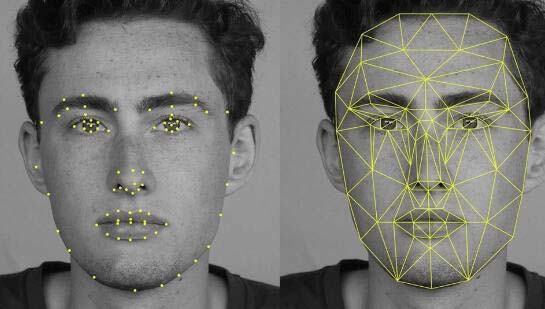
È un errore comune pensare che le impronte digitali o le immagini 3D dei volti vengano acquisite e memorizzate quando si utilizzano dispositivi biometrici. In realtà, viene creato un ‘modello’ di punti di dati casuali. Questi vengono codificati e crittografati dal dispositivo prima di essere memorizzati.
Dal punto di vista del flusso di lavoro e dei principi dell'algoritmo, i modelli di volto non sono più dati di punti di riconoscimento facciale, ma frammenti o livelli di caratteristiche facciali richiesti dall'algoritmo del dispositivo in uso (vedi l'immagine a destra). Questo viene memorizzato in quel dispositivo come dati di modelli facciali e l'immagine originale viene scartata. Di conseguenza, i dati memorizzati non possono essere utilizzati per riprodurre l'immagine originale, né possono essere utilizzati da qualsiasi altra organizzazione. Tuttavia, il loro utilizzo è classificato come trattamento di Categorie Particolari di Dati dall'ICO, e questa è la base del chiarimento per il GDPR.
Quindi cosa devo fare per essere conforme al GDPR?
Per una corretta implementazione, le organizzazioni devono offrire al personale una scelta di autenticazione quando utilizzano tali dispositivi. Il nostro consiglio è di assicurarsi di offrire alternative all'autenticazione biometrica. Sebbene i dispositivi di riconoscimento facciale utilizzino dati facciali per impostazione predefinita, dispongono di alternative come lettori di schede RFID e ID e PIN che possono essere scelti in alternativa. Le aziende devono anche disporre di meccanismi per cancellare qualsiasi dato raccolto tramite dispositivi biometrici che non è più necessario o quando un individuo lo richiede. Assicuratevi di includere clausole relative al trattamento di tali dati nelle relative informative sulla privacy.
Se desideri maggiori informazioni, consulta il Linee guida dell'ICO sull'uso del riconoscimento biometrico o mettiti in contatto per discutere le opzioni per la tua organizzazione.















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch