



































Últimas Notícias
A Idency adota as mais recentes orientações da ICO sobre privacidade
Blog de Andy | Publicado a terça-feira, 22 de março de 2022
A biometria é um tema em alta. Cada vez mais, utilizamos dados biométricos para nos autenticarmos em dispositivos como telemóveis, tablets e computadores portáteis. Começa a parecer perfeitamente normal no nosso quotidiano. Acreditamos que representam um avanço extraordinário em termos de segurança, autenticação e precisão.
A privacidade continua a ser uma preocupação para muitas pessoas. É compreensível. Provavelmente já viu dezenas de histórias, artigos e opiniões em todo o tipo de meios de comunicação a alertá-lo para os perigos de perder a privacidade.
E, sejamos francos, sempre que vai a um novo site, é-lhe pedido que escolha aceitar cookies que podem monitorizar o seu comportamento.
É a escolha que está na base de uma história que tem sido noticiada durante o inverno de 2023-24. Uma empresa proeminente que gere instalações de lazer no Reino Unido foi alvo de críticas devido à implementação de sistemas de reconhecimento facial para o controlo de assiduidade dos funcionários. Numa decisão do ICO, concluiu-se que a empresa não tinha dado aos seus funcionários escolha suficiente sobre a forma como a sua informação era utilizada e, por conseguinte, estava a violar as leis do RGPD.
Orientações da ICO
A ICO atualizou as suas orientações de modo a que os colaboradores devam ter escolha relativamente ao método utilizado ao recorrer à tecnologia de Registo de Assiduidade. Para efeitos do RGPD, um indivíduo necessita de controlo sobre onde, quando e como os seus dados pessoais são utilizados, e a utilização de dados biométricos, como o reconhecimento facial e leitores de impressões digitais, exige consentimento.
Como funciona o reconhecimento facial nos nossos dispositivos de Picagem de Ponto?
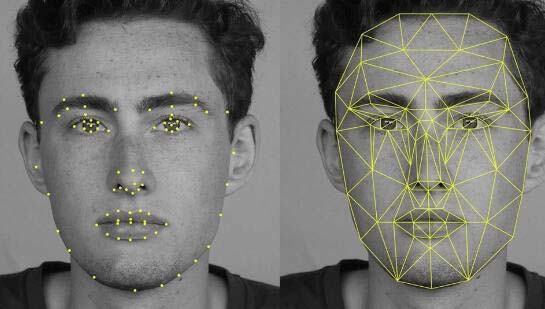
É um equívoco pensar que são recolhidas e armazenadas impressões digitais ou imagens 3D de rostos quando utiliza dispositivos biométricos. Na verdade, é recolhido um ‘modelo’ de pontos de dados aleatórios. Estes são codificados e encriptados pelo dispositivo antes de serem armazenados.
Na perspectiva do fluxo de trabalho e dos princípios do algoritmo, os modelos de rosto deixam de ser dados de pontos de características faciais, passando a ser fragmentos ou camadas de características faciais exigidas pelo algoritmo do dispositivo em utilização (ver imagem à direita). Isto é armazenado nesse dispositivo como dados de modelo facial e a imagem original é descartada. Como resultado, os dados armazenados não podem ser utilizados para reproduzir a imagem original, nem podem ser utilizados por qualquer outra organização. No entanto, a sua utilização é classificada como tratamento de Dados de Categoria Especial pelo ICO, e esta é a base para o esclarecimento do RGPD.
Então, o que é preciso fazer para cumprir o RGPD?
Para uma implementação correta, as organizações devem dar aos funcionários uma escolha de autenticação ao utilizar tais dispositivos. O nosso conselho é garantir que são oferecidas alternativas à autenticação biométrica. Embora os dispositivos de reconhecimento facial utilizem dados faciais por predefinição, estes dispõem de alternativas, tais como leitores de cartões RFID e ID & PIN, que podem ser selecionadas em alternativa. As empresas também devem dispor de mecanismos para eliminar quaisquer dados recolhidos através de dispositivos biométricos que já não sejam necessários ou quando um indivíduo o solicitar. Certifique-se de incluir cláusulas relativas ao tratamento desses dados nas Políticas de Privacidade relevantes.
Se pretender mais informações, consulte o Orientações da ICO sobre a utilização de reconhecimento biométrico ou entre em contacto para discutir opções para a sua organização.















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch