



































Últimas Noticias
Idency adopta la última orientación de la ICO sobre privacidad
Blog de Andy | Publicado el viernes marzo 31 2017
La biometría es un tema de actualidad. Cada vez utilizamos más los datos biométricos para autenticarnos en dispositivos como teléfonos móviles, tabletas y ordenadores portátiles. Ha empezado a parecer algo bastante normal en nuestra vida cotidiana. Creemos que son un avance increíble en seguridad, autenticación y precisión.
La privacidad sigue siendo una preocupación para muchas personas. Y es comprensible. Probablemente hayas visto innumerables historias, artículos y opiniones en todo tipo de medios que te advierten sobre los peligros de perder la privacidad.
Y seamos sinceros, cada vez que entras en un nuevo sitio web se te pide que elijas aceptar cookies que pueden rastrear tu comportamiento.
Es la capacidad de elección la que constituye la base de una historia de la que se ha informado durante el invierno de 2023-24. Una empresa destacada que gestiona instalaciones de ocio en el Reino Unido ha recibido críticas por la implementación de sistemas de reconocimiento facial para el control de asistencia de los empleados. En una resolución de la ICO, se determinó que no habían ofrecido a su personal la opción suficiente sobre el modo en que se utilizaba su información y, por lo tanto, infringían las leyes del RGPD.
Orientación de la ICO
La ICO ha actualizado su orientación para que los empleados deban tener opciones con respecto al método utilizado al usar la tecnología de control horario y de presencia. A efectos del RGPD, una persona requiere control sobre dónde, cuándo y cómo se utilizan sus datos personales, y el uso de datos biométricos como el reconocimiento facial y los lectores de huellas dactilares requiere consentimiento.
¿Cómo funciona el reconocimiento facial en nuestros dispositivos de control de presencia y fichaje?
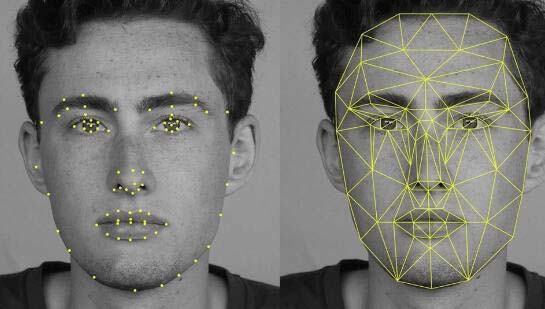
Es una idea errónea que se tomen y almacenen huellas dactilares o imágenes 3D de rostros cuando se utilizan dispositivos biométricos. De hecho, lo que se toma es una ‘plantilla’ de puntos de datos aleatorios. Estos son codificados y encriptados por el dispositivo antes de ser almacenados.
Desde la perspectiva del flujo de trabajo y de los principios del algoritmo, las plantillas faciales ya no son datos de puntos de características faciales, sino fragmentos o capas de características faciales requeridos por el algoritmo del dispositivo que se está utilizando (ver imagen a la derecha). Esto se almacena en dicho dispositivo como datos de plantilla facial y la imagen original se descarta. Como resultado, los datos almacenados no se pueden utilizar para reproducir la imagen original, ni pueden ser utilizados por ninguna otra organización. Sin embargo, la ICO clasifica su uso como procesamiento de datos de categorías especiales, y esta es la base de la aclaración para el RGPD.
Entonces, ¿qué necesito hacer para cumplir con el RGPD?
Para una correcta implementación, las organizaciones deben ofrecer al personal opciones de autenticación al utilizar dichos dispositivos. Nuestro consejo es asegurarse de ofrecer alternativas a la autenticación biométrica. Si bien los dispositivos de reconocimiento facial utilizan datos faciales por defecto, cuentan con métodos alternativos como lectores de tarjetas RFID e identificación y PIN que se pueden elegir en su lugar. Las empresas también deben contar con mecanismos para eliminar cualquier dato recopilado a través de dispositivos biométricos que ya no sea necesario o cuando un individuo lo solicite. Asegúrese de incluir cláusulas sobre el manejo de dichos datos en las Políticas de Privacidad pertinentes.
Si desea más información, consulte la Guía de la ICO sobre el uso del reconocimiento biométrico o póngase en contacto para analizar las opciones para su organización.















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch