

Neueste Nachrichten
Idency begrüßt neueste ICO-Datenschutzrichtlinien
Blog von Andy | Veröffentlicht am Freitag März 10 2023
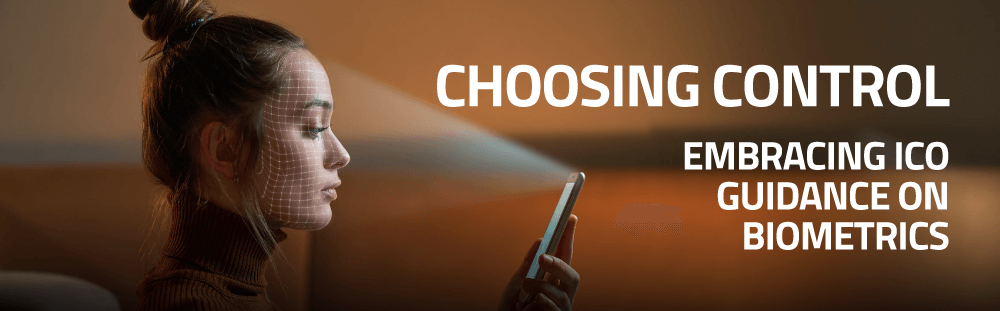
Biometrie ist ein heißes Thema. Wir nutzen zunehmend biometrische Daten, um uns auf Geräten wie Handys, Tablets und Laptops zu authentifizieren. In unserem Alltag wird es zunehmend alltäglich. Wir glauben, dass es eine erstaunliche Entwicklung in den Bereichen Sicherheit, Authentifizierung und Genauigkeit ist.
Privatsphäre ist für viele Menschen weiterhin ein Anliegen. Und das ist verständlich. Sie haben wahrscheinlich unzählige Geschichten, Artikel und Meinungen in allen möglichen Medien gesehen, die Sie vor den Gefahren des Verlusts der Privatsphäre warnen.
Und seien wir ehrlich: Immer, wenn Sie eine neue Website besuchen, werden Sie aufgefordert, Cookies zu akzeptieren, die Ihr Verhalten nachverfolgen können.
Die Wahl ist die Grundlage einer Geschichte, die im Winter 2023/24 berichtet wurde. Eine prominente Firma, die Freizeitanlagen in Großbritannien betreibt, wurde für die Implementierung von Gesichtserkennungsystemen zur Mitarbeiterbescheinigung kritisiert. In einer Entscheidung der ICO wurde festgestellt, dass sie ihren Mitarbeitern nicht genügend Auswahl bei der Nutzung ihrer Daten gegeben hat und somit gegen die DSGVO-Gesetze verstoßen hat.
ICO-Hinweise
Die ICO hat ihre Richtlinien aktualisiert, sodass die Mitarbeiter die Wahl haben müssen, wie sie die Time & Attendance-Technologie nutzen. Aus DSGVO-Perspektive benötigen Personen die Kontrolle darüber, wo, wann und wie ihre persönlichen Daten verwendet werden, und die Verwendung biometrischer Daten wie Gesichtserkennung und Fingerabdruckleser erfordert eine Einwilligung.
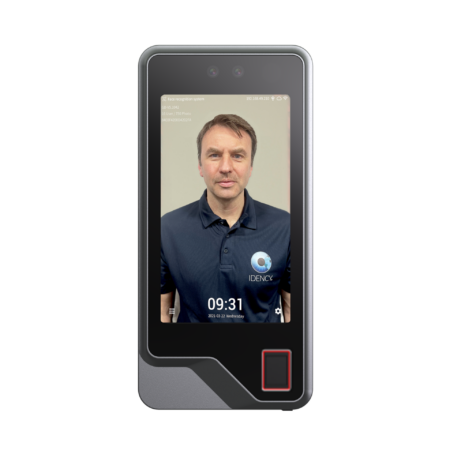
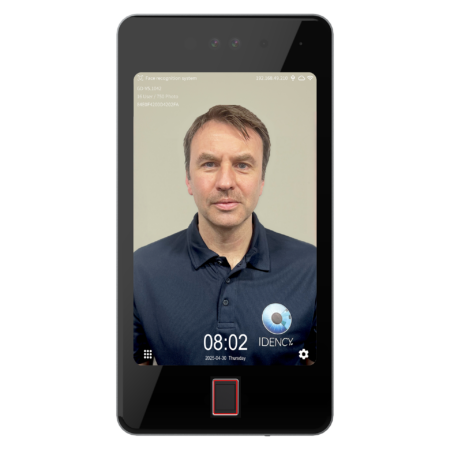
Wie funktioniert die Gesichtserkennung in unseren Time-Attendance-Geräten?
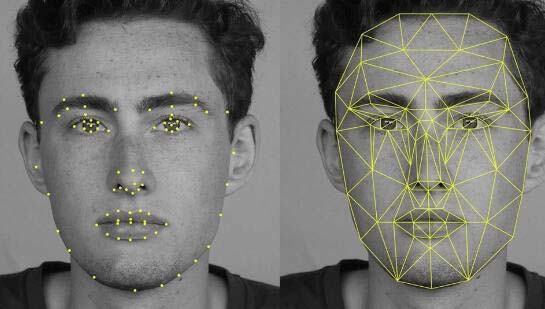
Es ist ein Irrglauben, dass bei der Verwendung von biometrischen Geräten Fingerabdrücke oder 3D-Bilder von Gesichtern aufgenommen und gespeichert werden. In der Tat handelt es sich um eine ‘Vorlage’ aus zufälligen Datensätzen, die erfasst werden. Diese werden von dem Gerät kodiert und verschlüsselt, bevor sie gespeichert werden.
Aus der Perspektive des Workflows und der Prinzipien des Algorithmus bestehen die Gesichtsvorlagen nicht mehr aus Daten zu Gesichtszuführpunkten, sondern aus Fragmenten oder Ebenen von Gesichtszügen, die vom Algorithmus des verwendeten Geräts benötigt werden. (siehe Bild rechts). Diese Daten werden in diesem Gerät als Gesichtszufallsdatei gespeichert und das Originalbild wird verworfen. Daher können die gespeicherten Daten nicht zur Reproduktion des Originalbildes verwendet werden, ebenso wie sie von keiner anderen Organisation verwendet werden können. Ihre Verwendung wird jedoch vom ICO als Verarbeitung besonderer Kategoriendaten eingestuft, und das ist die Grundlage der Klarstellung im Rahmen der DSGVO.
Was muss ich also tun, um DSGVO-konform zu sein?
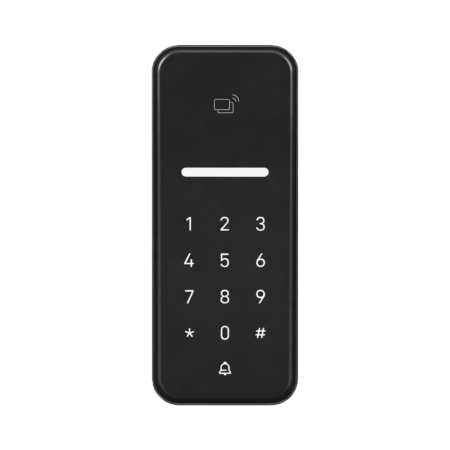
Für eine korrekte Implementierung müssen Organisationen ihren Mitarbeitern bei der Nutzung solcher Geräte die Wahl zwischen verschiedenen Authentifizierungsmethoden bieten. Wir empfehlen, Alternativen zur biometrischen Authentifizierung anzubieten. Obwohl Gesichtserkennungsgeräte standardmäßig Gesichtserkennungsdaten verwenden, können sie auch andere Optionen wie RFID-Kartenleser und ID- und PIN-Codes nutzen. Unternehmen müssen außerdem Mechanismen implementieren, um gespeicherte Daten, die durch biometrische Geräte erfasst wurden, zu löschen, wenn diese nicht mehr benötigt werden oder wenn eine Person diese löschen möchte. Stellen Sie sicher, dass in den entsprechenden Datenschutzrichtlinien Klauseln zur Verarbeitung dieser Daten enthalten sind.
Wenn Sie weitere Informationen wünschen, lesen Sie bitte die ICO-Hinweise zur Nutzung der biometrischen Erkennung oder Kontaktieren Sie uns, um Möglichkeiten für Ihre Organisation zu besprechen..
 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch