



































Dernières actualités
Mise à jour Cloud de Malwarebytes pour octobre : Améliorations pour les administrateurs
Article de Daniella Smith | Publié le mercredi 17 octobre 2018
Malwarebytes planifie une mise à jour de la plateforme cloud pour 20:00 HNE / 17:00 HNP sur 18 octobre 2018 avec moins de 3 heures d'interruption prévues pour les travaux.
Cette mise à jour inclut une visibilité accrue pour les administrateurs, offrant ainsi des informations supplémentaires.
Les clients bénéficieront également en voyant les comportements exacts et la ou les règles qui ont déclenché une détection dans le bac à sable cloud.
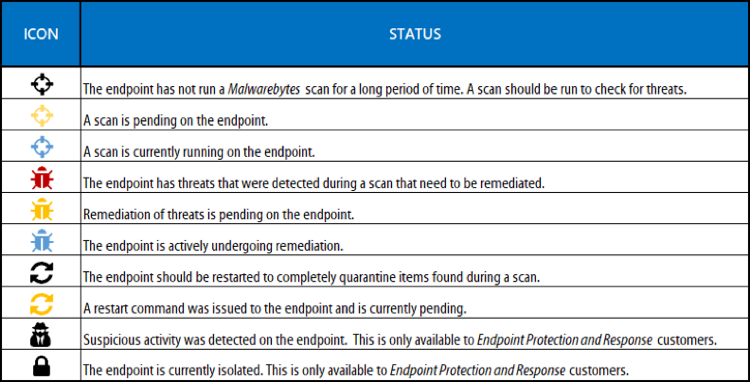
L'une des principales mises à jour comprend les icônes d'état des points de terminaison, qui peuvent être vues ci-dessous :
Plus d'informations sur la mise à jour :
TOUS LES PRODUITS MALWAREBYTES
- (Page Gérer les points de terminaison) – Icônes d'état du point de terminaison
- (Page des détails des activités suspectes) – Affichage élargi de l'ensemble de règles déclenchées lors de la génération de détections dans le bac à sable cloud.
Les erreurs corrigées comprennent :
- Ajout de la fonctionnalité permettant aux utilisateurs finaux d'activer/désactiver la journalisation du débogage à partir de l'icône de la barre des tâches en utilisant Ctrl + clic droit, et via la ligne de commande.
- Ne pas nettoyer tous les fichiers temporaires dans c:\Windows\Temp.
PROTECTION ET RÉPONSE DES TERMINAUX UNIQUEMENT
- (Volet des détails du graphique de processus) – Administrateurs pouvant cliquer sur les liens ‘ Activités ’ pour afficher les détails spécifiques des opérations sur les fichiers, notamment :
Activités de renommer un fichier, d'écriture de fichier, de définition de la sécurité, de définition de valeur de registre, de connexion réseau entrante et de connexion réseau sortante. - (Isolation granulaire des points de terminaison) Prend en charge Windows Server 2008 R2, Server 2012 R2 et Server 2016. Permet l'isolement à distance des serveurs pour des investigations approfondies.
- (Supprimer l'avis d'isolement du point de terminaison) – Spécifie le nom du point de terminaison.
- Écran bleu de la mort (BSOD) avec une variante du ransomware SamSam sur Windows 10 x86
Les erreurs corrigées comprennent :
- Les activités suspectes du graphe de processus ne renvoient pas d'erreur 500 et autres améliorations générales.
- Correction du bouton Oui dans la boîte de dialogue de l'indicateur d'état de l'icône de verrouillage
MALWAREBYTES POUR macOS
- (Agent de point de terminaison macOS) – Prend en charge Mojave 10.14
Les erreurs corrigées comprennent :
- Erreur apparaissant dans les journaux : ERROR WebServiceStore: remove: request.guid=…
- L'agent Endpoint ne rapporte pas update_package_version lors d'une nouvelle installation d'Endpoint Protection
En savoir plus sur Malwarebytes
 Nous pouvons vous soutenir
Pour plus d'informations et pour discuter de vos besoins, veuillez Contactez-nous.















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch