



































Últimas Noticias
Actualización en la nube de Malwarebytes de octubre: Mejoras para administradores
Blog por Daniella Smith | Publicado el miércoles 9 de octubre de 2019
Malwarebytes programa la actualización de la plataforma en la nube para 8:00 PM EST / 5:00 PM PST en 18 de octubre de 2018 con un tiempo de inactividad previsto de menos de 3 horas para completar.
Esta actualización incluye una mayor visibilidad para los administradores, lo que proporciona información adicional.
Los clientes también se beneficiarán al ver los comportamientos exactos y las reglas que activaron una detección en el sandbox en la nube.
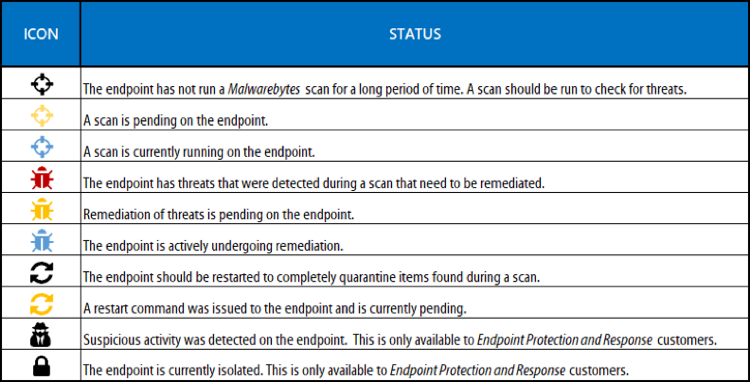
Una de las principales actualizaciones incluye los iconos de estado del endpoint, que se pueden ver a continuación:
Más información sobre la actualización:
TODOS LOS PRODUCTOS DE MALWAREBYTES
- (Página de administración de endpoints) – Iconos de estado del extremo
- (Página de Detalles de Actividad Sospechosa) – Visualización ampliada del conjunto de reglas activadas al realizar detecciones en el espacio aislado (sandbox) en la nube.
Los errores corregidos incluyen:
- Se añadió la capacidad para que los usuarios finales habiliten o deshabiliten el registro de depuración desde el icono de la bandeja usando Ctrl + clic derecho, y mediante la línea de comandos.
- No se están limpiando todos los archivos temporales en c:\Windows\Temp.
PROTECCIÓN Y RESPUESTA DE ENDPOINT ÚNICAMENTE
- (Panel de detalles del gráfico de procesos) – Administradores que pueden hacer clic en los enlaces de ‘Actividades’ para ver detalles específicos de operaciones de archivos, incluyendo:
Actividades de Cambio de nombre de archivo, Escritura de archivo, Establecimiento de seguridad, Establecimiento de valor de registro, Conexión de red entrante y Conexión de red saliente. - (Aislamiento granular de endpoints) Es compatible con Windows Server 2008 R2, Server 2012 R2 y Server 2016. Permite el aislamiento remoto de servidores para una mayor investigación.
- (Eliminar aviso de aislamiento de extremo) – Especifica el nombre del punto de conexión.
- Pantalla azul de la muerte con una variante del ransomware SamSam en Windows 10 x86
Los errores corregidos incluyen:
- El proceso Graph suspicious activities no devuelve el Error 500 y otras mejoras generales.
- Botón Sí corregido en el cuadro de diálogo para el indicador de estado del icono de bloqueo
MALWAREBYTES macOS
- (Agente de Endpoint de macOS) – Compatible con Mojave 10.14
Los errores corregidos incluyen:
- Error que aparece en los registros: ERROR WebServiceStore: remove: request.guid=…
- El agente de Endpoint no informa update_package_version en una instalación nueva de Endpoint Protection
Obtén más información sobre Malwarebytes
 Podemos apoyarte
Para obtener más información y hablar sobre sus necesidades, por favor Contáctanos.















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch