



































Blogue
Petites entreprises : 8 façons de mettre en place la sécurité informatique sans risquer la faillite
Blogue de Andy | Publié le vendredi 12 avril 2024
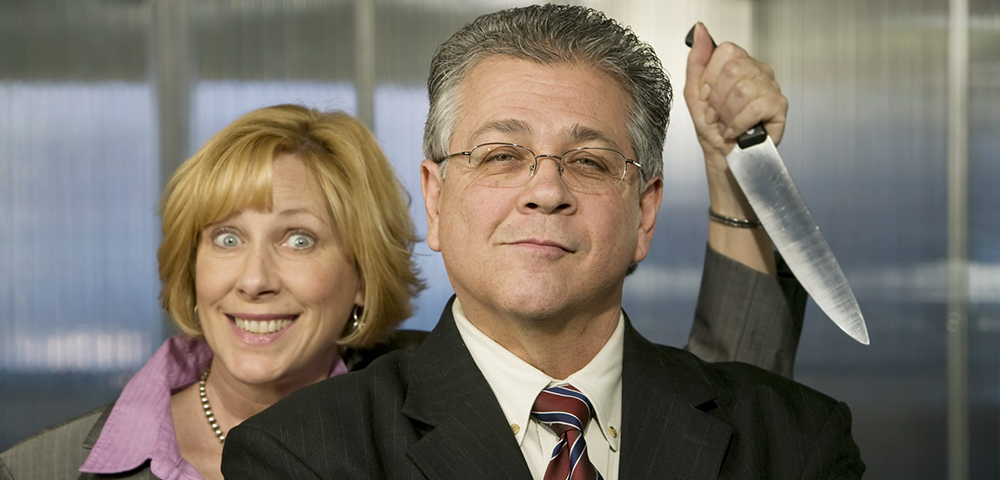
Alors que les élections britanniques de 2015 s'annoncent serrées, les directeurs de campagne et les communicants de chaque parti – en particulier les plus grands – tournent à plein régime. Leur mandat est complexe : ils doivent trouver des moyens de valoriser leur parti, ses politiques et ses candidats (ce qui exige d'être de véritables magiciens dans la plupart des cas), tout en cherchant à dénigrer tous les autres (cela devrait être facile, mais les choses peuvent se retourner contre vous comme Le ministre de la Défense Michael Fallon mis en cause pour une attaque personnelle contre Ed Miliband).
En même temps, ils doivent essayer de garder une longueur d'avance sur les stratégistes des autres partis, en jouant à un jeu d'échecs dans lequel les complots peuvent être à plusieurs coups de leur exécution. Ils ont besoin de voir ce qui se passe en ce moment même, tout en essayant de prédire et de déjouer leurs adversaires. Ils jonglent constamment, tout en jouant aux échecs. J'ai dit qu'ils étaient des magiciens.
De quoi parles-tu ?
Pourquoi est-ce que je rabâche les élections, vous dites ? Le titre indique ‘ 8 façons de mettre en œuvre la sécurité informatique sans risquer la faillite ’ — venez-en au fait.
Oui, d'accord, ok – je fais une analogie tout en essayant d'être d'actualité. La façon dont les directeurs de campagne politique agissent de manière mystérieuse est similaire au travail que vous et vos systèmes devez accomplir pour assurer la sécurité informatique de votre entreprise. Vous devez avancer sur une ligne de crête et jongler entre les avantages que votre technologie apporte à votre entreprise tout en atténuant les menaces auxquelles vous faites face de la part des hackers et autres malfaiteurs. Vous devez ouvrir votre réseau et vos informations pour permettre à vos utilisateurs légitimes de travailler facilement de la manière dont ils ont besoin – avec de multiples appareils sur site, en déplacement, en télétravail – tout en vous assurant que ce même accès n'est pas ouvert à tout un chacun.
Il est déjà assez difficile pour les grandes entreprises de se protéger - nombre d'entre elles emploient une équipe dédiée de professionnels de l'informatique ou font appel à un tiers moyennant de grosses sommes d'argent pour que leurs systèmes fonctionnent de manière fluide et sécurisée. Et elles n'y parviennent pas toujours.
Efficacité impitoyable
Demandez à quiconque doit s'occuper d'un serveur web ou d'un autre serveur connecté à Internet, et il vous dira que les tentatives d'accès non autorisées ne sont pas rares ; en fait, le bombardement des serveurs qui hébergent les sites sur le web est presque constant. Certaines de ces attaques sont manuelles, mais la plupart sont automatisées et menées par des robots qui parcourent le réseau, identifiant les machines par leur adresse IP et tentant d'y accéder par des attaques par force brute sur des formulaires web ou des interfaces en ligne de commande. Certains de ces robots enregistrent également des informations sur chacun des serveurs et/ou des sites qu'ils visitent, en identifiant les informations perceptibles sur chacun d'eux. Pourquoi font-ils cela ? Lorsqu'une vulnérabilité est découverte, elle affecte un matériel et un logiciel spécifiques. Des individus malveillants peuvent utiliser une liste de toutes les adresses IP ou de tous les domaines enregistrés comme vulnérables et passer rapidement à l'exploitation.
Un tel exemple de cela a été une vulnérabilité découverte dans des sites web créés à l'aide du CMS populaire et très répandu Drupal. En octobre 2014, l'équipe qui développe Drupal a découvert une faille exploitable dans une version du CMS. Conscients de la gravité de la menace, ils ont rapidement publié des informations à l'intention des propriétaires de sites concernant la vulnérabilité et les mesures à prendre pour se défendre contre son exploitation. Le conseil qu'ils ont donné, telle est la nature du web, était que si le correctif pour Drupal n'était pas appliqué dans les 7 heures suivant leur déclaration, les propriétaires de sites devaient supposer qu'ils avaient été piratés et prendre les mesures appropriées. Pour beaucoup, cette supposition s'est avérée exacte. Il y avait réellement des individus malveillants disposant d'une immense base de données de sites qu'ils avaient identifiés comme étant basés sur Drupal, et ils ont lâché leurs chiens métaphoriques quelques heures seulement après la découverte de la vulnérabilité.
Super, alors le danger guette à chaque coin de rue. Quelles chances ont les petites entreprises ?
Oui, c'est la face cachée du brillant et amusant World Wide Web. Votre mission, qui semble impossible si vous l'acceptez, est :
- Offrir à vos employés un accès aussi large que possible à votre infrastructure tout en assurant sa sécurité
- Faire connaître l'entreprise au monde entier tout en se prémunissant contre l'attention indésirable des pirates informatiques
- Transférer vos informations numériques dans le tout en gardant le contrôle
En tant que petite entreprise, il n'est pas réaliste d'avoir un service informatiques pour s'occuper de votre technologie, mais il existe des moyens de protéger votre entreprise :
- Tenez vos utilisateurs informés, avisés et vigilants.
Votre première étape devrait être l'éducation : vos systèmes et serveurs peuvent être bardés de pare-feu et impénétrables pour les individus malveillants, mais si vos utilisateurs font preuve de négligence avec leurs mots de passe ou manquent d'information quant à l'utilisation avisée du web ou des appareils connectés, vous pourriez vous retrouver totalement vulnérables aux attaques, ces mêmes individus employant des moyens légitimes pour parvenir à leurs fins malveillantes. Mettez en œuvre une politique de complexité des mots de passe avec des exigences minimales, et assurez-vous que les mots de passe auxquels plusieurs personnes peuvent avoir accès (si cela est absolument nécessaire) sont régulièrement modifiés et connus de ces seules personnes. Établissez des protocoles et des conseils de bonnes pratiques pour tous les utilisateurs, comme le verrouillage des écrans des ordinateurs portables même lors d'absences de courte durée. - Les utilisateurs se connectent-ils depuis d'autres bureaux ou emplacements ?
Utilisez une solution VPN (réseau privé virtuel) résiliente pour une connectivité sécurisée des succursales. Peplink est spécialisé dans ces solutions et peut vous éviter les difficultés de leur configuration. Ils proposent des solutions telles que le Routeur Dual-WAN Peplink Balance 210 qui connecte 2 WAN et permet jusqu'à 50 utilisateurs connectés simultanément. Il peut être installé dans un réseau existant sans aucun besoin de reconfigurer les pare-feux ou les routeurs, de sorte que l'installation est rapide et facile. - Sécurisez votre réseau Wi-Fi pour empêcher tout accès non autorisé
Les fabricants d'appareils sans fil comme Aerohive disposez de solutions sans fil qui offrent une sécurité renforcée, car l'application des règles est effectuée directement à la périphérie du réseau, là où les utilisateurs sans fil accèdent pour la première fois au système. Les points d'accès d'Aerohive sont conçus dans une optique de sécurité et vous garantissent d'excellentes performances tout en vous aidant à maintenir un niveau de sécurité réseau élevé. - Éloignez vos virus et logiciels malveillants !
Peu importe la prudence de vos utilisateurs (voir le point 1), les virus et les logiciels malveillants finissent par passer. Protégez les machines de vos utilisateurs à l'aide d'une défense antivirus et anti-malware puissante et efficace. Nous recommandons Vipre de ThreatTrack Quelle est leur solution d'entreprise et professionnelle la plus robuste qui combine antivirus, gestion intégrée des correctifs, gestion des appareils mobiles (MDM) et plus encore pour gérer et protéger de manière centralisée les PC, Mac, iPhone, iPad et appareils Android ? C'est une solution légère qui se fait oublier lors de votre travail quotidien. (Elle vous aidera même à supprimer votre ancien logiciel antivirus...) - Gardez le contrôle de vos documents partagés
Pour gérer une entreprise efficacement, vous avez besoin d'un accès partagé à l'information, mais souvent, vous devez veiller à ce que cette information ne va pas plus loin. Cela peut être impossible à contrôler lorsque vous stockez des fichiers dans un lecteur partagé ou par e-mail, ou même par de nouvelles solutions basées sur le cloud telles que Dropbox. Une alternative est disponible sous la forme de WatchDox – un service similaire à Dropbox avec une sécurité accrue. Vous pouvez partager des documents tout en gardant le contrôle et même révoquer l'accès quand vous le souhaitez, de sorte que le propriétaire d'un document a l'assurance qu'il ne se retrouvera pas entre de mauvaises mains. - Simplifiez votre contrôle d'accès réseau
Des services comme Macmon peut réduire considérablement le temps et les efforts nécessaires pour gérer l'accès et les autorisations des utilisateurs. Il est facile à utiliser, à mettre en œuvre et à établir. - Utilisateurs envoyant des e-mails ou des messages concernant les affaires via des appareils mobiles ?
Les téléphones et les tablettes ne sont pas à l'abri des attaques de virus et de logiciels malveillants, qui peuvent envoyer des informations sensibles à des tiers malveillants à votre insu. Des logiciels tels que Laocoon protégera les appareils de vos utilisateurs et arrêtera de telles invasions insidieuses. - Contrôle d'accès et gestion du temps
Il peut être difficile de savoir qui se trouve où dans vos bâtiments, ainsi que les horaires des déplacements de votre personnel et de vos visiteurs – l'aspect physique de la sécurité informatique. Principaux fabricants de technologie biométrique Anviz et ZKTeco offrir des solutions de sécurité et de gestion du temps de pointe, proposant des solutions de gestion des temps et des accès multi-biométriques et RFID.
Toutes ces solutions sont disponibles et, plus important encore, abordable aux petites entreprises (particulièrement si l'on compare cela au coût d'un personnel dédié ou d'une externalisation à un tiers), et valent largement l'investissement si l'on considère les coûts de leur non-utilisation. Vous risquez de perdre du temps ou de l'efficacité pour l'ensemble de votre personnel, et de perdre de l'argent en payant pour remédier aux effets ou aux retombées d'une faille de sécurité. Le plus important, cependant, est la perte de confiance ou de réputation qui peut résulter de la chute d'informations sensibles entre de mauvaises mains. Mieux vaut prévenir que guérir.
Veuillez nous contacter si vous souhaitez discuter de moyens simples pour protéger votre entreprise.
Appeler pour se renseigner















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch