



































Blog
Pequenas empresas: 8 maneiras de implementar segurança informática sem arriscar a falência
Blog de Andy | Publicado a Sexta-feira, 14 de abril de 2023
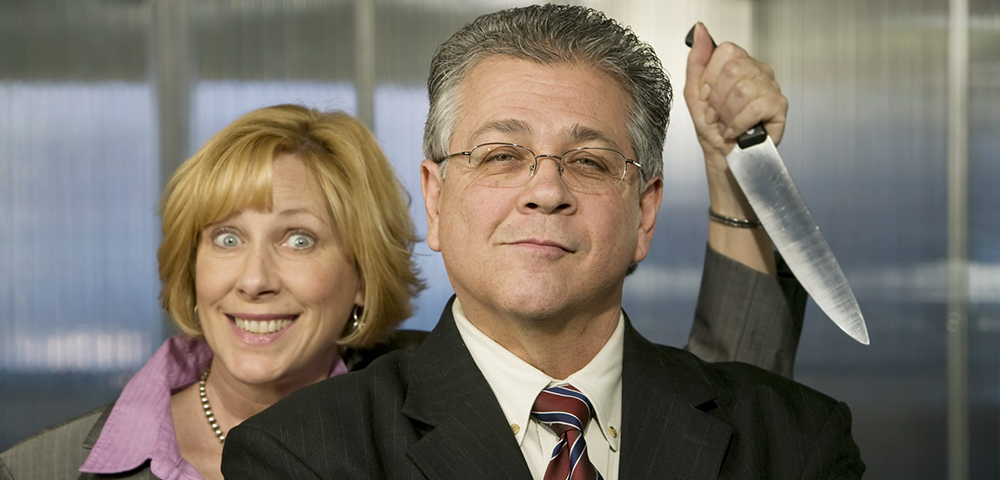
Enquanto as eleições britânicas de 2015 aquecem, os diretores de campanha e os criadores de imagem de cada um dos partidos – em particular dos maiores – entraram em rotação máxima. A sua incumbência é complexa: precisam de trabalhar em formas de fazer com que o seu partido, respetivas políticas e candidatos pareçam bem (para o que precisam de ser autênticos mágicos na maior parte dos casos), ao mesmo tempo que tentam encontrar maneiras de desacreditar todos os outros (o que deveria ser fácil, mas as coisas podem virar-se contra ti como O Secretário da Defesa, Michael Fallon, apanhado num ataque pessoal a Ed Miliband).
Ao mesmo tempo, têm de tentar manter-se um passo à frente dos estrategistas dos outros partidos, jogando um jogo de xadrez no qual as conspirações podem estar a vários lances de distância da execução. Eles precisam de ver o que está a acontecer neste preciso momento, enquanto tentam prever e superar os seus adversários. Estão constantemente a fazer malabarismo – enquanto jogam xadrez. Eu disse que eles eram mágicos.
Do estás tu para aí a falar?
Porque é que eu estou aqui a bater na tecla das eleições, perguntam vocês? O título diz ‘8 maneiras de implementar segurança informática sem arriscar a falência’ – vão direto ao assunto.
Sim, muito bem, ok – estou a fazer uma analogia enquanto tento ser atual. A forma como os diretores de campanhas políticas agem de maneiras misteriosas é semelhante ao trabalho que tu e os teus sistemas precisam de fazer para manter a TI da vossa empresa segura. Precisam de caminhar numa linha ténue e gerir as vantagens que a tecnologia traz ao vosso negócio, mitigando ao mesmo tempo as ameaças que enfrentam por parte de hackers e outros malfeitores. Precisam de abrir a vossa rede e informação para facilitar o trabalho dos vossos utilizadores legítimos da forma que precisam – com vários dispositivos no local, em viagem, a trabalhar a partir de casa, garantindo simultaneamente que esse mesmo acesso não está disponível a toda a gente.
Já é suficientemente difícil para as grandes empresas protegerem-se – muitas empregam uma equipa dedicada de profissionais de TI ou contratam um fornecedor externo por grandes somas de dinheiro para manter os seus sistemas a funcionar sem problemas e em segurança. E nem sempre são bem-sucedidas.
Eficiência implacável
Pergunte a qualquer pessoa responsável pela gestão de um servidor web ou de outro servidor ligado à internet, e ela dir-lhe-á que as tentativas de acesso não autorizado não são raridade – na verdade, o bombardeamento dos servidores que alojam os sites na web é quase constante. Alguns destes ataques são manuais, mas a maioria é automatizada e efectuada por "bots" que vagueiam pela rede, identificando máquinas pelo seu IP e tentando aceder-lhes através de ataques de força bruta a formulários baseados na web ou a interfaces de linha de comandos. Alguns destes bots também registam informações sobre cada um dos servidores e/ou sites que visitam, identificando os dados discerníveis sobre cada um. Porque fazem isto? Quando uma vulnerabilidade é descoberta, esta afecta hardware e software específicos. Indivíduos mal-intencionados podem utilizar uma lista de todos os IPs ou domínios registados como vulneráveis e explorá-la rapidamente.
Um desses exemplos foi uma vulnerabilidade descoberta em websites criados com o popular e amplamente utilizado CMS Drupal. Em outubro de 2014, a equipa que desenvolve o Drupal detetou uma falha explorável numa das versões do CMS. Compreenderam a gravidade da ameaça e publicaram rapidamente informações para os proprietários de sites sobre a vulnerabilidade e os passos para se defenderem da sua exploração. O conselho que deram, tal é a natureza da web, foi que, se o patch para o Drupal não fosse aplicado no espaço de 7 horas após o seu comunicado, os proprietários de sites deveriam assumir que tinham sido hackeados e tomar as medidas adequadas. Para muitos, esta presunção revelou-se verdadeira. Havia realmente indivíduos mal intencionados sentados com uma enorme base de dados de sites que tinham identificado como sendo baseados em Drupal, e largaram os seus cães metafóricos poucas horas depois de a vulnerabilidade ter sido descoberta.
Ótimo, portanto o perigo espreita a cada esquina. Que hipótese têm as pequenas empresas?
Sim, é o lado negro da brilhante e divertida world wide web. A sua missão, aparentemente impossível, caso decida aceitá-la, é:
- Disponibilizar o máximo de acesso possível à sua infraestrutura aos seus colaboradores, mantendo-a segura
- Tornar a empresa conhecida a nível mundial, mitigando simultaneamente a atenção indesejada de piratas informáticos
- Enviar a sua informação digital para a nuvem mantendo-a sob controlo
Como pequena empresa, não é realista ter um departamento de TI a cuidar da sua tecnologia, mas existem formas de proteger o seu negócio:
- Mantenha os seus utilizadores informados, perspicazes e atentos.
O vosso primeiro ponto de contacto deve ser a educação: os vossos sistemas e servidores podem estar totalmente protegidos por firewalls e ser impenetráveis a tipos mal intencionados, mas se os vossos utilizadores forem descuidados com as suas palavras-passe ou desinformados quanto ao uso sensato da web ou de dispositivos conectados, poderão ficar totalmente vulneráveis a ataques, com os referidos tipos a utilizarem meios legítimos para os seus fins nefastos. Implementem uma política de complexidade de palavras-passe com requisitos mínimos e garantam que as palavras-passe a que mais do que uma pessoa possa ter acesso (caso seja absolutamente necessário) sejam regularmente alteradas e conhecidas apenas por essas pessoas. Estabeleçam protocolos e conselhos de boas práticas para todos os utilizadores, como bloquear os ecrãs dos computadores portáteis mesmo quando se ausentam por curtos períodos. - Os utilizadores ligam-se a partir de outros escritórios ou localizações?
Utilize uma solução de VPN (Rede Privada Virtual) resiliente para uma conectividade segura entre escritórios. A Peplink é especializada nestas soluções e pode eliminar as dificuldades da sua configuração. Oferecem soluções como a Router Dual-WAN Peplink Balance 210 que liga 2 WANs e permite até 50 utilizadores ligados em simultâneo. Pode ser instalado numa rede existente sem necessidade de reconfigurar firewalls ou routers, pelo que a instalação é rápida e fácil. - Proteja o seu Wi-Fi para impedir o acesso não autorizado
Os fabricantes de dispositivos sem fios, como Aerohive dispõem de soluções sem fios que fornecem uma segurança forte, uma vez que a aplicação é efetuada diretamente na extremidade da rede – onde os utilizadores sem fios obtêm o acesso inicial. Os Pontos de Acesso da Aerohive foram concebidos a pensar na segurança e proporcionarão um excelente desempenho, ajudando-o a manter uma segurança de rede rigorosa. - Mantém os teus vírus e *malware* afastados!
Por muito cuidadosos que os seus utilizadores sejam (ver ponto 1), os vírus e o *malware* acabam por conseguir infiltrar-se. Proteja as máquinas dos seus utilizadores utilizando uma defesa antivírus e anti-*malware* forte e eficaz. Recomendamos Vipre da ThreatTrack qual é a sua solução empresarial e de negócios mais robusta que combina antivírus, gestão integrada de patches, Gestão de Dispositivos Móveis (MDM) e muito mais para gerir centralmente e defender PCs, Macs, iPhones, iPads e dispositivos Android. É uma solução leve que não interfere com o seu trabalho diário. (Até o ajudará a remover o seu antigo software antivírus…) - Mantenha o controlo sobre os seus documentos partilhados
Para gerir um negócio de forma eficaz, precisa de acesso partilhado à informação, mas muitas vezes precisa que essa informação não vá mais longe. Isto pode ser impossível de controlar quando armazena ficheiros num disco partilhado ou por correio eletrónico, ou mesmo através de novas soluções baseadas na nuvem, como o Dropbox. Uma alternativa está disponível sob a forma de WatchDox – um serviço semelhante ao Dropbox com segurança adicional. Pode partilhar documentos, mas mantendo o controlo e até revogar o acesso sempre que quiser, para que o proprietário de um documento possa ter a certeza de que este não vai parar a mãos alheias. - Simplifique o seu Controlo de Acesso à Rede
Serviços como Macmon pode reduzir drasticamente o tempo e o esforço na gestão de acessos e permissões de utilizadores. É fácil de utilizar, implementar e estabelecer. - Utilizadores a enviar e-mails ou mensagens sobre negócios através de dispositivos móveis?
Os telemóveis e os tablets não estão imunes a ataques de vírus e 'malware', que podem enviar informações confidenciais para terceiros mal intencionados sem o seu conhecimento. Software como Lacoon vai proteger os dispositivos dos seus utilizadores e travar tais invasões insidiosas. - Controlo de Acessos e Gestão de Assiduidade
Pode ser difícil acompanhar quem está onde nos seus edifícios, bem como os horários dos movimentos da sua equipa e visitantes – a vertente física da segurança informática. Principais fabricantes de tecnologia biométrica Anviz e ZKTeco oferecer soluções de segurança de vanguarda e de gestão de tempo, disponibilizando soluções de controlo de acessos e de picagem de ponto multi-biométricas e RFID.
Todas estas soluções estão disponíveis e, mais importante ainda, acessível para as pequenas empresas (particularmente quando comparadas com o custo de pessoal dedicado ou de externalização para terceiros), e valem bem o investimento quando se consideram os custos de não as utilizar. Pode perder tempo ou eficiência em toda a sua equipa, e perder dinheiro ao pagar para retificar os efeitos ou as consequências de uma violação de segurança. O maior de todos, no entanto, é a perda de confiança ou de reputação que pode resultar da queda de informação sensível em mãos erradas. Mais vale prevenir do que remediar.
Por favor, contacte-nos se quiser discutir formas simples de proteger o seu negócio.
Ligar para saber informações















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch