
Eliminación de amenazas y remediación líderes en la industria
Protección en la nube en tiempo real contra malware, ransomware, exploits de día cero, phishing y más
Eliminación de amenazas y remediación líderes en la industria
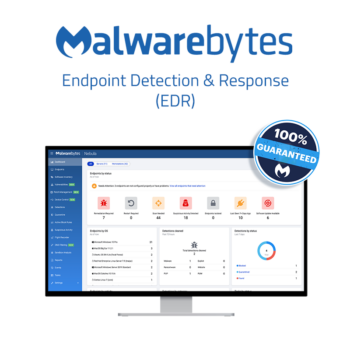
Securizar los servidores Windows y Linux en tiempo real es fundamental para proteger la reputación de su organización, así como para evitar la pérdida de dinero, la productividad y los datos críticos. Malwarebytes Endpoint Detection and Response (EDR) para servidores ofrece protección de clase empresarial. Todo ello a través de un control centralizado basado en la nube, permitiendo a las empresas obtener visibilidad continua sobre los endpoints y los servidores gracias a Malwarebytes EDR, que protege contra una amplia variedad de amenazas.
El diseño ligero no ralentizará tus servidores
Malwarebytes entiende lo crucial que es mantener los servidores funcionando a su máximo rendimiento. Con esto en mente, esta solución para servidores está diseñada para ofrecerle la máxima eficiencia. Puede confiar en una protección ligera y de bajo consumo de espacio, al tiempo que ofrece la máxima protección.
Análisis GRATIS informe sobre su antivirus
Solicitar un informe de amenazasPrueba GRATIS con apoyo especializado
Solicitar una prueba gratuitaConsulta de seguridad GRATUITA con un ingeniero
Consulte con un expertoA diferencia de otras soluciones EDR, esta solución no se limita a alertar, sino que soluciona. Echa un vistazo al producto pestaña de características para ver una lista completa de las funciones de protección y respuesta.
Fácil, eficaz y eficiente
Malwarebytes Endpoint Detection and Response (EDR) para servidores puede reemplazar fácilmente o complementar otras soluciones de seguridad de endpoints, incluyendo Microsoft Defender. Gracias a su aprendizaje automático de detección de anomalías, no solo detecta amenazas conocidas, sino que también encuentra amenazas desconocidas de tipo “zero-day”. El EDR ofrece optimización para trabajadores remotos, eficiencia líder en la industria, un alto retorno de la inversión (ROI) y un bajo coste total de propiedad (TCO).

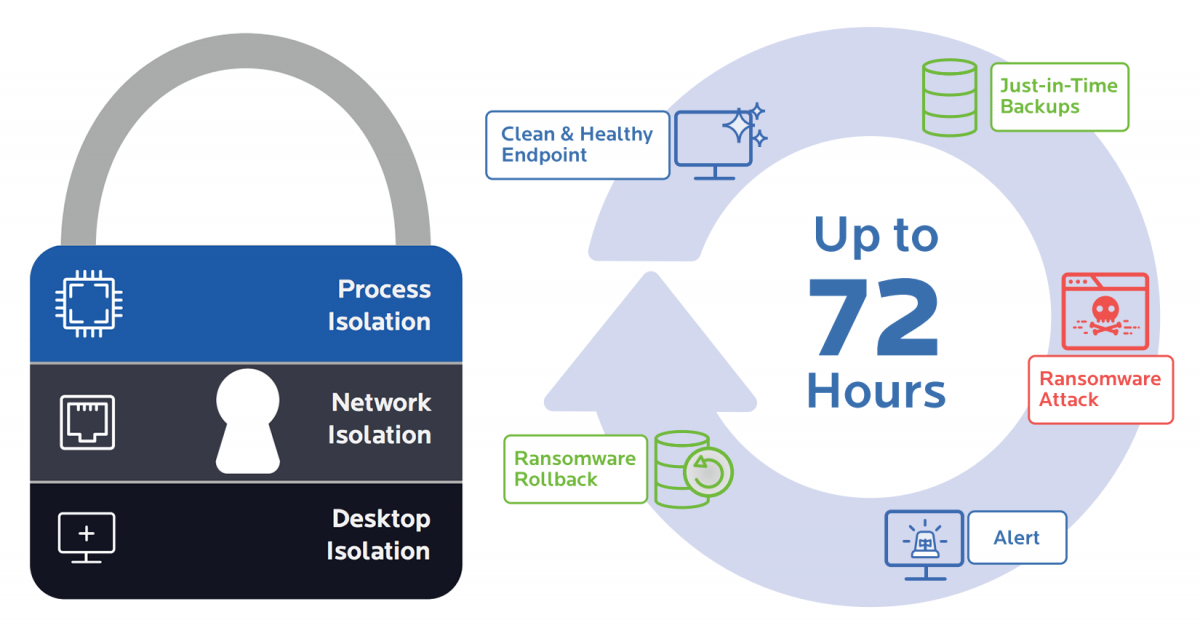
Aislar, remediar y revertir
Si un endpoint es atacado, puede detener fácilmente la propagación del malware y evitar que cause daño aislándolo del resto de la red. A continuación, encuentre y elimine todos los cambios importantes y sutiles realizados por el malware. El EDR utiliza la memoria caché local en cada endpoint, almacenando todos los cambios relevantes del dispositivo durante hasta 72 horas. Si está infectado, Malwarebytes simplemente elimina los cambios del dispositivo y restaura los archivos que fueron cifrados, eliminados o modificados.
¿Por qué Malwarebytes Endpoint Detection & Response?
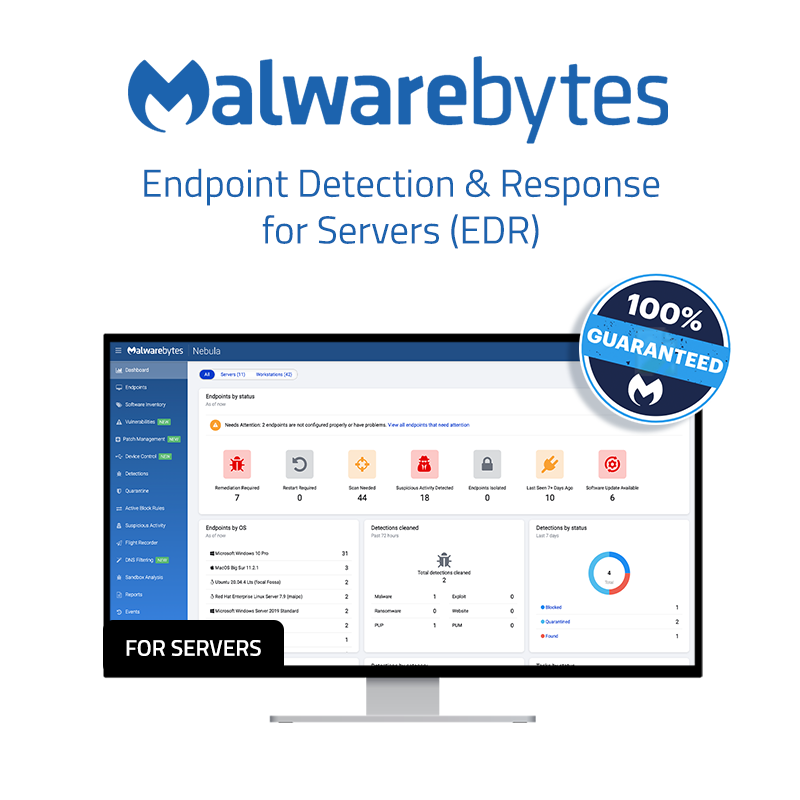
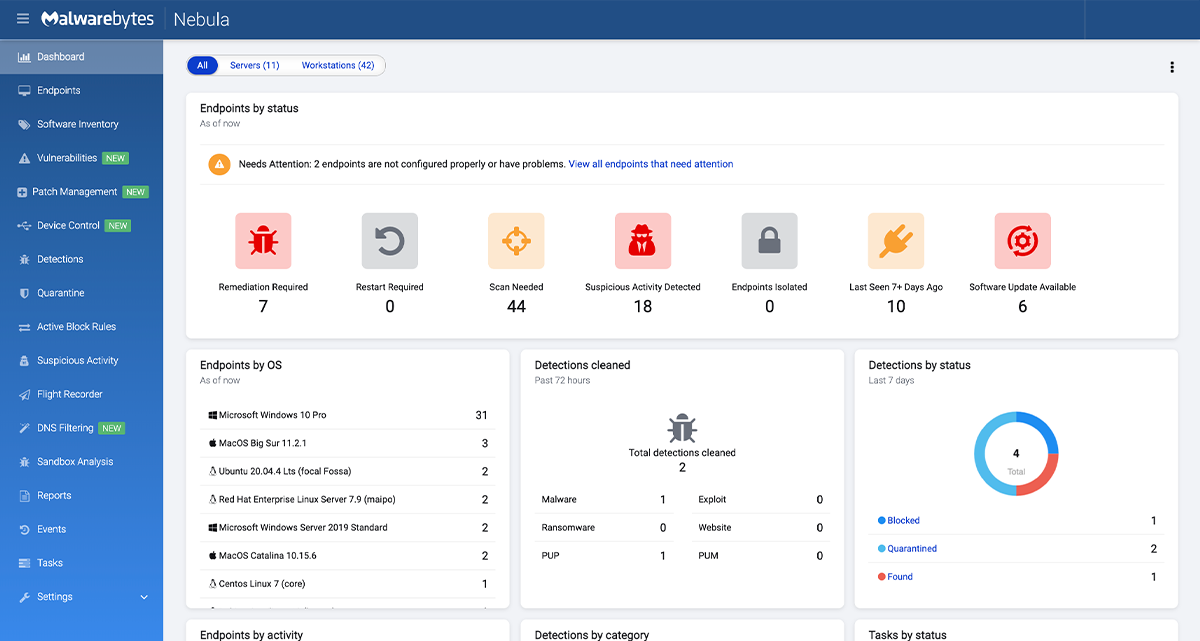
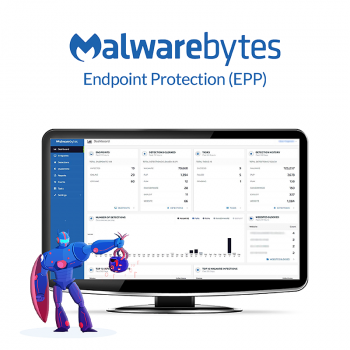
Panel de administración en la nube de Malwarebytes
Para obtener más información sobre Malwarebytes Endpoint Detection & Response para servidores, por favor contacte con nosotros.
Ponerse en contacto

 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch