
Rimozione delle minacce e bonifica tra le migliori del settore
Protezione in tempo reale basata su cloud contro malware, ransomware, exploit zero-day, phishing e altro ancora
Rimozione delle minacce e bonifica tra le migliori del settore
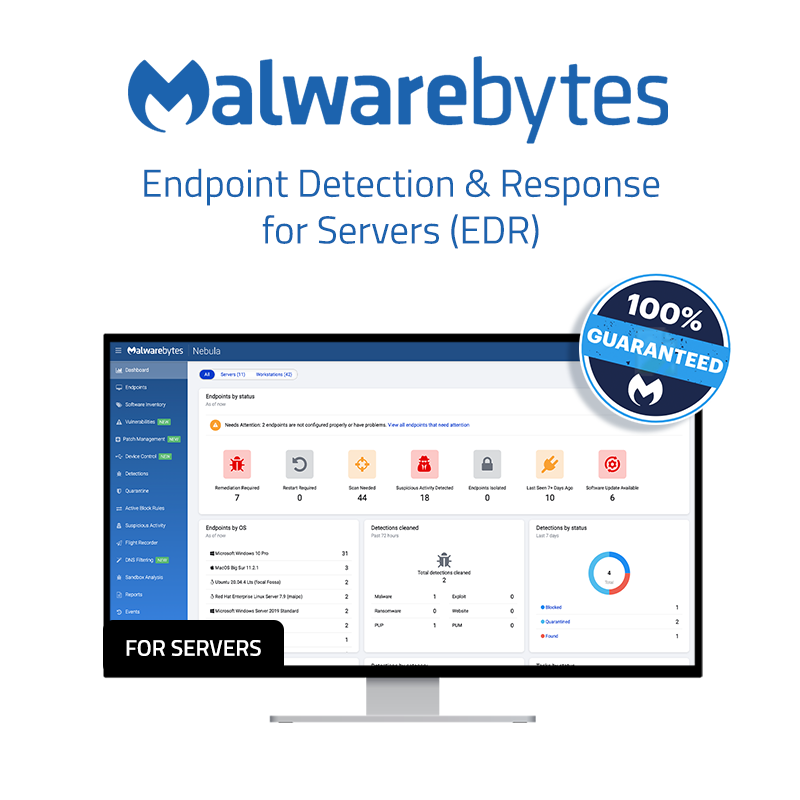
La protezione in tempo reale dei server Windows e Linux è essenziale per proteggere la reputazione dell’organizzazione e per evitare perdite di denaro, produttività e dati critici. Malwarebytes Endpoint Detection and Response (EDR) per server offre una protezione di classe enterprise. Tutte queste funzionalità sono disponibili tramite un console di gestione centralizzata basata sul cloud, consentendo alle aziende di avere una visibilità continua sugli endpoint e sui server grazie a Malwarebytes EDR, che protegge da una vasta gamma di minacce.
Il design leggero non rallenterà i tuoi server
Malwarebytes comprende quanto sia importante mantenere i propri server in perfette condizioni di funzionamento. In questo senso, questa soluzione server è stata progettata per garantire la massima efficienza. Potete contare su una protezione leggera e compatta, che garantisce la massima protezione.
Analisi GRATUITA fai un rapporto sul tuo antivirus
Richiedi un rapporto sulle minacceProva GRATUITA con il supporto specialistico
Richiedi una prova gratuitaConsulenza di sicurezza GRATUITA con un ingegnere
Consultare un espertoA differenza di altre soluzioni EDR, questa soluzione non si limita ad avvisare, ma risolve. Dai un'occhiata al prodotto scheda funzionalità per visualizzare un elenco completo delle funzionalità di protezione e risposta.
Facile, efficace ed efficiente
Malwarebytes Endpoint Detection and Response (EDR) per server può facilmente sostituire o integrare altre soluzioni di sicurezza endpoint, tra cui Microsoft Defender. Grazie all’apprendimento automatico dell’anomalia, non solo identifica le minacce già note, ma trova anche minacce “zero-day” sconosciute. L’EDR offre ottimizzazione per i lavoratori remoti, efficienza leader del settore, elevati rendimenti sull’investimento (ROI) e un basso TCO (Total Cost of Ownership).

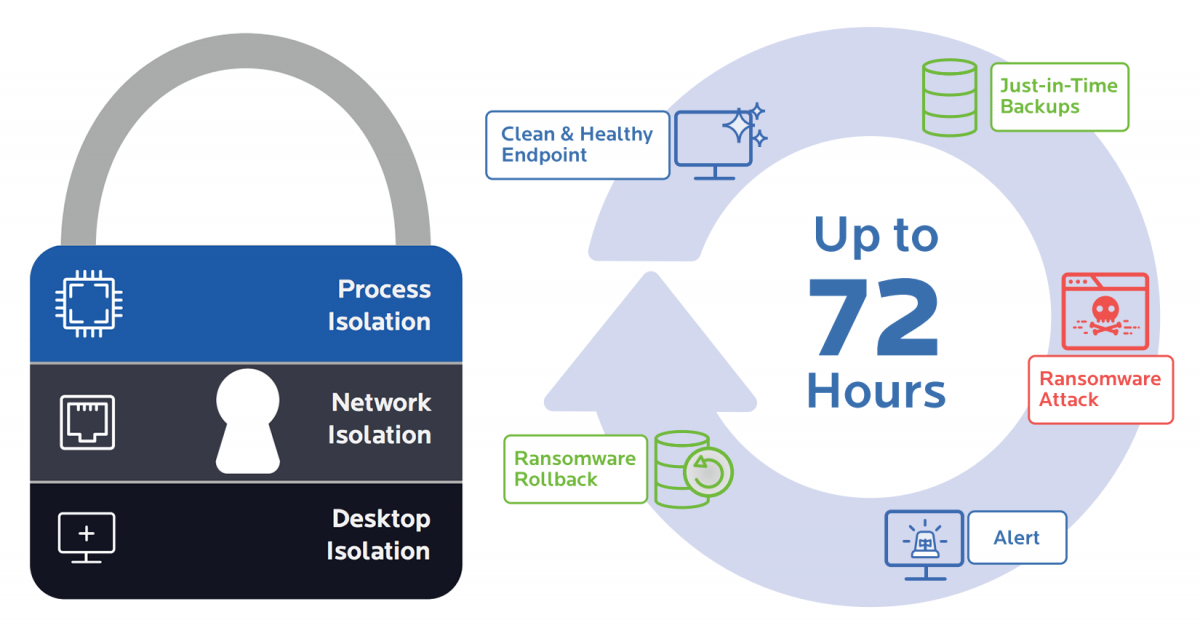
Isola, rimedia e ripristina
Se un endpoint viene attaccato, è possibile impedire facilmente la diffusione del malware e la sua diffusione nel resto della rete. Successivamente, è possibile individuare e correggere tutti i cambiamenti importanti e sottili apportati dal malware. L’EDR utilizza la cache locale su ogni endpoint, memorizzando tutti i cambiamenti rilevanti sul dispositivo per un periodo massimo di 72 ore. Se si è infettati, Malwarebytes semplicemente elimina i cambiamenti apportati al dispositivo e ripristina i file criptati, cancellati o modificati.
Perché Malwarebytes Endpoint Detection & Response?
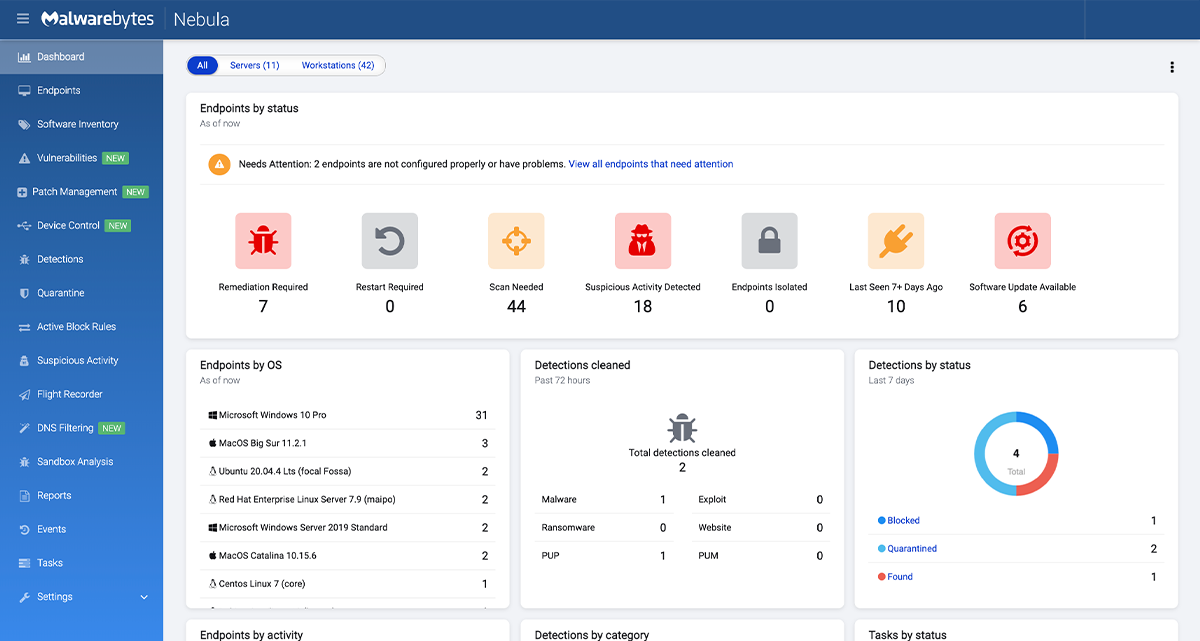
Dashboard di gestione cloud di Malwarebytes
Per ulteriori informazioni sul Malwarebytes Endpoint Detection & Response per server, contattateci.
Mettiti in contatto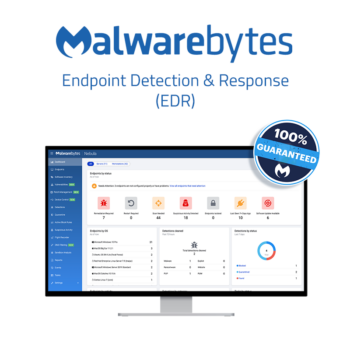

 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch