
Branchenbeste Bedrohungsbeseitigung und Schadensbehebung
Echtzeit-Cloud-basierter Schutz vor Malware, Ransomware, Zero-Day-Exploits, Phishing und mehr
Branchenbeste Bedrohungsbeseitigung und Schadensbehebung
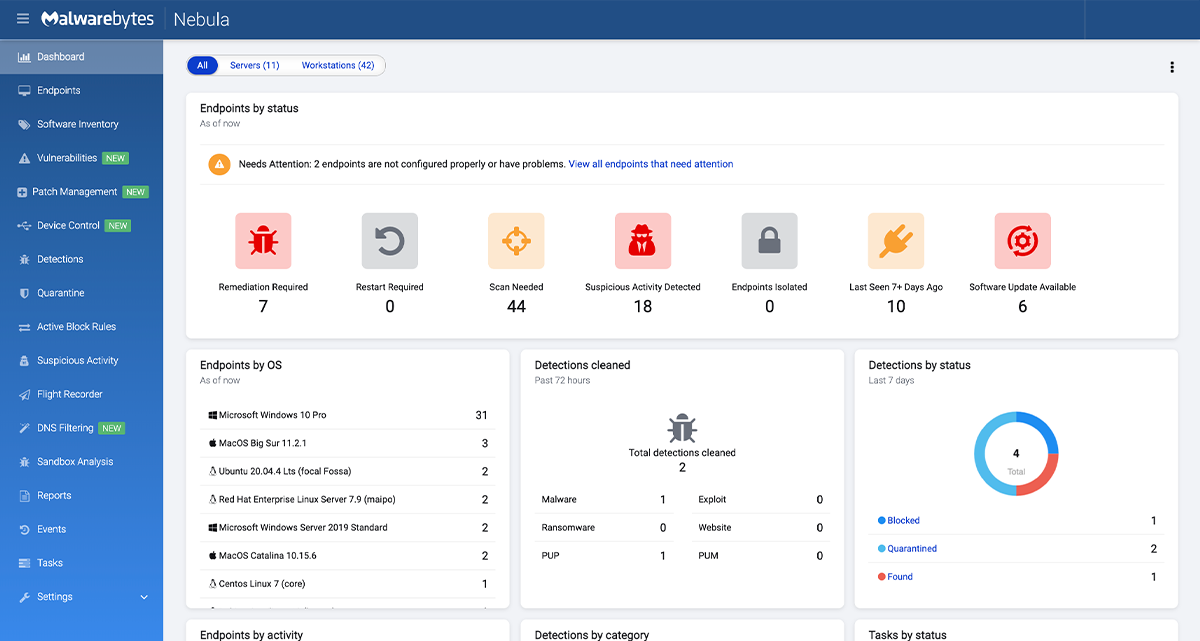
Die Echtzeit-Sicherung von Windows- und Linux-Servern ist unerlässlich, um den Ruf Ihrer Organisation zu schützen sowie Geld-, Produktivitäts- und kritische Datenverluste zu verhindern. Malwarebytes Endpoint Detection and Response (EDR) für Server bietet Schutz auf Enterprise-Niveau. Alles über eine zentralisierte Cloud-basierte Managementkonsole – Unternehmen erhalten kontinuierliche Übersicht über Endpunkte und Server mit Malwarebytes EDR, das verschiedene Bedrohungen schützt.
Das leichte Design verlangsamt Ihre Server nicht
Malwarebytes versteht, wie wichtig es ist, Ihre Server stets mit optimaler Leistung zu betreiben. Mit diesem Ziel in mindester Mind an Vision wurde diese Serverlösung entwickelt, um Ihnen maximale Effizienz zu bieten. Vertrauen Sie auf eine leichte und platzsparende Lösung, die gleichzeitig maximale Sicherheit bietet.
KOSTENLOSE Analyse Berichte über dein Antivirenprogramm
Einen Bedrohungsbericht anfordernKostenlose Testphase mit fachlicher Unterstützung
Kostenlose Testversion anfordernKOSTENLOSE Sicherheitsberatung mit einem Ingenieur
Konsultieren Sie einen ExpertenIm Gegensatz zu anderen EDR-Lösungen warnt diese nicht nur, sondern behebt das Problem. Werfen Sie einen Blick auf das Produkt Funktionen-Tab um eine vollständige Liste der Schutz- und Reaktionsfunktionen anzuzeigen.
Einfach, effektiv und effizient
Malwarebytes Endpoint Detection and Response (EDR) für Server kann andere Endpoint-Security-Lösungen problemlos ersetzen oder ergänzen, einschließlich Microsoft Defender. Dank der einzigartigen Anomaly Detection-Maschinenerkennungsfunktion erkennt es nicht nur bekannte Bedrohungen, sondern auch unbekannte “zero-day”-Bedrohungen. EDR bietet die Optimierung für Remote-Arbeiter, branchenführende Effizienz, hohe Rendite und einen niedrigen Gesamtbetriebskosten (TCO).

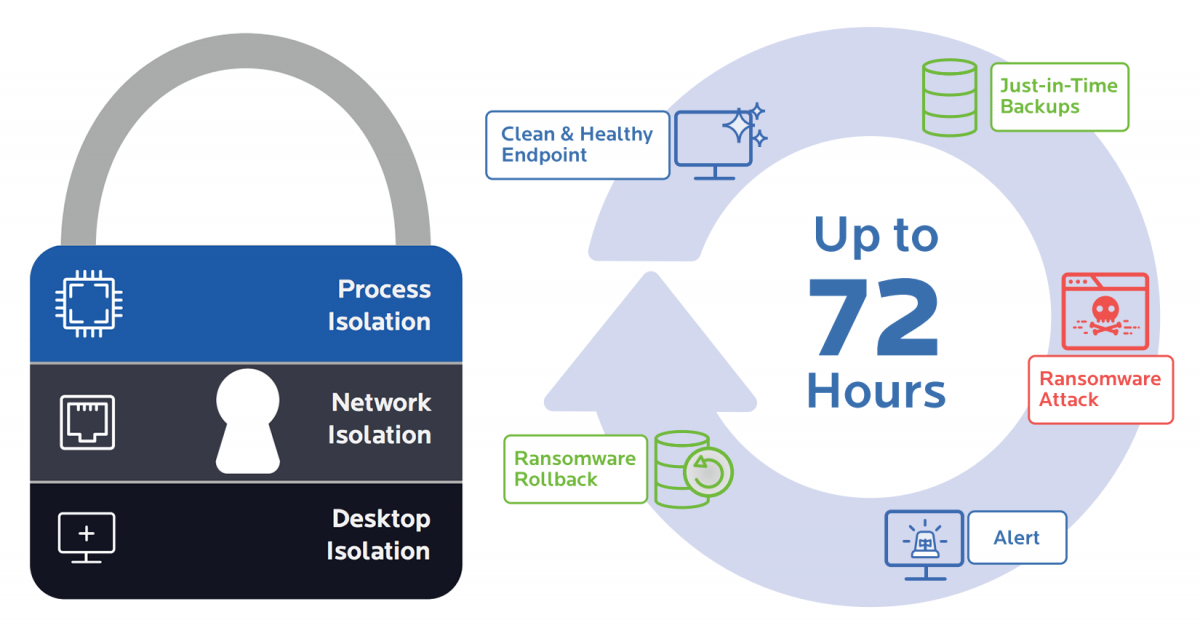
Isolieren, beheben und rückgängig machen
Wenn ein Endpunkt angegriffen wird, können Sie Malware problemlos eindämmen und Schäden verursachen, indem Sie ihn von dem Rest des Netzwerks isolieren. Anschließend finden Sie alle wichtigen und subtilen Änderungen, die von Malware vorgenommen wurden, und korrigieren Sie diese. EDR nutzt den lokalen Cache auf jedem Endpunkt und speichert alle relevanten Änderungen am Gerät für bis zu 72 Stunden. Wenn Sie infiziert sind, entfernt Malwarebytes einfach die Änderungen am Gerät und stellt Dateien wieder her, die verschlüsselt, gelöscht oder verändert wurden.
Warum Malwarebytes Endpoint Detection & Response?
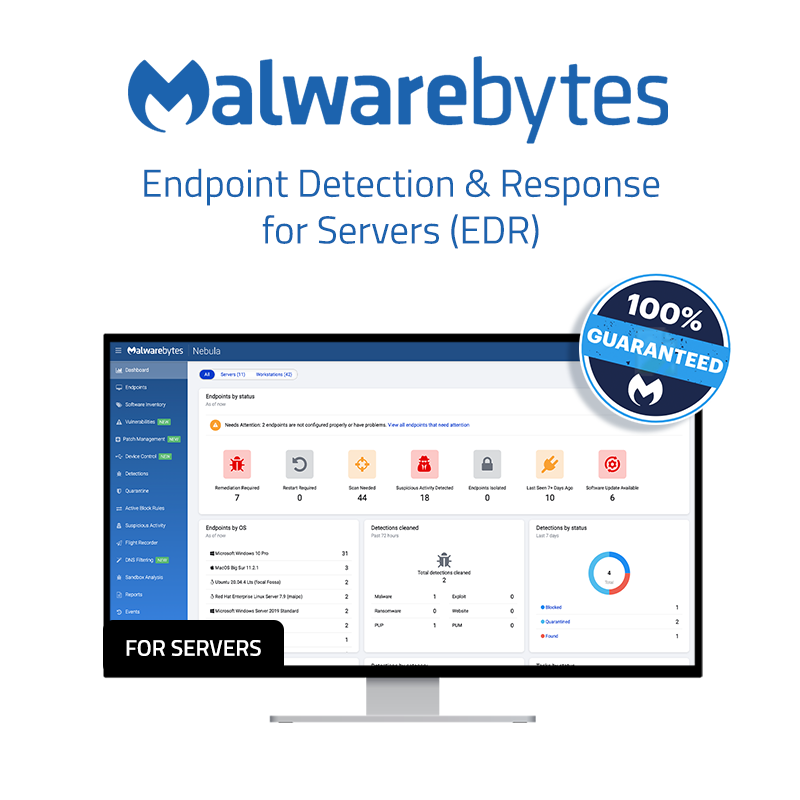
Malwarebytes Cloud-Verwaltungs-Dashboard
Weitere Informationen zu Malwarebytes Endpoint Detection & Response for Servers erhalten Sie gerne unter der Kontaktadresse.
Kontakt aufnehmen

 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch