
Branschledande hotborttagning och åtgärdande
Realtidsbaserat molnbaserat skydd mot skadlig kod, utpressningstrojaner, zero-day-hot, nätfiske med mera
Branschledande hotborttagning och åtgärdande
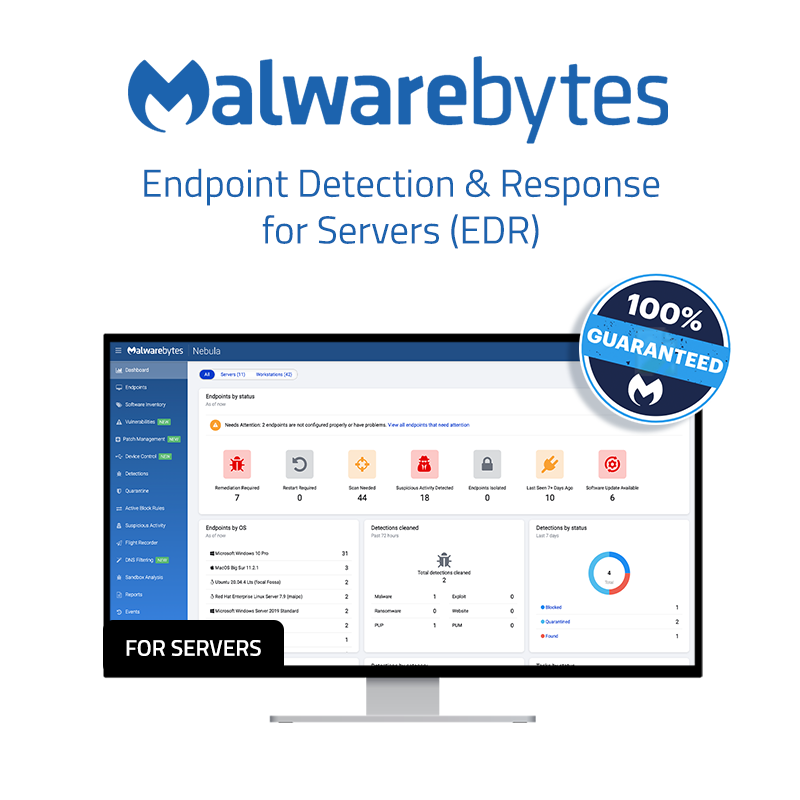
Att säkra Windows- och Linux-servrar i realtid är avgörande för att skydda organisationens rykte samt för att undvika förlust av pengar, produktivitet och kritiska data. Malwarebytes Endpoint Detection and Response (EDR) för servrar erbjuder skydd i företagsklass. Allt sker via en central, molnbaserad administrationskonsol, och företag får kontinuerlig insyn i endpoints och servrar med Malwarebytes EDR eftersom det skyddar mot en mängd olika hot.
Lätt design kommer inte att sakta ner dina servrar
Malwarebytes förstår hur viktigt det är att hålla dina servrar igång med toppprestanda. Med detta i åtanke är denna serverlösning utformad för att ge dig maximal effektivitet. Lita på skydd som är lätt och har liten yta samtidigt som det erbjuder maximalt skydd.
GRATIS analys rapportera om ditt antivirusprogram
Begär en hotrapportGratis provperiod med specialiststöd
Begär en kostnadsfri testversionGRATIS säkerhetskonsultation med en ingenjör
Rådgör med en expertTill skillnad från andra EDR-lösningar varnar den här inte bara, den åtgärdar. Ta en titt på produkten funktioner-flik för att se en komplett lista över skydds- och svarsfunktionerna.
Enkelt, effektivt och ändamålsenligt
Malwarebytes Endpoint Detection and Response (EDR) för servrar kan enkelt ersätta eller komplettera andra endpoint-säkerhetslösningar, inklusive Microsoft Defender. Genom att använda unikt maskininlärningsbaserat anomalidetektering kan det inte bara upptäcka kända hot utan även hitta okända “nolldagshot” som inte tidigare har upptäckts. EDR erbjuder optimering för fjärrmedarbetare, branschledande effektivitet, hög avkastning på investering (ROI) och låga totala ägandekostnader (TCO).

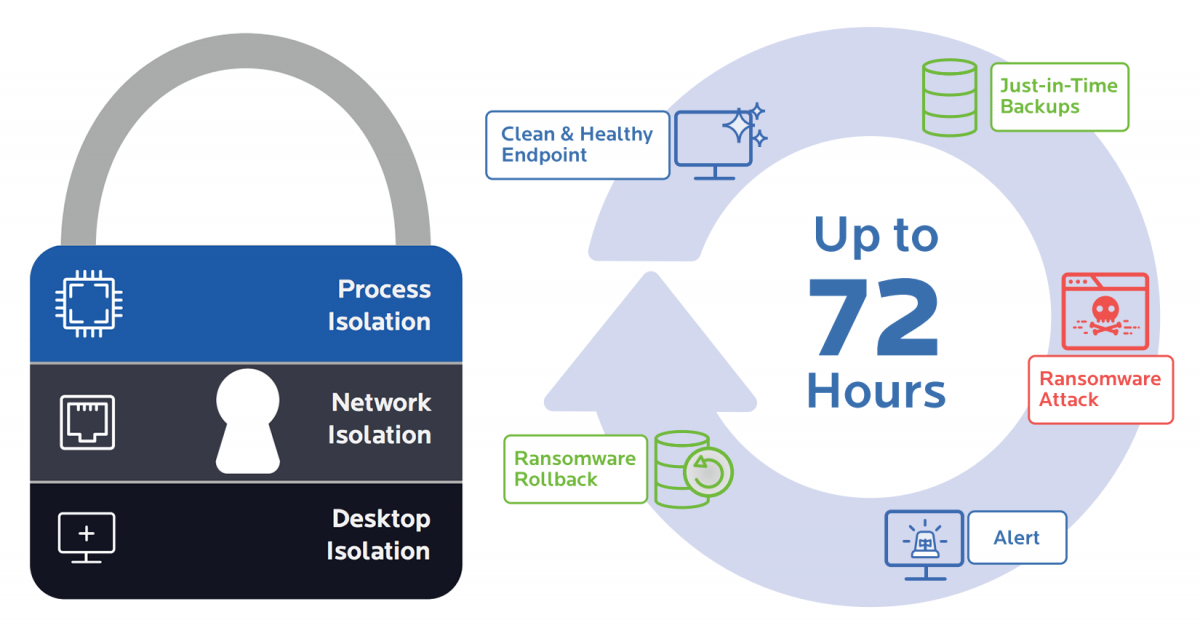
Isolera, åtgärda och återställ
Om en endpoint attackeras kan du enkelt stoppa spridningen av skadlig programvara och undvika att den orsakar skada genom att isolera den från resten av nätverket. Sedan måste du hitta och ångra alla större och subtila ändringar som gjorts av skadlig programvara. EDR använder lokal cache på varje endpoint och lagrar alla relevanta ändringar på enheten i upp till 72 timmar. Om du är infekterad tar Malwarebytes helt enkelt bort ändringarna på enheten och återställer filer som har krypterats, raderats eller modifierats.
Varför Malwarebytes Endpoint Detection & Response?
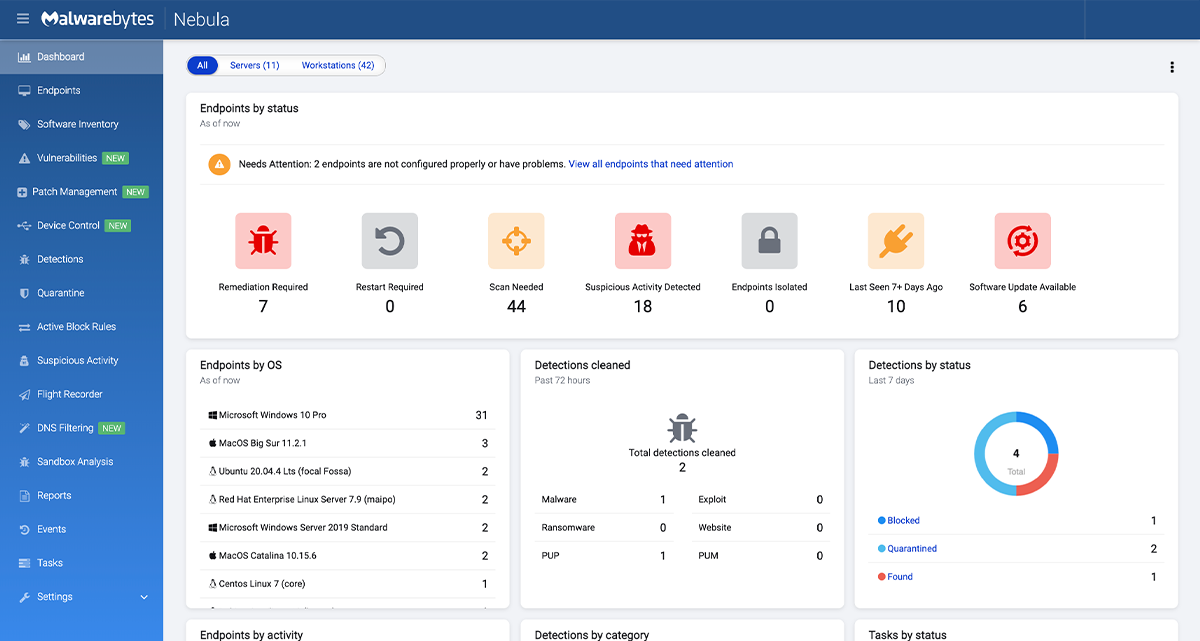
Malwarebytes molnhanteringspanel
För mer information om Malwarebytes Endpoint Detection & Response för servrar, kontakta oss gärna.
Ta kontakt med oss

 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch