


































Thycotic Privilege Manager: Implementare il privilegio minimo tramite il controllo delle applicazioni
Privilege Manager di Thycotic offre una sicurezza avanzata per gestire i diritti sulle applicazioni grazie a una combinazione di gestione dei privilegi, whitelist delle applicazioni e reputazione delle applicazioni in tempo reale e threat intelligence per endpoint Windows e Mac.
Privilege Manager utilizza la protezione proattiva degli endpoint contro il ransomware e le minacce avanzate in evoluzione, consentendo al contempo di applicare criteri di privilegio minimo senza impattare sulla produttività, attraverso una soluzione di controllo delle applicazioni facile da gestire. Risparmia tempo e riduce le chiamate all'help desk.
SEMPLICE APPLICAZIONE DEL PRINCIPIO DEL MINIMO PRIVILEGIO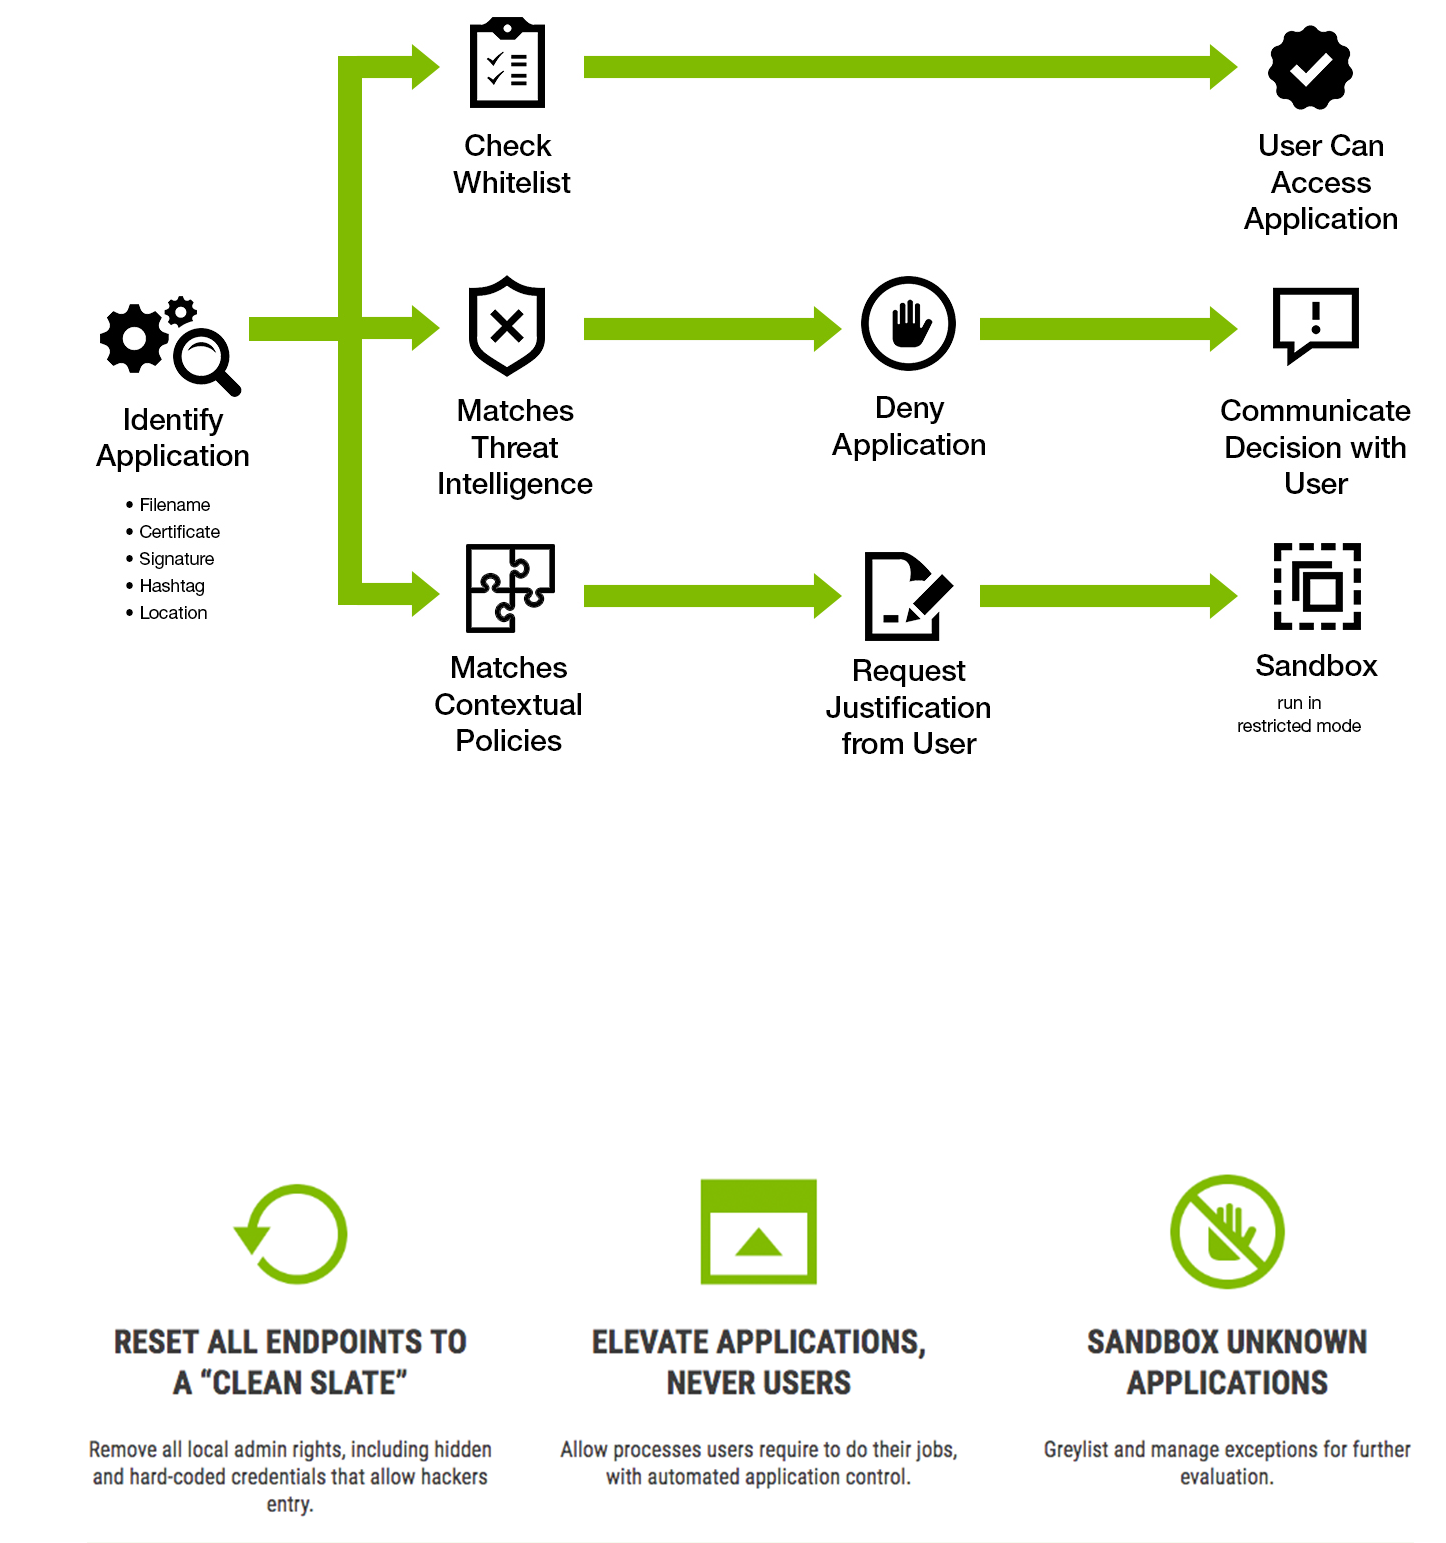
Rimuovi tutte le credenziali di amministratore dagli endpoint in una sola volta.
Gli account di amministrazione locale sono account privilegiati. Se un amministratore locale fa clic su un link dannoso e scarica un malware, la sua workstation potrebbe diventare il “paziente zero” in un attacco catastrofico. Quando gli hacker ottengono privilegi su una macchina, possono avanzare attraverso la rete e persino coprire le proprie tracce modificando i registri degli eventi.
Privilege Manager rimuove automaticamente i diritti di amministratore dagli endpoint gestiti del dominio e non, incluse le credenziali nascoste o hard-coded. Di conseguenza, viene mitigata praticamente qualsiasi vulnerabilità critica. Concentrando il vostro piano di protezione degli endpoint prima sulla rimozione delle credenziali privilegiate, ridurrete la vostra superficie di attacco ed eviterete di sprecare tempo e risorse in attività reattive di rilevamento e rimedio.
PRODUTTIVITÀ TRAMITE IL CONTROLLO DELLE APPLICAZIONI
Semplice per l'IT/Desktop Support. Senza problemi per gli utenti.
La maggior parte delle policy di privilegio minimo fallisce perché la rimozione dei diritti di amministratore influisce negativamente sugli utenti e crea più lavoro per i team di supporto IT.
Privilege Manager utilizza controlli basati su criteri per elevare le applicazioni di cui gli utenti hanno bisogno, senza richiedere credenziali di amministratore o l'intervento del supporto IT. Aggiunge automaticamente le applicazioni attendibili a una whitelist, si affida alle ultime informazioni provenienti da database di minacce come VirusTotal per creare le blacklist e inserisce le applicazioni sconosciute nelle greylist. La sandboxing eleva le applicazioni in modo limitato, in modo che non abbiano accesso ai controlli di sistema o alle configurazioni del sistema operativo. Poiché Privilege Manager eleva le applicazioni e non l'utente, non lascia mai alcuna finestra aperta agli hacker.
DEFINIRE LE POLICY IN BASE AI REQUISITI DI SICUREZZA E DI BUSINESS
I team di sicurezza IT dispongono di un controllo granulare e contestuale:
- Informazioni su chi può eseguire processi che richiedono credenziali amministrative.
- Se i processi possono essere eseguiti su determinati endpoint ma non su altri.
- Se i processi sono consentiti in determinate regioni o in determinati momenti della giornata.
- Se consentire o meno l'esecuzione di processi figli.
Produttività aziendale
- Gli utenti aziendali possono comunque utilizzare applicazioni di audioconferenza e videoconferenza come GoToMeeting e WebEx.
- I lavoratori da remoto possono continuare a installare i driver delle stampanti.
- Gli utenti esperti o gli sviluppatori possono continuare a eseguire applicazioni che si connettono a SQL Studio e a strumenti DevOps ed eseguire script che si connettono a librerie di codice e controlli cloud.
Per informazioni sui prezzi e ulteriori dettagli su Thycotic Privilege Manager, contattateci.
CONTATTACI

















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch