


































Thycotic Privilege Manager: Implementar o Princípio do Privilégio Mínimo através do Controlo de Aplicações
O Privilege Manager da Thycotic fornece segurança avançada para gerir direitos de aplicações com uma combinação de gestão de privilégios, listas brancas de aplicações, reputação de aplicações em tempo real e inteligência de ameaças, tanto para terminais Windows como Mac.
O Privilege Manager utiliza proteção de terminais proativa contra ransomware e ameaças avançadas em evolução, permitindo-lhe aplicar uma política de privilégios mínimos sem afetar a produtividade, através de uma solução de controlo de aplicações fácil de gerir. Poupe tempo e reduza os chamados para o help desk.
IMPLEMENTAÇÃO SIMPLES DE MENOR PRIVILÉGIO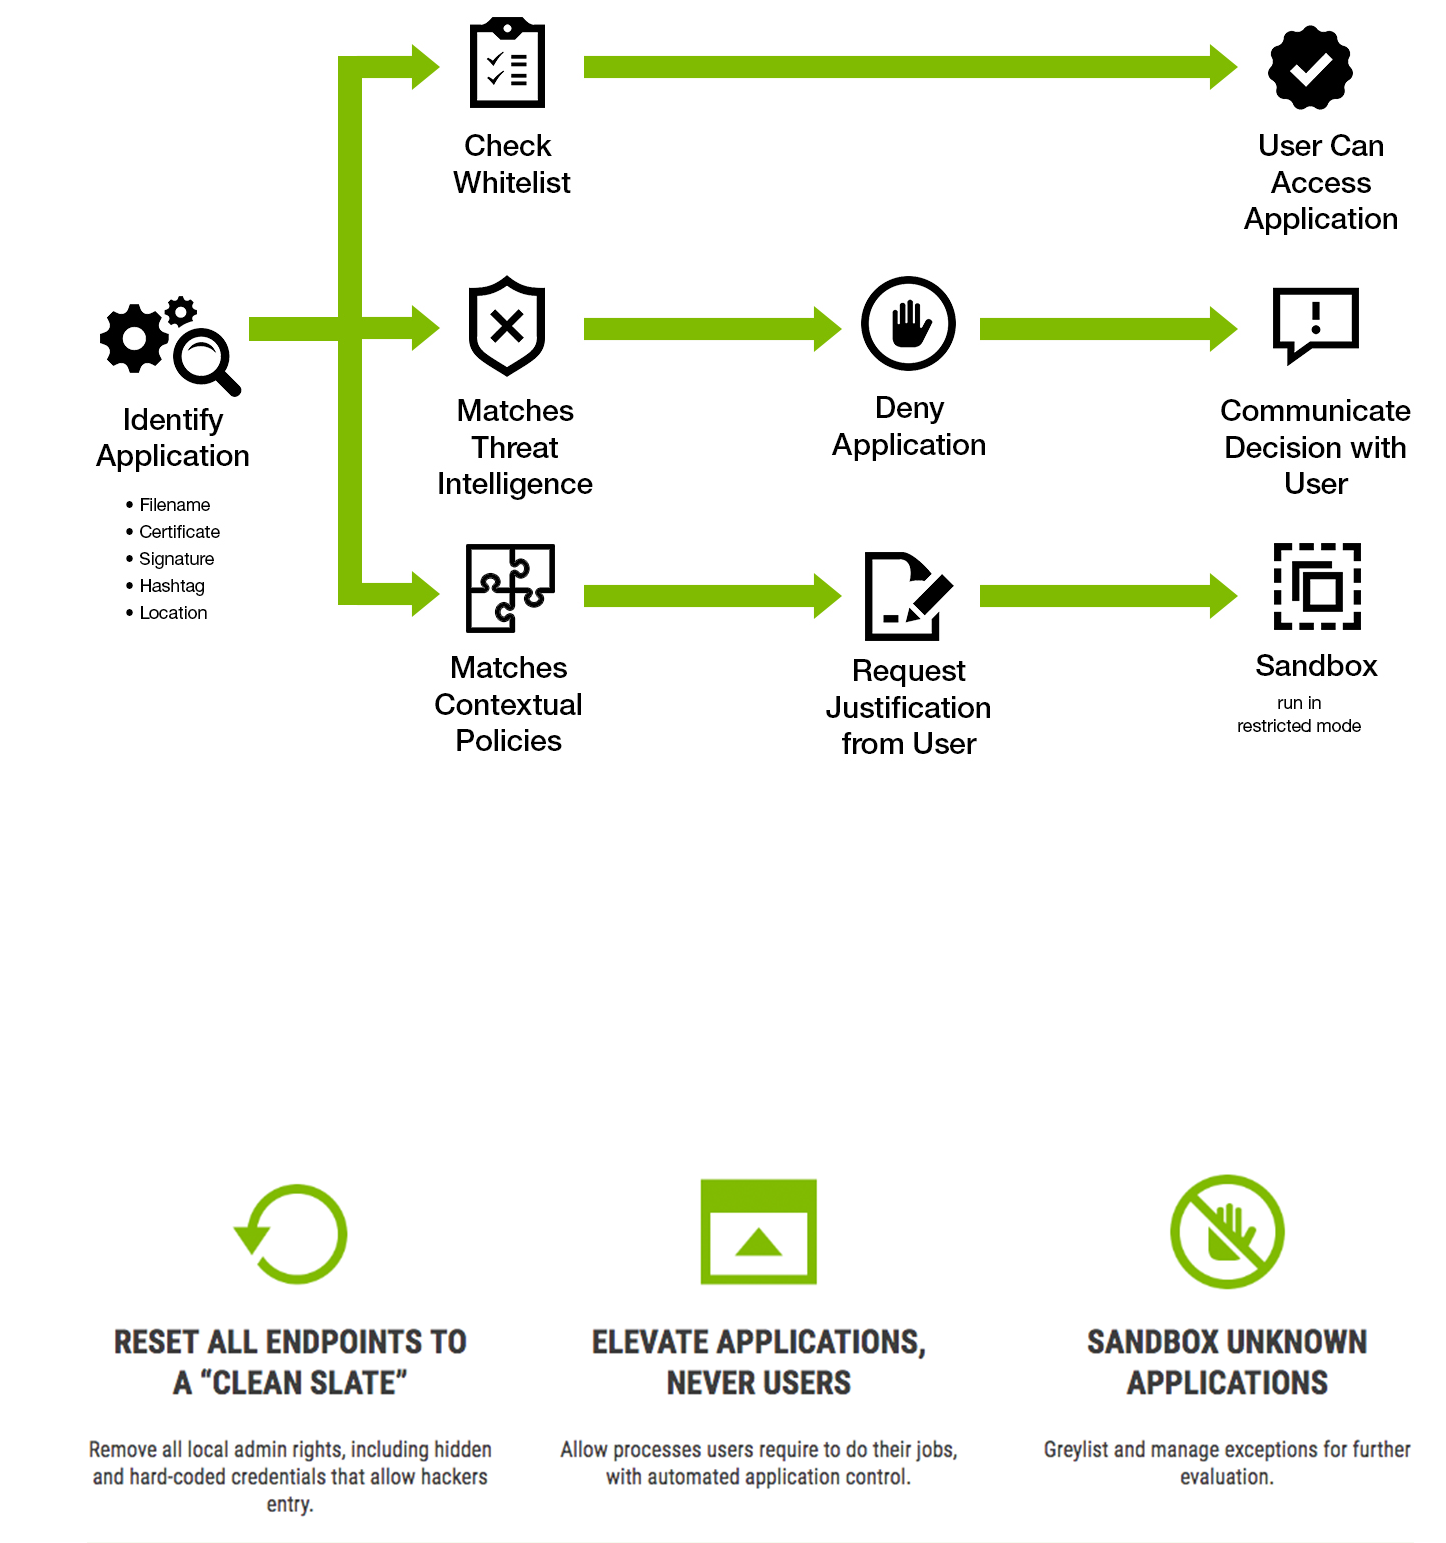
Remover Todas as Credenciais de Administrador dos Pontos Finais de Uma Só Vez.
As contas de administrador local são contas privilegiadas. Se um administrador local clicar num link malicioso e descarregar software malicioso, a sua estação de trabalho poderá tornar-se o “paciente zero” num ataque catastrófico. Quando os piratas informáticos obtêm privilégios numa máquina, conseguem progredir pela sua rede e até apagar os seus rastos ao alterarem os registos de eventos.
O Privilege Manager remove automaticamente os direitos de administrador de terminais geridos do domínio e fora do domínio, incluindo credenciais ocultas ou *hard-coded*. Como resultado, praticamente todas as vulnerabilidades críticas são mitigadas. Ao focar o seu plano de proteção de terminais primeiro na remoção de credenciais privilegiadas, reduzirá a sua superfície de ataque e evitará gastar tempo e recursos em deteção e remediação reativas.
PRODUTIVIDADE ATRAVÉS DO CONTROLO DE APLICAÇÕES
Fácil para TI/Suporte Técnico. Transparente para os Utilizadores.
A maioria das políticas de privilégio mínimo falha porque a remoção de direitos de administrador afeta negativamente os utilizadores e cria mais trabalho para as equipas de suporte de TI.
O Privilege Manager utiliza controlos baseados em políticas para elevar as aplicações de que os utilizadores necessitam, sem exigir credenciais de administrador ou solicitar suporte de TI. Adiciona automaticamente aplicações fiáveis a uma lista branca, baseia-se na inteligência mais recente de bases de dados de ameaças como o VirusTotal para criar listas negras e adiciona aplicações desconhecidas a listas cinzentas. A execução em sandbox eleva as aplicações de forma limitada para que não tenham acesso a controlos do sistema ou configurações do SO. Como o Privilege Manager eleva as aplicações e não o utilizador, nunca deixa uma janela aberta para os piratas informáticos.
DEFINIR POLÍTICAS COM BASE NOS REQUISITOS DE SEGURANÇA E DE NEGÓCIO
As equipas de segurança de TI têm um controlo granular e contextual:
- Sobre quem pode executar processos que requerem credenciais administrativas.
- Se os processos conseguem ser executados em determinados terminais, mas não noutros.
- Se os processos forem permitidos em determinadas regiões ou durante certas horas do dia.
- Se deve permitir a execução de processos filhos.
Produtividade empresarial
- Os utilizadores empresariais ainda podem executar aplicações de conferência, tais como o GoToMeeting e o WebEx.
- Os trabalhadores remotos podem continuar a instalar controladores de impressora.
- Os utilizadores avançados ou programadores podem continuar a executar aplicações que se ligam a ferramentas do SQL Studio e DevOps e a executar scripts que se ligam a bibliotecas de código e controlos de nuvem.
Para obter informações sobre preços e mais detalhes acerca do Thycotic Privilege Manager, por favor, contacte-nos.
ENTRE EM CONTACTO

















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch