


































Thycotic Privilege Manager: Durchsetzung von Least Privilege (Minimalprivilegien) durch Anwendungskontrolle
Thycotics Privilege Manager bietet umfassende Sicherheit zur Verwaltung von Anwendungsrechten durch eine Kombination aus Berechtigungsmanagement, Anwendungs-Whitelisting sowie Echtzeit-Anwendungsreputation und Bedrohungsintelligenz sowohl für Windows- als auch für Mac-Endpunkte.
Privilege Manager nutzt proaktiven Endgeräteschutz gegen Ransomware und sich entwickelnde, fortgeschrittene Bedrohungen, während es Ihnen gleichzeitig ermöglicht, eine Least-Privilege-Richtlinie ohne Beeinträchtigung der Produktivität durch eine einfach zu verwaltende Anwendungskontrolllösung durchzusetzen. Sparen Sie Zeit und reduzieren Sie die Anzahl der Helpdesk-Anrufe.
EINFACHE UMSETZUNG DES PRINZIPS DER MINIMALEN RECHTEVERGABE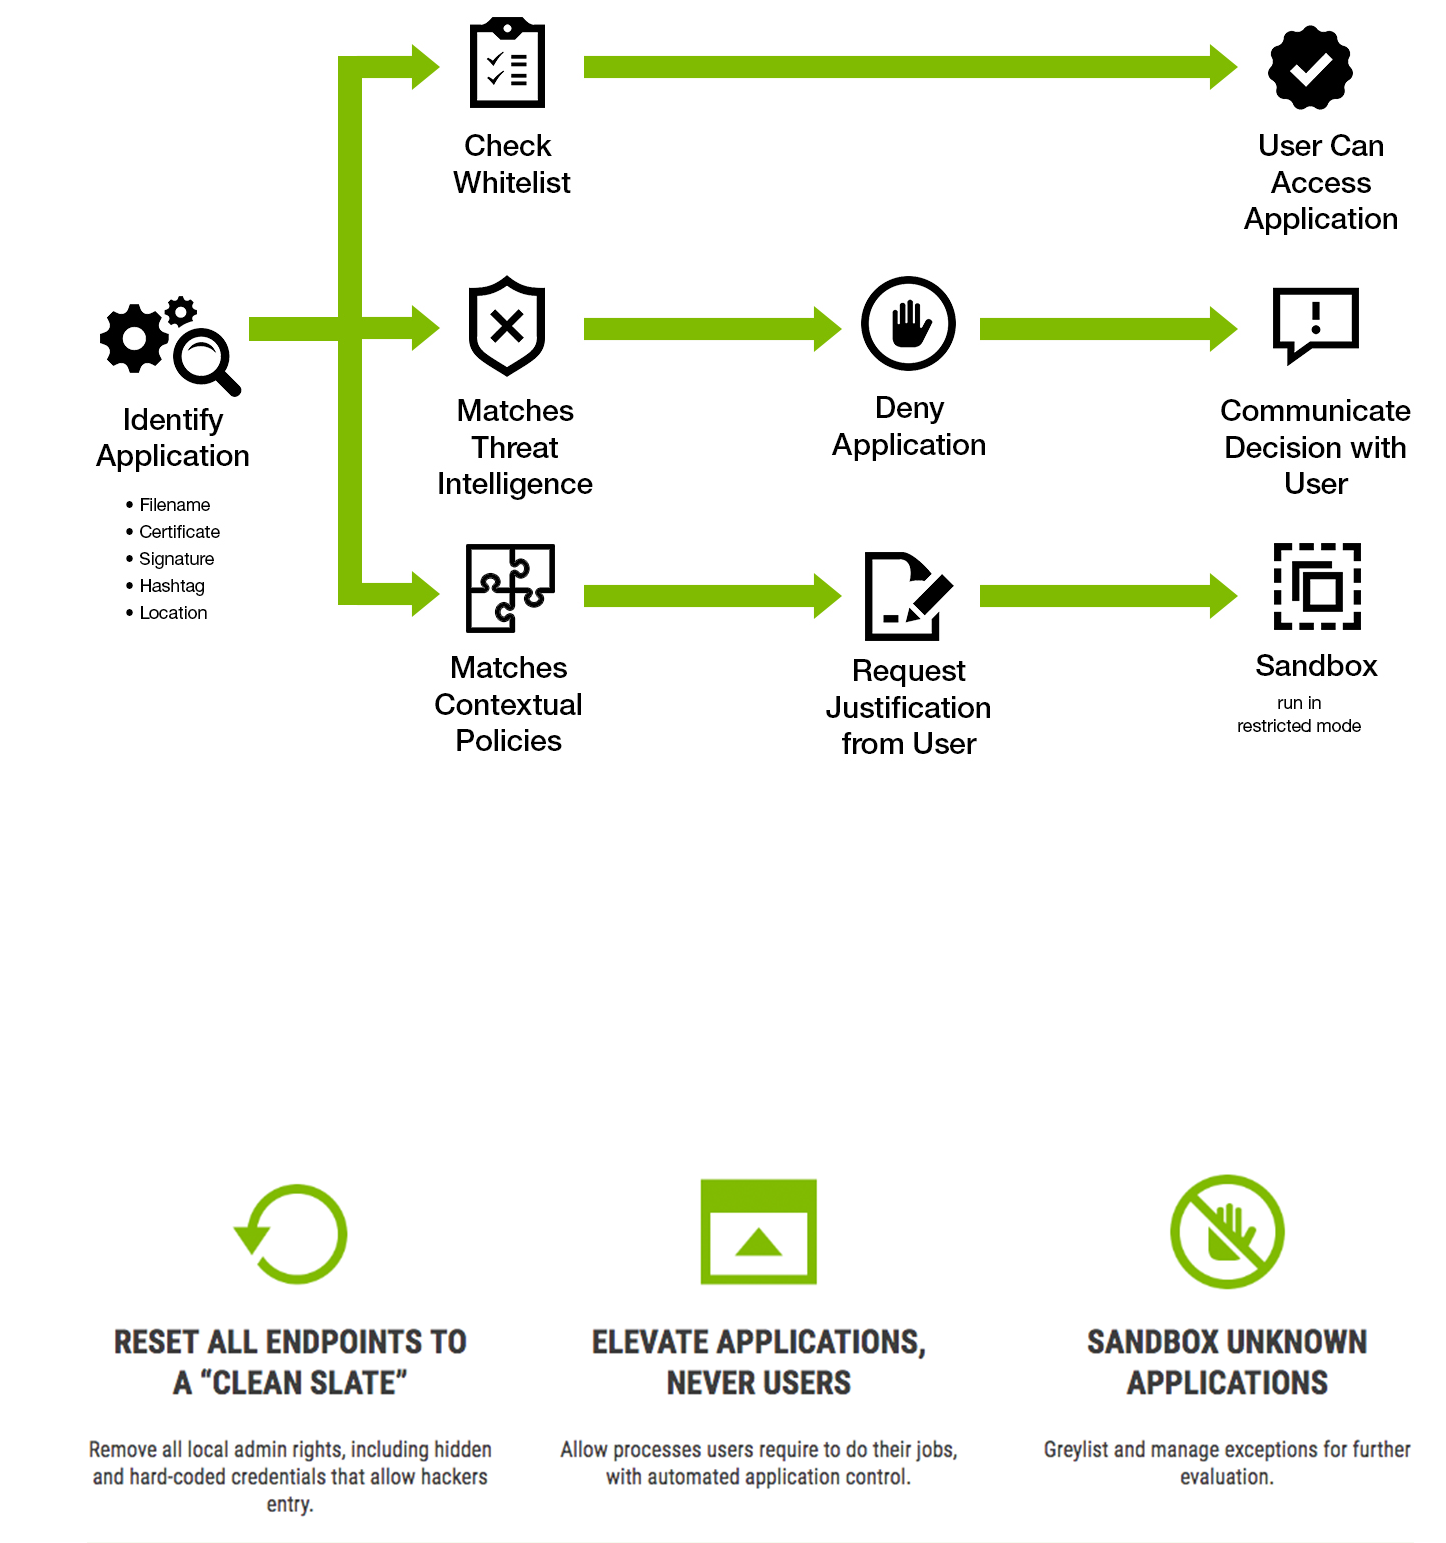
Alle Administrator-Anmeldeinformationen gleichzeitig von Endpunkten entfernen.
Lokale Administratorenkonten sind privilegierte Konten. Wenn ein lokaler Administrator auf einen bösartigen Link klickt und Schadsoftware herunterlädt, könnte seine Workstation bei einem katastrophalen Angriff zu “Patient Null” werden. Wenn Hacker auf einem Computer Privilegien erlangen, können sie sich in Ihrem Netzwerk fortbewegen und sogar ihre Spuren verwischen, indem sie Ereignisprotokolle ändern.
Privilege Manager entfernt automatisch Administratorrechte von verwalteten Endpunkten in und außerhalb von Domänen, einschließlich versteckter oder fest codierter Anmeldeinformationen. Dadurch werden praktisch alle kritischen Schwachstellen entschärft. Wenn Sie Ihren Endpoint-Protection-Plan zuerst auf das Entfernen privilegierter Anmeldeinformationen ausrichten, verringern Sie Ihre Angriffsfläche und vermeiden es, Zeit und Ressourcen für reaktive Erkennung und Behebung aufzuwenden.
PRODUKTIVITÄT DURCH ANWENDUNGSKONTROLLE
Einfach für die IT/den Desktop-Support. Nahtlos für die Benutzer.
Die meisten Richtlinien der geringsten Rechte scheitern, weil das Entziehen von Admin-Rechten negative Auswirkungen auf die Benutzer hat und mehr Arbeit für die IT-Supportteams erzeugt.
Privilege Manager nutzt richtlinienbasierte Steuerelemente, um Anwendungen, die Benutzer benötigen, zu autorisieren, ohne Administratorrechte zu erfordern oder IT-Support anzufordern. Es fügt vertrauenswürdige Anwendungen automatisch einer Whitelist hinzu, greift auf die neuesten Informationen aus Bedrohungsdatenbanken wie VirusTotal zurück, um Blacklists zu erstellen, und fügt unbekannte Anwendungen zu Greylists hinzu. Sandboxing führt Anwendungen in einem eingeschränkten Rahmen aus, sodass sie keinen Zugriff auf Systemsteuerungen oder Betriebssystemkonfigurationen haben. Da Privilege Manager Anwendungen und nicht den Benutzer privilegiert, bietet es Hackern niemals Einlass.
RICHTLINIEN AUF DER GRUNDLAGE VON SICHERHEITS- UND GESCHÄFTSANFORDERUNGEN FESTLEGEN
IT-Sicherheitsteams verfügen über eine granulare, kontextbezogene Steuerung:
- Wer Prozesse ausführen darf, die Administratorberechtigungen erfordern.
- Wenn Prozesse auf bestimmten Endpunkten ausgeführt werden können, auf anderen jedoch nicht.
- Wenn Prozesse in bestimmten Regionen oder zu bestimmten Tageszeiten erlaubt sind.
- Ob Kindprozesse ausgeführt werden dürfen.
Unternehmensproduktivität
- Geschäftsanwender können weiterhin Konferenzanwendungen wie GoToMeeting und WebEx ausführen.
- Mitarbeiter im Homeoffice können weiterhin DruckerTreiber installieren.
- Power-User oder Entwickler können weiterhin Anwendungen ausführen, die eine Verbindung zu SQL Studio und DevOps-Tools herstellen, sowie Skripte ausführen, die eine Verbindung zu Code-Bibliotheken und Cloud-Steuerelementen herstellen.
Für Preise und weitere Informationen zu Thycotic Privilege Manager kontaktieren Sie uns bitte.
KONTAKT AUFNEHMEN

















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch