


































Thycotic Privilege Manager: Implementar el principio de privilegios mínimos a través del control de aplicaciones
El Privilege Manager de Thycotic proporciona seguridad avanzada para administrar los derechos de las aplicaciones con una combinación de administración de privilegios, listas blancas de aplicaciones, reputación de aplicaciones en tiempo real e inteligencia sobre amenazas para terminales Windows y Mac.
Privilege Manager utiliza protección proactiva de endpoints contra el ransomware y amenazas avanzadas en evolución, al tiempo que le permite aplicar una política de privilegios mínimos sin afectar a la productividad, a través de una solución de control de aplicaciones fácil de administrar. Ahorre tiempo y reduzca las llamadas al servicio de asistencia técnica.
IMPLEMENTACIÓN SIMPLE DEL PRINCIPIO DE MÍNIMO PRIVILEGIO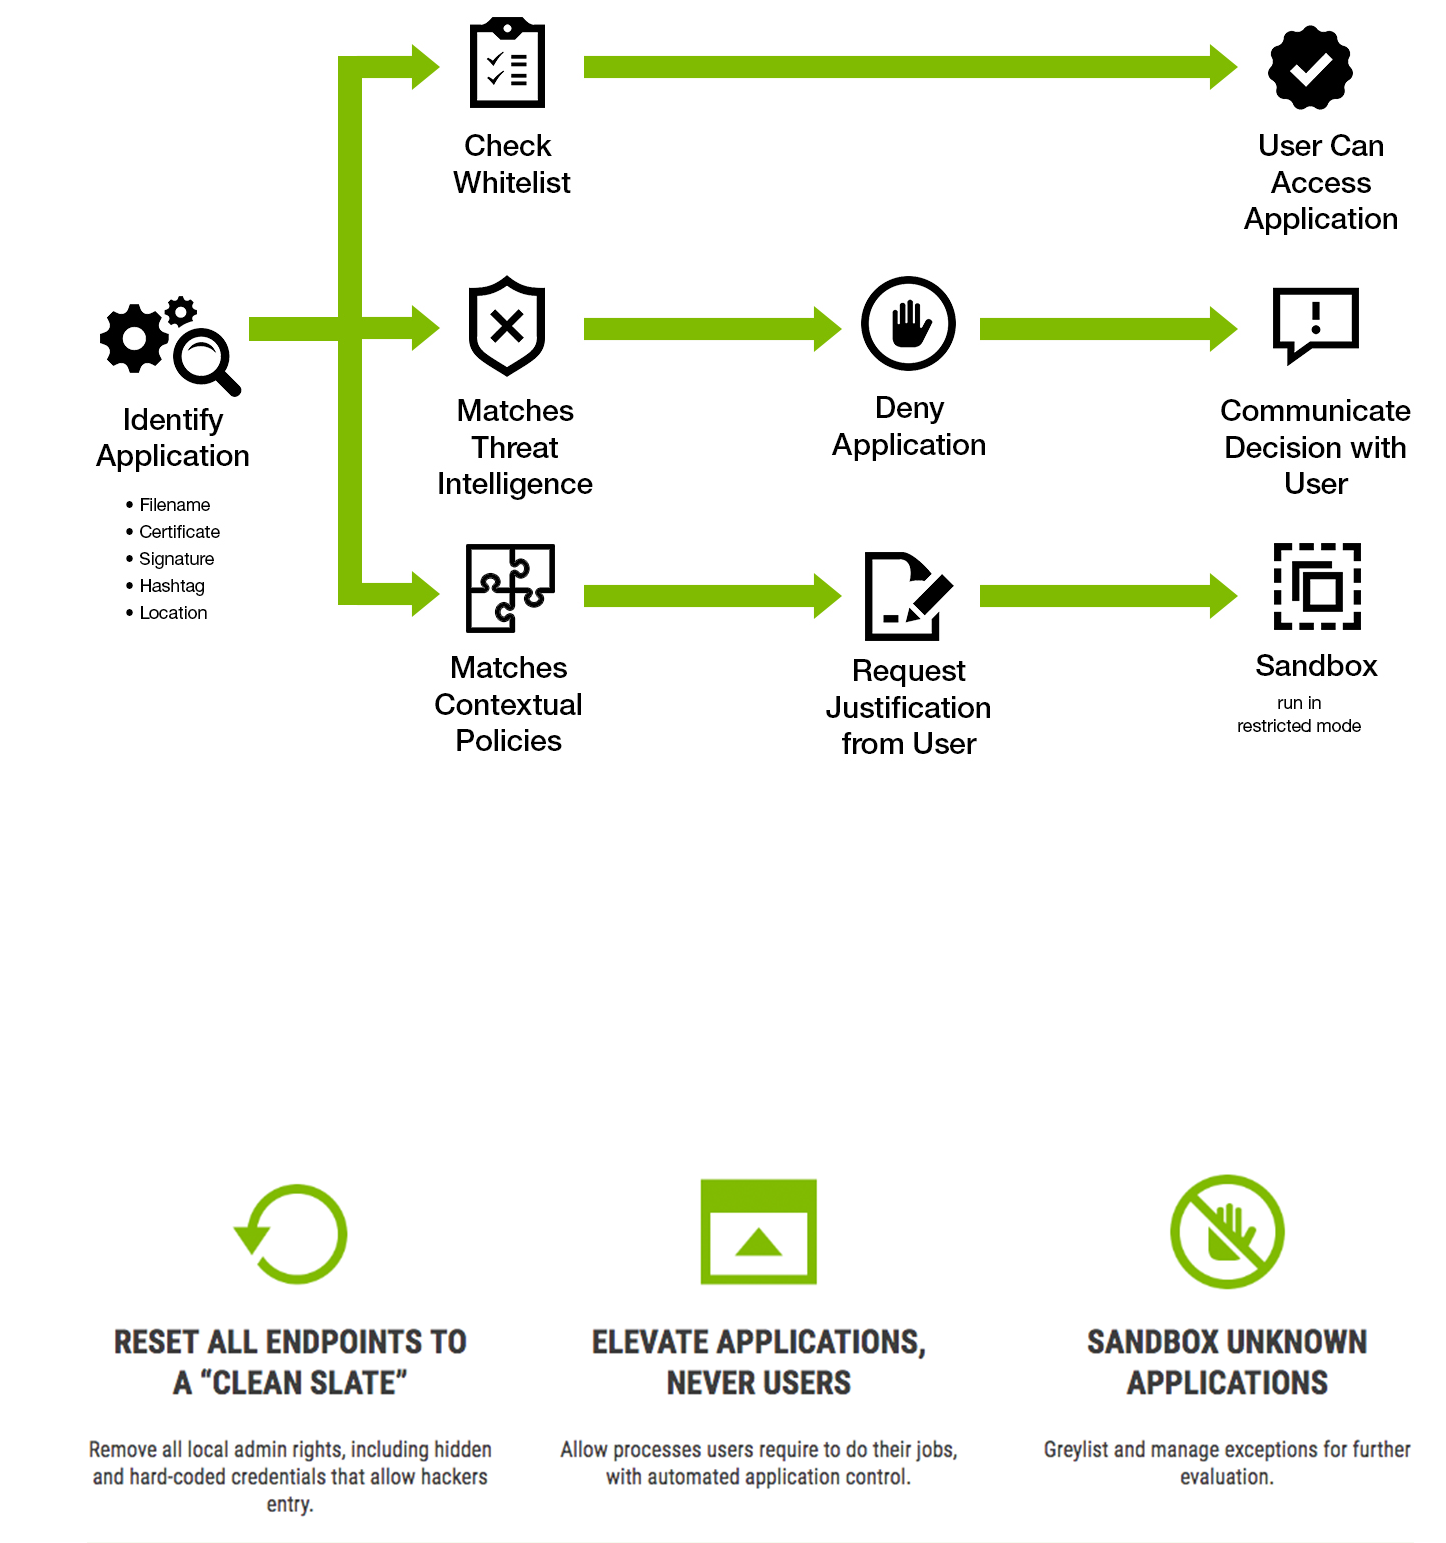
Eliminar todas las credenciales de administrador de los endpoints de una vez.
Las cuentas de administrador local son cuentas con privilegios. Si un administrador local hace clic en un enlace malicioso y descarga malware, su estación de trabajo podría convertirse en el “paciente cero” de un ataque catastrófico. Cuando los piratas informáticos obtienen privilegios en una máquina, pueden avanzar por su red e incluso borrar sus huellas cambiando los registros de eventos.
Privilege Manager elimina automáticamente los derechos de administrador de los endpoints gestionados, tanto del dominio como ajenos a este, incluidas las credenciales ocultas o codificadas de forma rígida. Como resultado, prácticamente todas las vulnerabilidades críticas se mitigan. Al centrar su plan de protección de endpoints primero en la eliminación de credenciales con privilegios, reducirá su superficie de ataque y evitará gastar tiempo y recursos en la detección y remediación reactivas.
PRODUCTIVIDAD MEDIANTE EL CONTROL DE APLICACIONES
Fácil para TI/Soporte de Escritorio. Transparente para los Usuarios.
La mayoría de las políticas de mínimo privilegio fracasan porque eliminar los derechos de administrador afecta negativamente a los usuarios y genera más trabajo para los equipos de soporte de TI.
Privilege Manager utiliza controles basados en políticas para elevar las aplicaciones que los usuarios necesitan, sin requerir credenciales de administrador ni solicitar soporte de TI. Agrega automáticamente aplicaciones confiables a una lista blanca, se basa en la inteligencia más reciente de bases de datos de amenazas como VirusTotal para crear listas negras y añade aplicaciones desconocidas a listas grises. El aislamiento en espacio aislado (sandboxing) eleva las aplicaciones de manera limitada para que no tengan acceso a los controles del sistema ni a las configuraciones del sistema operativo. Debido a que Privilege Manager eleva las aplicaciones y no al usuario, nunca deja una ventana abierta para los hackers.
ESTABLECER POLÍTICAS BASADAS EN REQUISITOS DE SEGURIDAD Y DE NEGOCIO
Los equipos de seguridad de TI tienen un control granular y contextual:
- Sobre quién puede ejecutar procesos que requieren credenciales administrativas.
- Si los procesos pueden ejecutarse en ciertos puntos finales pero no en otros.
- Si se permiten procesos en ciertas regiones o durante ciertas horas del día.
- Si se debe permitir la ejecución de procesos secundarios.
Productividad empresarial
- Los usuarios empresariales aún pueden ejecutar aplicaciones de videoconferencia como GoToMeeting y WebEx.
- Los trabajadores remotos pueden seguir instalando controladores de impresora.
- Los usuarios avanzados o desarrolladores pueden seguir ejecutando aplicaciones que se conectan a SQL Studio y herramientas de DevOps y ejecutar scripts que se conectan a bibliotecas de código y controles en la nube.
Para obtener precios y más información sobre Thycotic Privilege Manager, póngase en contacto con nosotros.
PONTE EN CONTACTO

















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch