



































Blogue
Reconnaissance faciale. Numérisation des empreintes digitales. Qu'en est-il de la vie privée ?
Blogue par Andy | Publié le vendredi 27 janvier 2017
Si Mission Impossible, Mission Impossible 2, Mission Impossible 3, Mission Impossible : Protocole Fantôme, Mission impossible : Rogue Nation et Mission Impossible : Fallout nous ont appris une chose, c'est que la sécurité, l'identité et l'authentification constituent un paysage de plus en plus complexe et impliqué.
Du moins, c'est ce que j'en ai retenu. Je ne suis pas très cascade à moto.
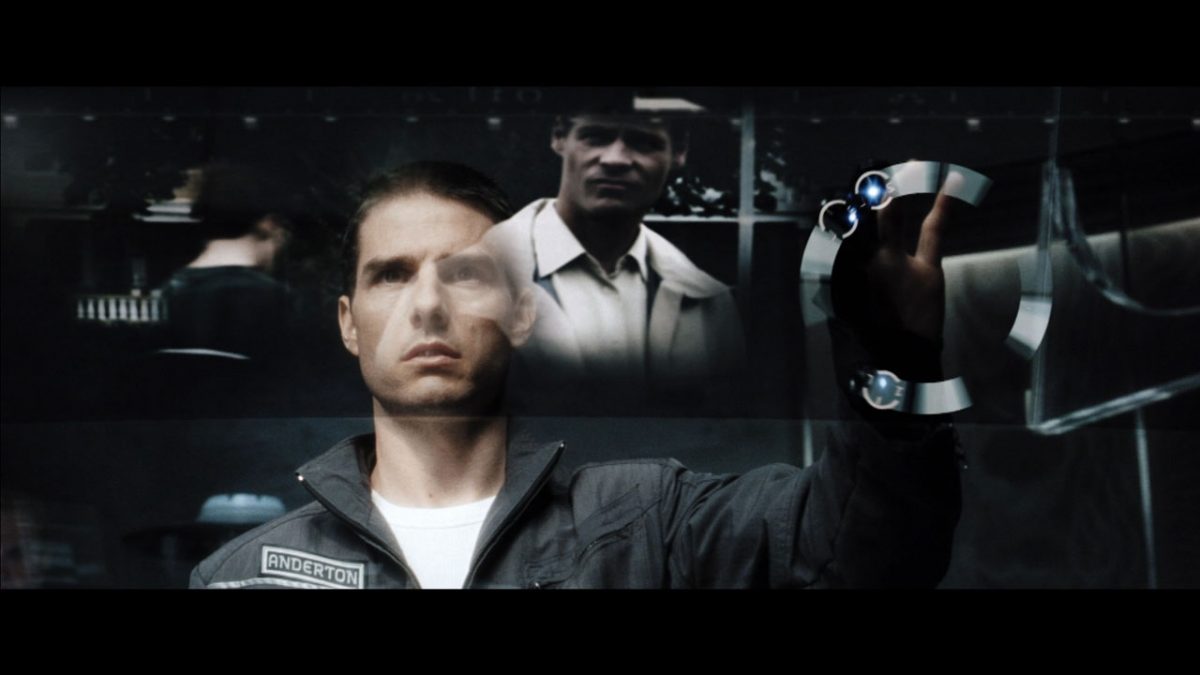
Tom Cruise semble également avoir un certain goût pour la théorie et la pratique de la sécurité. Une autre incursion notable dans ce domaine s'est faite sous les traits d'un autre genre d'agent, incarnant le capitaine de Précrime John Anderton dans le film de Steven Spielberg sorti en 2002 Minority Report. Le film prédisait un monde dystopique dans lequel les crimes pouvaient être prédits par des ‘ précogs ’, des êtres dotés du ‘ don ’ de voir l'avenir et ces crimes étant empêchés avant qu'ils ne se produisent. Il prévoyait également un monde où les populations sont constamment suivies et identifiées par des agences gouvernementales et des entreprises privées grâce à la reconnaissance biométrique. Ah, et le contrôle des ordinateurs par la voix et les gestes. Sur fond de musique classique.
Tout cela semble très familier, n'est-ce pas ? Bon, peut-être pas Minority Report’les Precogs, qui explore les différences entre le libre arbitre et le destin, ainsi que l'éthique impliquée dans la tentative de contrôler l'un ou l'autre. Il faut dire que les progrès de l'IA et de l'apprentissage automatique tentent de créer des algorithmes qui prédiront l'avenir sur la base des mégadonnées et des calculs de probabilité.
Cependant, l'identification biométrique est désormais monnaie courante. Les smartphones utilisent les empreintes digitales et la reconnaissance faciale pour l'authentification des utilisateurs, et les applications de sécurité vont désormais du simple contrôle d'accès et du suivi des présences au secteur bancaire, à l'application de la loi et à la sécurité des frontières.
Tout cela est un peu effrayant, non ? Associez la technologie capable de reconnaître les gens partout où ils vont grâce à divers paramètres à un logiciel qui consigne des données historiques clés les concernant pour essayer d'influencer leur comportement futur, et nous en sommes pratiquement au point d'entrer dans un magasin et d'avoir des publicités sur mesure diffusées directement vers nous tandis que des caméras scannent nos visages. Le marketing ciblé se produit déjà dès que vous êtes en ligne et connecté ou que vos cookies sont activés.
Et c'est potentiellement d'autant plus intrusif en ce qui concerne la reconnaissance faciale, car, comme le souligne Jennifer Lynch, avocate au sein du groupe de défense des droits à la vie privée Electronic Frontier Foundation, déclaré dans une interview accordée à Bloomberg: “ Les données de reconnaissance faciale peuvent être collectées à l'insu d'une personne. Il est très rare qu'une empreinte digitale soit collectée à votre insu. ”
Nager à contre-courant
Existe-t-il donc un moyen de stopper la progression inexorable des données biométriques et de leur application dans toute notre vie ? Eh bien, oui, il y a une résistance qui se manifeste par des préoccupations en matière de protection de la vie privée et par la réglementation qui en découle. Il s'avère que les gens n'aiment pas l'idée d'être suivis partout où ils vont (malgré des recherches montrant que la plupart des consommateurs font confiance aux grandes entreprises en ligne qui détiennent leurs données), et le droit à la vie privée a été intégré dans divers règlements qui régissent la manière dont les données sont collectées, stockées et utilisées. Le plus notable de ces derniers, ces dernières années, est bien sûr le Règlement général sur la protection des données, ou RGPD, qui est entré en vigueur le 25 mai 2018. Vous vous souvenez de cette frénésie folle d'e-mails provenant de tout un chacun vous demandant si vous souhaitiez continuer à recevoir leurs messages alors que vous n'aviez aucun souvenir d'avoir demandé à être ajouté à la liste de diffusion au départ ? Ça.
Le RGPD se résume à un ensemble de directives concernant la collecte et le stockage des données personnelles. Par conséquent, toute organisation qui contrôle de telles données doit mettre en place des mesures appropriées (à la fois opérationnelles et techniques) pour se conformer aux réglementations définies. En tant que collecteur de ces informations, vous devez obtenir l'autorisation et justifier le stockage et l'utilisation continus des données personnelles. Cela inclut le nom, l'âge, la localisation et toute autre donnée susceptible d'être utilisée pour vous identifier. Cela inclut, bien entendu, les données biométriques.
La bonne nouvelle est que le RGPD et d'autres législations de ce type ont introduit des techniques d'application beaucoup plus strictes qu'auparavant. Les entreprises risquent des amendes potentiellement très lourdes, ce qui signifie que l'incitation à respecter les règles est forte. Quelles que soient les bonnes intentions, les données seront toujours la cible d'attaques, et les attaquants trouveront des moyens de briser les défenses. Se pose alors la question de savoir quelles données sont stockées et ce qui se passe si elles tombent entre de mauvaises mains.
Dans ta face
L'une des principales préoccupations des consommateurs concernant la reconnaissance faciale et les empreintes digitales comme méthodes d'authentification est le fait que les données doivent être stockées pour fonctionner, et que par conséquent ces données biométriques pourraient être diffusées intentionnellement ou par des moyens malveillants. Cela met mal à l'aise de nombreuses personnes, qui supposent que leurs empreintes digitales ou les images de leur visage risquent potentiellement d'être diffusées.
Mais cette inquiétude est-elle justifiée ? Comment les données biométriques sont-elles stockées et utilisées, et leur perte constituerait-elle un problème de sécurité grave ?
Gros geeks
Les lecteurs d'empreintes digitales, les scanners d'iris et de rétine ainsi que la reconnaissance faciale semblent tous très différents quant au type d'information qu'ils stockent, mais ils sont en réalité très similaires dans les processus et les mécanismes qu'ils emploient pour collecter, stocker et utiliser les données. Lorsque vous ‘ enregistrez ’ votre empreinte digitale ou votre visage sur un appareil, celui-ci numérise bien les données graphiques. Mais les ordinateurs sont les geeks par excellence. Ils se fichent de l'apparence des choses. Ils aiment les chiffres. Le zéro et le un comptent parmi leurs favoris.
Ainsi, pour exploiter les données biométriques essentiellement comme un dispositif mathématique, les scans de votre visage ou de votre empreinte digitale sont convertis en un ensemble de ‘ nœuds ’ – des mesures d'emplacement et de distance qui, combinées, constituent un ensemble de données algorithmiques unique pouvant servir à vous identifier de manière univoque. Une fois qu'un appareil dispose de ces données, il possède tout ce dont il a besoin et devrait alors éliminer les scans ‘ originaux ’. En ce qui concerne les dispositifs de reconnaissance faciale utilisés pour l'authentification, les scans sont de toute façon réalisés en 3D et fonctionnent dans de très faibles conditions d'éclairage, si bien que dans de nombreux cas, il serait inutile de conserver les ‘ scans ’ originaux. L'autre point essentiel est que les données stockées ne peuvent pas être utilisées pour recréer les images d'origine.
Cela signifie qu'en fin de compte, vos données biométriques ne sont qu'un ensemble de coordonnées et de chiffres dans le format défini par l'appareil en question et utile à celui-ci. C'est moins utile que le reste des données qui pourraient être conservées à votre sujet, de sorte que les inquiétudes concernant la vie privée en matière de biométrie ne sont généralement pas plus grandes que pour tout autre type de données.
Tant que les entreprises suivent les directives et mettent en place des mesures de protection appropriées pour sécuriser l'accès aux données, les chiffrent partout où c'est possible et ne stockent que les données dont elles ont réellement besoin pour fournir leurs services aux clients, les préoccupations en matière de confidentialité des données peuvent être largement apaisées et nous pouvons tous dormir un peu plus tranquille. Si, en tant qu'organisation, vous avez des questions sur la manière d'y parvenir, faites-le-nous savoir. Nous nous y connaissons un peu en la matière.
Mesures extrêmes avec reconnaissance faciale
Bien sûr, il faut bien le dire, en matière d'accès par reconnaissance faciale, on ne peut pas se défendre contre le vieux Tom dans le rôle d'Ethan Hunt et ses déguisements parfaits...















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch