



































Detetção e Resolução Avançada de Ameaças
A Resposta a Incidentes reduz o tempo de permanência do *malware* e a necessidade de reescrever a imagem dos terminais infetados
O Malwarebytes Incident Response foi concebido para se integrar perfeitamente em pilhas de segurança existentes. Se os seus endpoints exigem proteção abrangente contra ameaças avançadas, recomendamos Malwarebytes Endpoint Detection & Response ou Malwarebytes Endpoint Protection.
Análise GRATUITA relatório sobre o seu antivírus
Solicitar um relatório de ameaçasExperimente grátis com apoio especializado
Pedir um teste gratuitoConsulta de segurança GRATUITA com um engenheiro
Consultar um especialistaDe acordo com uma investigação conduzida pelo Ponemon Institute, as violações de dados maliciosas ou criminosas demoram uma média de 229 dias a ser identificadas e 82 dias a ser contidas. O tempo necessário para remediar estes incidentes é substancial, demorando frequentemente horas apenas para reinstalar o sistema operativo num único ponto final. Um longo tempo de permanência e a reinstalação morosa parecem inevitáveis para uma equipa de TI experiente. O Malwarebytes Incident Response altera o status quo.
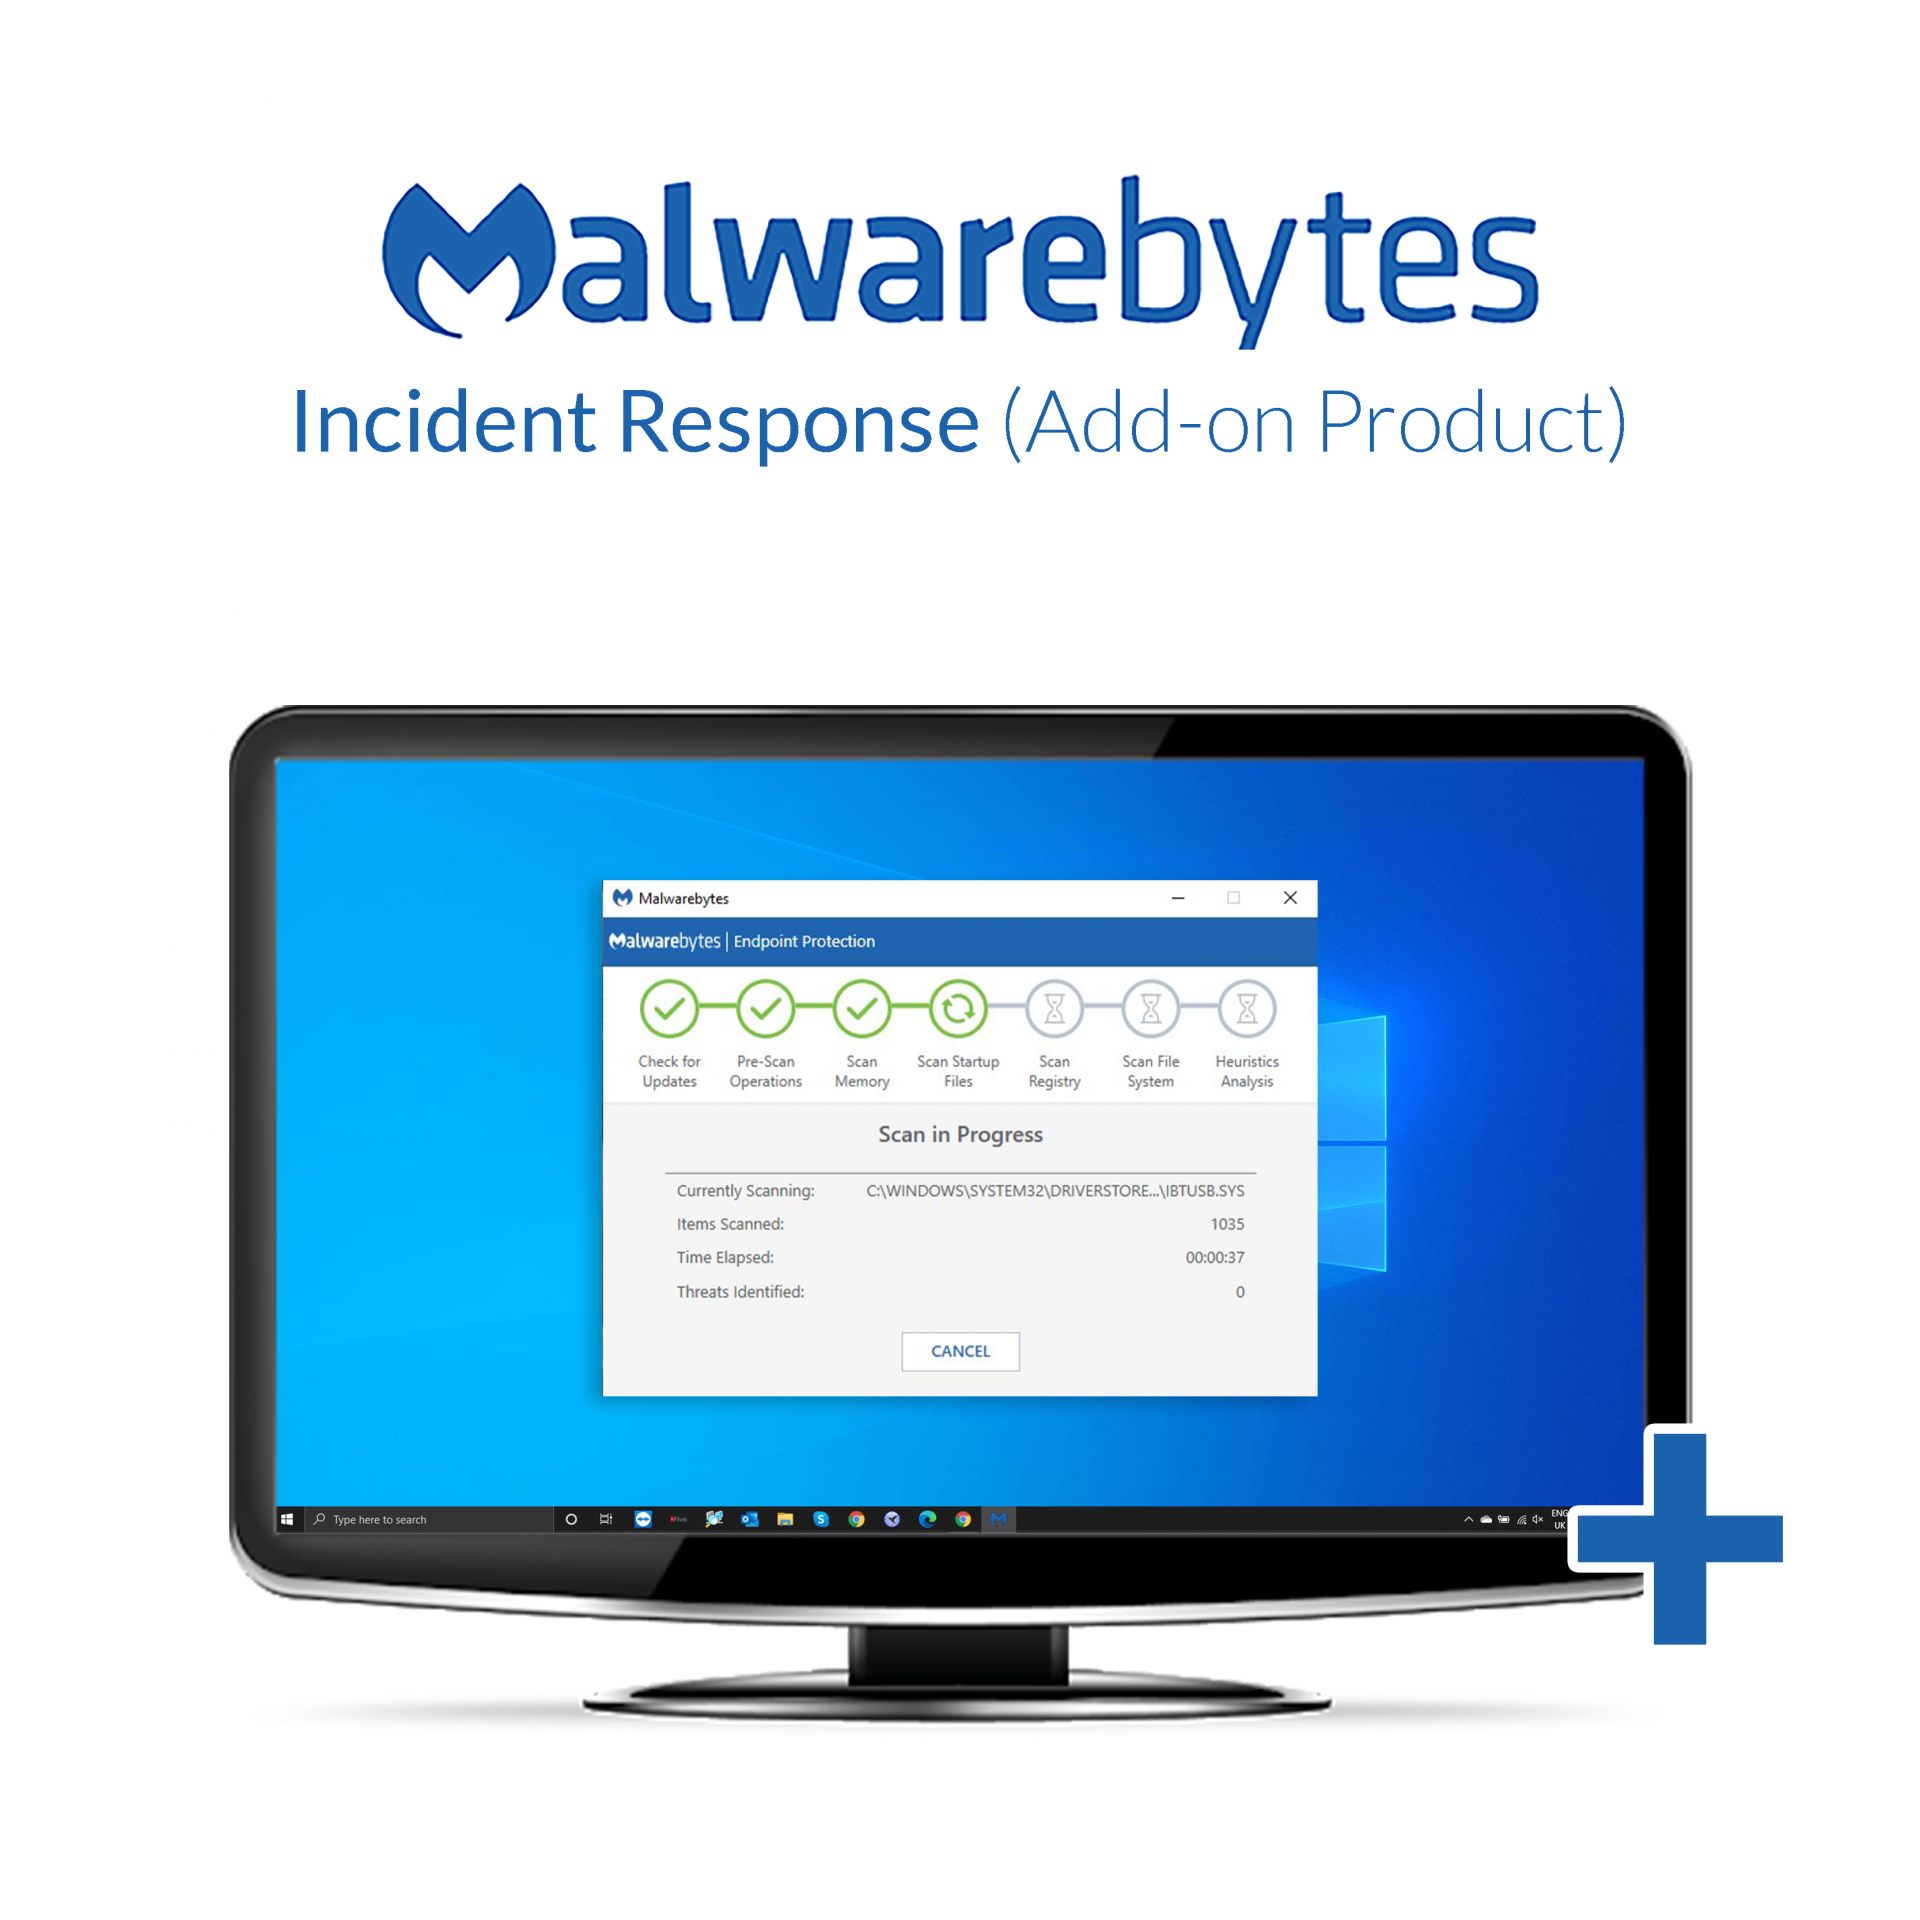
O Malwarebytes Incident Response é uma ferramenta de deteção e remediação de ameaças criada numa plataforma de gestão baseada na nuvem e altamente escalável. Examina os terminais em rede em busca de ameaças avançadas, incluindo malware, PUP e adware, e remove-as por completo.
Deteção de ameaças melhorada
O Malwarebytes Incident Response melhora a sua deteção de ameaças e o tempo necessário para responder a um ataque, com os benefícios adicionais da escalabilidade, flexibilidade e automatização.
Motor de resposta a incidentes
Análise de ameaças rápida e extremamente eficaz com capacidades de análise a pedido, agendada e automatizada.
Cronologista Forense
Reúne rapidamente detalhes de eventos e registos de mais de 20 repositórios de registos do Windows e apresenta-os numa vista cronológica, permitindo às equipas de segurança descobrir o que, quando e como um endpoint foi comprometido, e para onde mais o ataque se pode ter propagado.
Remediação de Incidentes de Segurança
Ferramenta leve e sem agente para implementar na procura de malware e ameaças em terminais em rede com Indicadores de Compromisso (IOCs) utilizando a framework de partilha de ameaças OpenIOC. Pode ser integrada com ferramentas de terceiros existentes.
Remediação do Motor de Hiperligação
Tecnologia sem assinatura que identifica e remove minuciosamente todos os artefactos de ameaça associados à carga útil da ameaça primária.
Múltiplos modos de digitalização
Os modos de análise Hyper, Threat e Custom oferecem análises configuráveis e silenciosas que não interrompem os utilizadores finais.
Para mais informações sobre o Malwarebytes Incident Response, por favor, contacte-nos.
Entre em contacto
















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch