

Monitoraggio e ricerca delle minacce 24×7 da parte di analisti di sicurezza di alto livello
Servizi di rilevamento e rimozione delle minacce potenti e convenienti, progettati specificamente per i team IT con limitate risorse
Monitoraggio 24×7 della sicurezza e ricerca delle minacce da parte di analisti di livello superiore di Malwarebytes
Ottimizzate la resilienza informatica della vostra azienda utilizzando il servizio Malwarebytes Managed Detection & Response (MDR), con servizi esperti che accelerano la rilevazione delle minacce e svolgono la risposta agli incidenti con precisione. Malwarebytes MDR offre opzioni di risposta alle minacce flessibili che si adattano alle esigenze sia della vostra azienda che del vostro ambiente di sicurezza, garantendo la massima visibilità e il controllo sui vostri endpoint. Grazie alle opzioni di risposta alle minacce flessibili, il Team Malwarebytes MDR può attivamente risolvere le minacce non appena vengono rilevate oppure fornire indicazioni altamente pratiche per il vostro team affinché possa intraprendere autonomamente le proprie azioni correttive. È una scelta vostra.
Benefici per la sicurezza
- Risposta alle minacce con alta precisione
- Tempo medio più breve per la risoluzione dei problemi (MTTR)
- Ridurre il tempo di permanenza delle minacce critiche
Benefici per le imprese
- Risparmio sui costi grazie a minori interruzioni aziendali
- Aumentare la conformità alle normative di sicurezza emergenti
- Pace di mente grazie al monitoraggio della sicurezza 24×7
Vantaggi per il team
- Ridurre la stanchezza causata dalle avvisaglie
- Rimuovere le limitazioni relative alle competenze e alla larghezza di banda
- Reagire in modo più efficiente alle minacce critiche
Opzioni flessibili per la risposta alle minacce
Il Team Malwarebytes MDR monitorerà le alert relative ai tuoi endpoint 24x7x365. Il servizio MDR ti consente di decidere come applicare la risposta ai tuoi endpoint tramite una delle seguenti opzioni:
Opzione 1
Il Team MDR provvederà a risolvere il problema per vostro conto, informando il vostro team di tutte le azioni intraprese sui vostri endpoint.
Opzione 2
Il Team MDR fornirà indicazioni sulle azioni consigliate che il vostro team può adottare per risolvere efficacemente la minaccia.

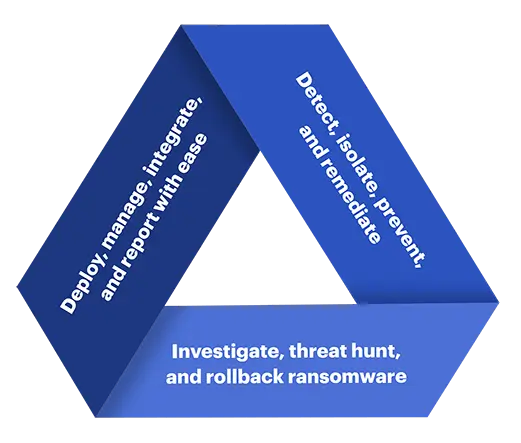
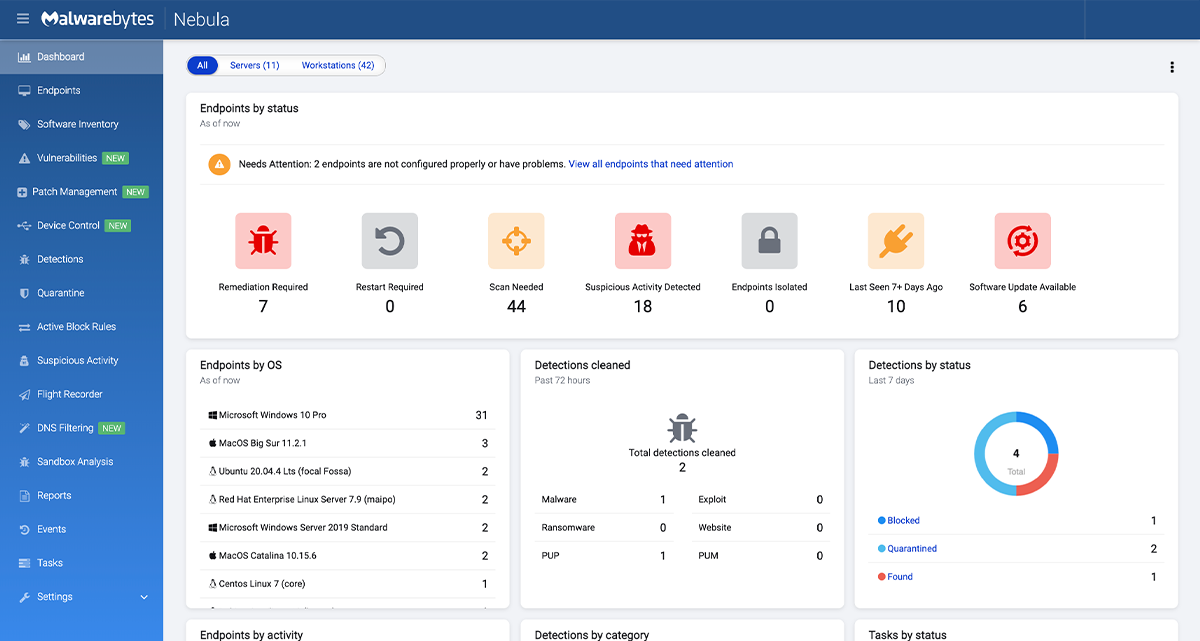
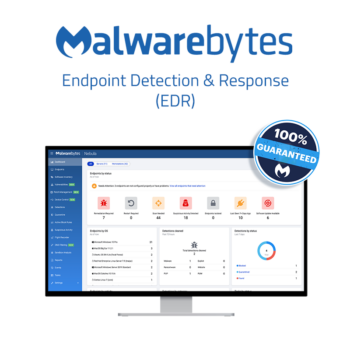
Sfruttando la piattaforma Malwarebytes EDR
EDR fornisce L’unico nel settore Ritorno del ransomware in 72 ore, che consente di recuperare completamente gli attacchi ransomware in pochi minuti.
Malwarebytes EDR offre una rilevazione, un isolamento e una rimozione delle minacce potenti ed efficaci. Oltre alla tecnologia brevettata per la rilevazione dei ransomware di Malwarebytes, include sette livelli di protezione, isolamento multimodale e pulizia automatica dei malware.
Incrementare le risorse limitate dell'equipaggio
La mancanza di banda larga e di competenze può limitare la capacità del tuo team di monitorare efficacemente le minacce e reagire alle loro segnalazioni. Gli Analysti Malwarebytes MDR colmano queste lacune 24×7 e diventano un'estensione del tuo team.
Liberate il vostro team dall’affaticamento dovuto all’allerta
Gli attacchi informatici incessanti costantemente infollano le organizzazioni con avvisi di minaccia. Ciò può consumare così tanto tempo dei team. Malwarebytes MDR monitora e triaggia le minacce per conto vostro, liberando il vostro team.
Ridurre il tempo di permanenza delle minacce nascoste
I tempi di latenza prolungati comportano un maggiore rischio di infezione. Malwarebytes MDR individua le minacce nascoste sulla base di attività sospette e precedenti rilevamenti di attività sospetta, riducendo i tempi di latenza e l’impatto potenziale delle minacce nascoste.
Malwarebytes Managed Detection & Response (MDR)
Perché Malwarebytes Endpoint Detection & Response?
Per ulteriori informazioni sul servizio Malwarebytes Managed Detection & Response, contattateci.
Mettiti in contatto

 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch