ThreatDown Elite

Protezione superiore in un'unica soluzione facile da gestire:

  • Gestione degli incidenti
  • AV di nuova generazione
  • Controllo dispositivi
  • Blocca le applicazioni indesiderate
  • Valutazione delle vulnerabilità
  • Ripristino da ransomware
  • Rilevamento e risposta sugli endpoint
  • Gestione delle patch
  • Threat Hunting gestito
  • Managed Detection & Response

Per favore Contattaci per un preventivo competitivo o per organizzare una demo.

LA TECNOLOGIA #1. APPREZZATA DAGLI ESPERTI.

Immagine del banner dei premi Threatdown

Informazioni sul prodotto

ThreatDown Elite Bundle

Progettato specificamente per organizzazioni con risorse limitate, ThreatDown Elite delivers comprehensive protection in a single solution that offers unparalleled ease of use at a price that makes sense. 

The ThreatDown Elite Bundle includes:

Managed Detection and Response

24x7x365 monitoring by ThreatDown experts, who analyse, respond to, and remediate threats on your behalf (even those that escape technological detection) 

31-day lookbacks

31-day lookbacks by ThreatDowns team of experts, who search for Indicators of Compromise to stop attacks and refine detections and alerts going forward 

Endpoint Protection & Response

Soluzione pluripremiata che offre rilevamento e risposta attivi continui, monitoraggio delle attività sospette, sandbox cloud integrata, isolamento degli endpoint, ripristino da ransomware, mappatura MITRE ATT&CK e Active Response Shell 

Threat Hunting gestito

La ricerca proattiva e automatizzata delle minacce correla gli avvisi e le notifiche EDR con i feed di threat intelligence interni ed esterni, dando priorità a tutti ed escalando solo i più critici con chiare linee guida di risposta dettagliate 

Protezione degli endpoint

Prevenzione multi-vettore basata su livelli di tecnologia che bloccano attacchi basati su firme, senza file e zero-day prima che penetrino nei vostri sistemi.

Gestione degli incidenti

Basato sul motore proprietario Linking Engine di ThreatDown, che non solo rimuove i file eseguibili del malware, ma individua ed eradica automaticamente tutti i file associati e le modifiche per prevenire la re-infezione.

Valutazione delle vulnerabilità

Esegui scansioni su richiesta o pianificate per cercare vulnerabilità del sistema operativo e delle applicazioni.

Blocco applicazione

Blocca facilmente i programmi non autorizzati per far rispettare le policy di utilizzo accettabile.

Per un'analisi dettagliata di ciò che è incluso nel pacchetto ThreatDown Advanced, consultare la Elite DataSheet o puoi confronta tutti i pacchetti ThreatDown.

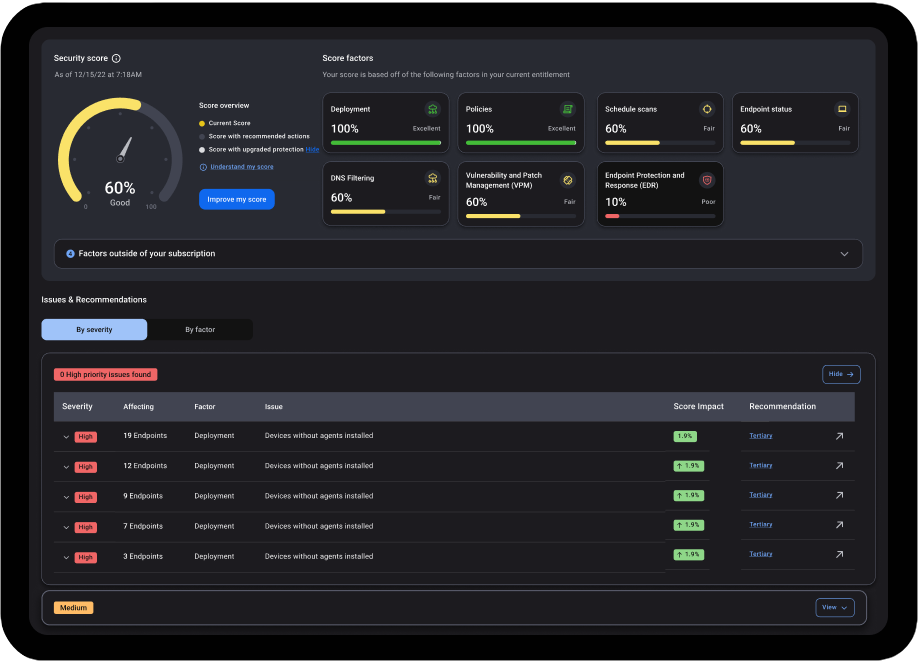
Migliora la sicurezza

24x7x365 endpoint monitoring and response by ThreatDowns team of cybersecurity experts with 150 years of collective experience in threat hunting, forensic analysis, and incident response

Rilevamento degli attacchi grazie a una tecnologia pluripremiata che include il monitoraggio delle attività sospette, la ricerca delle minacce in formato libero e il ripristino da ransomware

Risposta accelerata attraverso una tecnologia in attesa di brevetto che scansiona continuamente gli avvisi, escalando solo i più critici con chiare indicazioni sulle azioni di risposta raccomandate

Prevenzione delle minacce con protezione vettoriale multipla che non rallenta i tuoi dispositivi

Riduzione della superficie di attacco con processi di scansione delle vulnerabilità e di patching pianificati o su richiesta, nonché il blocco delle applicazioni per impedire l'esecuzione di programmi dannosi e indesiderati

Application blocking to prevent unauthorised programs from executing on endpoints

Riduci la complessità

Gestione centralizzata tramite console basata su cloud con un'interfaccia intuitiva

Singolo agente leggero si distribuisce in pochi minuti e funziona su tutti i prodotti ThreatDown

Visibilità del dispositivo con indicatori a colori per lo stato di sicurezza a colpo d'occhio

Rimediazione automatica tramite un motore di collegamento proprietario che individua e rimuove automaticamente artefatti, modifiche e alterazioni di processo

Security Operations Center (SOC) in a box with ThreatDown technologies managed by experts to augment your team’s efforts

Massimizzare il valore

Implementazione più veloce convalidato dal G2 Fall 2023 Implementation Index, che mostra come la nostra suite vanti il tempo di go-live più breve tra tutte le soluzioni concorrenti 

Il più facile da gestire convalidato dal G2 Fall 2023 Usability Index, che ha premiato la nostra suite come “Più facile da usare” per la sua semplicità di amministrazione e utilizzo 

Miglior ROI validato dal G2 Fall 2023 Results Index, che ha assegnato alla nostra suite il “Miglior ROI stimato” tra tutte le soluzioni concorrenti

Miglior rapporto qualità-prezzo per un bundle, un agente, una console e un partner fidato 

For more information on the ThreatDown Elite and other available bundles, please contact us.

Mettiti in contatto
Funzionalità

  • Managed Detection and Response: 24x7x365 monitoring by ThreatDown experts, who analyse, respond to, and remediate threats on your behalf (even those that escape technological detection)

  • Rilevamento e risposta sugli endpoint: Award-winning solution that provides continual active detection and response, suspicious activity monitoring, integrated cloud sandbox, and Ransomware Rollback

  • Threat Hunting Gestito Automated alert scanning that correlates EDR data against external and internal threat intelligence feeds, prioritising threats and escalating the most critical with clear, step-by-step, response guidance

  • Protezione degli endpoint: Defense-in-depth prevention that stops signature-based, fileless, and zero-day attacks before they infiltrate your system

  • Valutazione delle vulnerabilità Esegui scansioni su richiesta o pianificate per cercare vulnerabilità del sistema operativo e delle applicazioni

  • Gestione delle patch Automatizza il processo di applicazione delle patch per bloccare i potenziali punti di accesso

  • Blocco applicativo Blocca facilmente i programmi non autorizzati per applicare le norme di utilizzo accettabile

  • Gestione degli incidenti Basato sul loro Linking Engine proprietario che non solo rimuove gli eseguibili malware, ma individua ed eradica automaticamente tutti i file associati e le modifiche per prevenire una nuova infezione

  • 31-day lookbacks by ThreatDowns team of experts, who search for Indicators of Compromise to stop attacks and refine detections and alerts going forward


For more information on ThreatDown Elite and other available packages, please contact us.

Mettiti in contatto
Nuovo prodotto in arrivo: vi presentiamo ThreatDown ITDR

Presentazione di ThreatDown ITDR La maggior parte delle violazioni inizia con le credenziali. Fermale lì. Le minacce informatiche si sono evolute. Oggi, molte violazioni non si affidano a metodi di hacking tradizionali: i...
leggi di più...

Gli attacchi guidati dall'intelligenza artificiale sono arrivati. La tua azienda è protetta?

ThreatDowns 2026 State of Malware L'alba della cybercriminalità su scala automatizzata Il 2026 State of Malware Report di ThreatDown rivela come gli attacchi alle aziende si stiano spostando dai tradiziona...
leggi di più...

Malwarebytes 2023 in cifre

Mentre diamo inizio al nuovo anno nel 2024, Malwarebytes sta esaminando gli ultimi dodici mesi per riassumere la sua visione del panorama della sicurezza IT. Cosa hanno scoperto dunque? Ebbene, il 2023 ha visto...
leggi di più...

Presentazione di ThreatDown di Malwarebytes

Presentazione di ThreatDown: un nuovo capitolo per Malwarebytes con un nuovo e fantastico marchio per le loro soluzioni aziendali. Ora disponibile in quattro pacchetti di sicurezza ricchi di funzionalità. Scopri di più nel nostro Threat...
leggi di più...

Cosa hai da perdere?

È una buona domanda quando si parla di sicurezza informatica. Tutte le aziende sono vulnerabili ad attacchi tramite ransomware, virus o trojan. Quindi potreste perdere molto...
leggi di più...

Ti va di fare una chat gratuita con un esperto di cybersecurity di Malwarebytes?

Cosa hai da perdere? È una buona domanda quando si parla di cybersicurezza. Tutte le aziende sono vulnerabili agli attacchi tramite ransomware, virus o troian...
leggi di più...

Cosa hai da perdere?

Cosa hai da perdere? È una buona domanda quando si parla di cybersicurezza. Tutte le aziende sono vulnerabili agli attacchi tramite ransomware, virus o troian...
leggi di più...

50% OFF: la soluzione di rilevamento e risposta agli endpoint più apprezzata, gestita dagli esperti di Malwarebytes

Blocca il ransomware con 50% OFF Blocca il ransomware e risparmia 50% sul primo anno di abbonamento al potente e intuitivo Malwarebytes Endpoint Detection & Response (EDR) e ottieni Vulnerabil...
leggi di più...

Malwarebytes Endpoint Detection & Response (EDR) è leader nel settore e in questo momento è A METÀ PREZZO su Idency

???? L'EDR (Endpoint Detection & Response) leader di settore di Malwarebytes è attualmente A METÀ PREZZO su Idency. E solo per un periodo limitato, aggiungiamo un intero anno di Vulnerabi...
leggi di più...

Offerta: Malwarebytes Endpoint Detection & Response (EDR), leader del settore, è attualmente A METÀ PREZZO da Idency

???? L'EDR (Endpoint Detection & Response) leader di settore di Malwarebytes è attualmente A METÀ PREZZO su Idency. E solo per un periodo limitato, aggiungiamo un intero anno di Vulnerabi...
leggi di più...
Ottimo servizio con risposte rapide.”

Steven Guite

Senior Operations Manager alle Accuro FM

Sono cliente di Idency da quasi 6 anni e loro sono il nostro punto di riferimento per tutto ciò che riguarda le presenze e le assenze.”

Chris Hainey

Responsabile Infrastruttura e Sicurezza alle Millers Vanguard

Aaron è stato molto disponibile e tempestivo nel rispondere a qualsiasi nostra domanda riguardante la configurazione del terminale e a qualsiasi problema post-vendita sorto. Grazie Aaron per tutto il tuo aiuto.”

Bernard Lee

Responsabile delle operazioni