ThreatDown Elite

Überlegener Schutz in einer einzigen, einfach zu verwaltenden Lösung:

  • Vorfallreaktion
  • AV der nächsten Generation
  • Gerätesteuerung
  • Unerwünschte Anwendungen blockieren
  • Schwachstellenanalyse
  • Ransomware-Rollback
  • Endpoint Detection & Response
  • Patch-Management
  • Managed Threat Hunting
  • Managed Detection & Response

Bitte Kontaktieren Sie uns für ein wettbewerbsfähiges Angebot oder um eine Demo zu vereinbaren.

DIE #1-TECHNOLOGIE IM RANKING. VON EXPERTEN BEWÄHRT.

Threatdown Auszeichnungen Bannerbild

Produktinformation

ThreatDown Elite Bundle

Speziell entwickelt für ressourcenbeschränkte Organisationen, ThreatDown Elite bietet umfassenden Schutz in einer einzigen Lösung, die eine beispiellose Benutzerfreundlichkeit zu einem vernünftigen Preis bietet. 

Das ThreatDown Elite Bundle umfasst:

Managed Detection and Response

24/7/365-Überwachung durch ThreatDown-Experten, die Bedrohungen in Ihrem Auftrag analysieren, darauf reagieren und sie beheben (selbst solche, die der technischen Erkennung entgehen) 

31-Tage-Rückblicke

31-Tage-Rückblicke vom Expertenteam von ThreatDown, das nach Kompromittierungsindikatoren sucht, um Angriffe abzuwehren und Erkennungen sowie Warnungen zukünftig zu verfeinern 

Endgerätesicherheit und -reaktion

Preisgekrönte Lösung, die kontinuierliche, aktive Erkennung und Reaktion, Überwachung verdächtiger Aktivitäten, eine integrierte Cloud-Sandbox, Endpunktisolierung, Ransomware-Rollback, MITRE ATT&CK-Mapping und eine Active Response Shell bietet 

Managed Threat Hunting

Proaktives, automatisiertes Threat Hunting korreliert EDR-Alarme und -Benachrichtigungen mit externen und internen Bedrohungsinformationsquellen (Threat Intelligence Feeds), priorisiert alle und eskaliert nur die kritischsten mit klaren, schrittweisen Reaktionsanweisungen. 

Endgeräteschutz

Multi-Vektor-Prävention, aufgebaut auf technologischen Ebenen, die signaturbasierte, dateilose und Zero-Day-Angriffe stoppen, bevor sie in Ihre Systeme eindringen.

Vorfallreaktion

Basiert auf der proprietären Linking Engine von ThreatDown, die nicht nur Malware-Dateien entfernt, sondern auch alle zugehörigen Dateien und Änderungen findet und automatisch beseitigt, um eine Reinfektion zu verhindern.

Schwachstellenanalyse

Führen Sie Scans bei Bedarf oder nach Zeitplan durch, um nach Schwachstellen in Betriebssystemen und Anwendungen zu suchen.

Anwendungsblock

Blockieren Sie ganz einfach unautorisierte Programme, um Richtlinien zur akzeptablen Nutzung durchzusetzen.

Für eine detaillierte Aufschlüsselung dessen, was im ThreatDown Advanced Paket enthalten ist, werfen Sie bitte einen Blick auf die Elite-Datenblatt oder Sie können Vergleiche alle ThreatDown-Pakete.

Sicherheit verbessern

24/7/365 Endpunkt-Überwachung und -Reaktion vom ThreatDown-Team aus Cybersicherheitsexperten mit 150 Jahren gemeinsamer Erfahrung in Threat Hunting, forensischer Analyse und Incident Response

Angriffserkennung durch preisgekrönte Technologie, die eine Überwachung verdächtiger Aktivitäten, freiformbasiertes Bedreuungssuchen und Ransomware-Rollback umfasst

Beschleunigte Reaktion durch zum Patent angemeldete Technologie, die kontinuierlich Warnmeldungen scannt und nur die kritischsten mit klaren Anweisungen zu empfohlenen Reaktionsmaßnahmen eskaliert

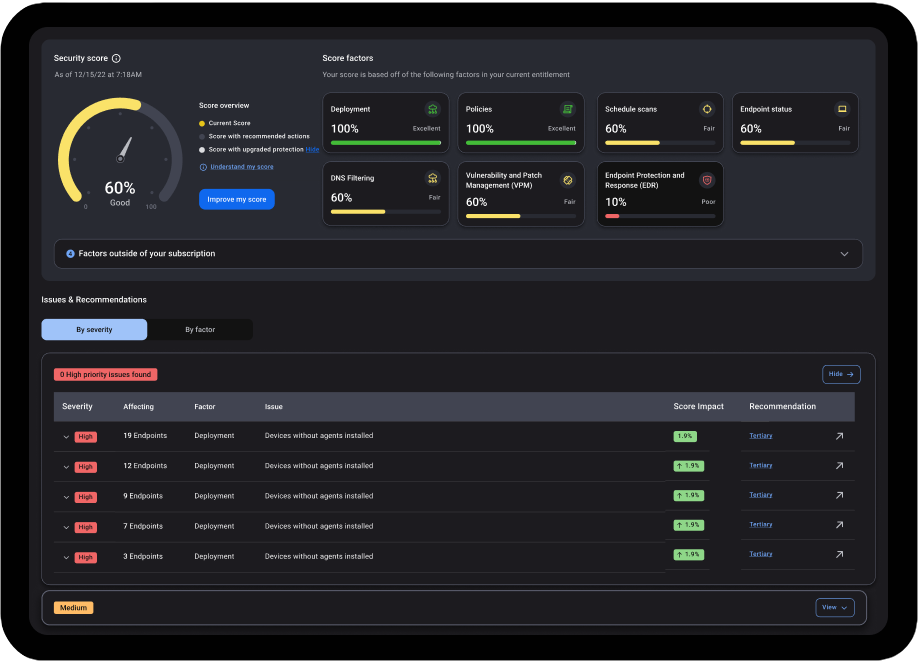
Bedrohungsabwehr mit Schutz vor mehreren Vektoren, der Ihre Geräte nicht verlangsamt

Angriffsflächenreduzierung mit geplanten oder ad-hoc-Prozessen zur Schwachstellenanalyse und Patch-Management sowie Anwendungsblockierung, um die Ausführung bösartiger und unerwünschter Anwendungen zu verhindern

Anwendungssperre um zu verhindern, dass unbefugte Programme auf Endpunkten ausgeführt werden

Komplexität reduzieren

Zentralisierte Verwaltung über eine cloudbasierte Konsole mit einer benutzerfreundlichen Oberfläche

Einzelner schlanker Agent das in Minuten einsatzbereit ist und über alle ThreatDown-Produkte hinweg funktioniert

Gerätesichtbarkeit mit farbcodierten Hinweisen für einen Sicherheitsstatus auf einen Blick

Automatische Behebung über eine proprietäre Linking Engine, die Artefakte, Änderungen und Prozessveränderungen findet und automatisch entfernt

Security Operations Center (SOC) in einer Box mit von Experten verwalteten ThreatDown-Technologien zur Unterstützung der Bemühungen Ihres Teams

Wert maximieren

Schnellste Implementierung bestätigt durch den G2 Fall 2023 Implementation Index, der zeigt, dass unsere Suite die kürzeste Go-Live-Zeit aller Wettbewerbslösungen aufweist 

Am einfachsten zu verwalten validiert durch den G2 Fall 2023 Usability Index, der unserer Suite aufgrund ihrer einfachen Administration und Handhabung die Auszeichnung “Easiest to use” verliehen hat 

Bester ROI bestätigt durch den G2 Fall 2023 Results Index, der unserer Suite den “Best estimated ROI” aller Wettbewerbslösungen verliehen hat

Bestes Preis-Leistungs-Verhältnis für ein Bündel, einen Agenten, eine Konsole und einen vertrauenswürdigen Partner 

Für weitere Informationen zu ThreatDown Elite und anderen verfügbaren Paketen kontaktieren Sie uns bitte.

Kontakt aufnehmen
Funktionen

  • Managed Detection and Response 24/7/365-Überwachung durch ThreatDown-Experten, die Bedrohungen in Ihrem Auftrag analysieren, darauf reagieren und sie beheben (selbst solche, die der technischen Erkennung entgehen)

  • Endpunkt-Erkennung und -Reaktion Preisgekrönte Lösung, die kontinuierliche aktive Erkennung und Reaktion, Überwachung verdächtiger Aktivitäten, eine integrierte Cloud-Sandbox und Ransomware-Rollback bietet

  • Managed Threat Hunting: Automatisierter Alarm-Scan, der EDR-Daten mit externen und internen Bedrohungsinformationsquellen korreliert, Bedrohungen priorisiert und die kritischsten mit klaren, schrittweisen Reaktionsanweisungen eskaliert

  • Endpunkt-Sicherheit Tiefenverteidigung, die signaturbasierte, dateilose und Zero-Day-Angriffe stoppt, bevor sie in Ihr System eindringen

  • Schwachstellenanalyse Führen Sie Scans bei Bedarf oder nach Zeitplan aus, um nach Schwachstellen in Betriebssystemen und Anwendungen zu suchen.

  • Patch-Management Automatisieren Sie den Patch-Prozess, um potenzielle Zugangswege zu schließen

  • Anwendungsblock Blockieren Sie ganz einfach unautorisierte Programme, um Nutzungsrichtlinien durchzusetzen

  • Sicherheitsvorfall-Behandlung Basierend auf ihrer proprietären Linking Engine, die nicht nur Malware-Dateien entfernt, sondern auch alle zugehörigen Dateien und Änderungen findet und automatisch beseitigt, um eine Reinfektion zu verhindern

  • 31-Tage-Rückblicke vom Expertenteam von ThreatDown, das nach Kompromittierungsindikatoren sucht, um Angriffe abzuwehren und Erkennungen sowie Warnungen zukünftig zu verfeinern


Für weitere Informationen zu ThreatDown Elite und anderen verfügbaren Paketen kontaktieren Sie uns bitte.

Kontakt aufnehmen
Produktneuheit: Wir präsentieren ThreatDown ITDR

Wir stellen vor: ThreatDown ITDR. Die meisten Sicherheitsverletzungen beginnen mit Zugangsdaten. Stoppen Sie sie genau dort. Cyber-Bedrohungen haben sich weiterentwickelt. Heute beruhen viele Sicherheitsverletzungen nicht mehr auf traditionellen Hacking-Methoden – i...
mehr lesen...

KI-gesteuerte Angriffe sind da. Ist Ihr Unternehmen geschützt?

Der ThreatDown-Bericht zur Lage von Malware 2026: Der Beginn der Cyberkriminalität im Maschinenmaßstab. Der ThreatDown-Bericht zur Lage von Malware 2026 zeigt, wie sich Angriffe auf Unternehmen von traditionellen...
mehr lesen...

Malwarebytes 2023 in Zahlen

Zu Beginn des neuen Jahres 2024 lässt Malwarebytes die letzten zwölf Monate Revue passieren, um seine Sicht auf die IT-Sicherheitslandschaft zusammenzufassen. Was haben sie also herausgefunden? Nun, im Jahr 2023 gab es...
mehr lesen...

Wir stellen vor: ThreatDown von Malwarebytes

Wir stellen ThreatDown vor: Ein neues Kapitel für Malwarebytes mit einer coolen neuen Marke für deren Unternehmenslösungen. Jetzt in vier funktionsreichen Sicherheitspaketen. Erfahren Sie mehr in unserem Threat...
mehr lesen...

Was hast du zu verlieren?

Es ist eine gute Frage, wenn man über Cybersicherheit spricht. Alle Unternehmen sind anfällig für Angriffe durch Ransomware, Viren oder Trojaner. Man könnte also viel verlieren...
mehr lesen...

Lust auf einen kostenlosen Chat mit einem Cybersicherheitsexperten von Malwarebytes?

Was haben Sie zu verlieren? Es ist eine gute Frage, wenn es um Cybersicherheit geht. Alle Unternehmen sind anfällig für Angriffe durch Ransomware, Viren oder Trojaner...
mehr lesen...

Was hast du zu verlieren?

Was haben Sie zu verlieren? Es ist eine gute Frage, wenn es um Cybersicherheit geht. Alle Unternehmen sind anfällig für Angriffe durch Ransomware, Viren oder Trojaner...
mehr lesen...

50% OFF – Die bestbewertete Endpoint Detection & Response-Lösung, verwaltet von den Experten bei Malwarebytes

Stoppen Sie Ransomware mit 50% OFF Stoppen Sie Ransomware und sparen Sie im ersten Jahr 50% bei der leistungsstarken, benutzerfreundlichen Malwarebytes Endpoint Detection & Response (EDR)-Lösung und erhalten Sie Vulnerabil...
mehr lesen...

Malwarebytes Endpoint Detection & Response (EDR) ist branchenführend und derzeit bei Idency zum HALBEN PREIS erhältlich.

Die branchenführende Malwarebytes Endpoint Detection & Response (EDR) ist bei Idency derzeit zum HALBEN PREIS erhältlich. Und nur für kurze Zeit legen wir ein ganzes Jahr Vulnerabi...
mehr lesen...

Angebot: Malwarebytes Endpoint Detection & Response (EDR), branchenweit führend, ist bei Idency derzeit zum HALBEN PREIS erhältlich

Die branchenführende Malwarebytes Endpoint Detection & Response (EDR) ist bei Idency derzeit zum HALBEN PREIS erhältlich. Und nur für kurze Zeit legen wir ein ganzes Jahr Vulnerabi...
mehr lesen...
Hat unsere Lohnsumme bereits reduziert!”

Andy Ridge

Geschäftsführer bei Industrietechnik und Installationsdienstleistungen

Ich war sehr zufrieden mit der Unterstützung durch Aaron, die er uns bei Go2Clock geleistet hat. ... Er bot auch nach der Einrichtung weiterhin eine effektive Unterstützung an.”

Rupert Gale

IT-Techniker

Die Bearbeitungszeit für Anfragen war großartig”

Personalmanager bei Mademoiselle Desserts