Detección y Respuesta Gestionadas (MDR) de Malwarebytes

Monitorización de la seguridad 24×7 y detección de amenazas por analistas de seguridad de primer nivel.

Malwarebytes MDR ofrece servicios de detección y remediación de amenazas potentes y asequibles diseñados específicamente para equipos de TI con limitaciones de recursos. La solución de seguridad gestionada ideal para PYMES y empresas.

Por favor Contáctenos para consultar precios.

Promociones actuales:

50% en el banner promocional de Malwarebytes
Categoría:
Información del producto

Monitorización de la seguridad 24×7 y detección de amenazas por analistas de seguridad de primer nivel

Servicios potentes y económicos de detección y remoción de amenazas diseñados específicamente para equipos de TI con limitaciones de recursos

Monitorización en tiempo real de malwarebytes 24×7 y detección de amenazas por analistas de primer nivel

Aumente la resiliencia cibernética de su empresa utilizando el servicio Malwarebytes Managed Detection & Response (MDR), con servicios expertos que aceleran la detección de amenazas y realizan la respuesta a incidentes con precisión. Malwarebytes MDR ofrece opciones flexibles de respuesta a amenazas que se adaptan a las necesidades tanto de su empresa como de su entorno de seguridad, garantizando que mantenga plena visibilidad y control sobre sus endpoints. Con opciones flexibles de respuesta a amenazas, el Equipo Malwarebytes MDR puede remediar activamente las amenazas a medida que se descubren O proporcionar orientación altamente práctica para que su equipo siga estos pasos en sus propios esfuerzos de remediación. La decisión es suya.

Beneficios de la seguridad

  • Respuesta a amenazas con alta precisión
  • Tiempo medio de resolución más rápido (MTTR)
  • Reducir el tiempo de permanencia de las amenazas críticas

Beneficios para las empresas

  • Ahorros de costos gracias a menos interrupciones en el negocio
  • Aumentar el cumplimiento con las regulaciones emergentes en materia de seguridad
  • Paz de la mente gracias al monitoreo de seguridad 24×7

Beneficios para el equipo

  • Reducir la fatiga por las alertas
  • Eliminar las limitaciones de habilidades y ancho de banda
  • Reaccionar de forma más eficiente ante amenazas críticas

Opciones flexibles de respuesta ante amenazas

El equipo Malwarebytes MDR supervisará las alertas de sus endpoints las 24 horas del día, los 7 días de la semana y los 365 días del año. El servicio MDR le permite decidir cómo debe aplicarse la respuesta a sus endpoints mediante una de las siguientes opciones:

Opcion 1

El equipo de MDR solucionará la amenaza en tu nombre, informando a tu equipo de todas las acciones realizadas en tus endpoints.

Opcion 2

El equipo de MDR proporcionará orientación sobre las acciones recomendadas que su equipo puede tomar para remediar de manera efectiva la amenaza.

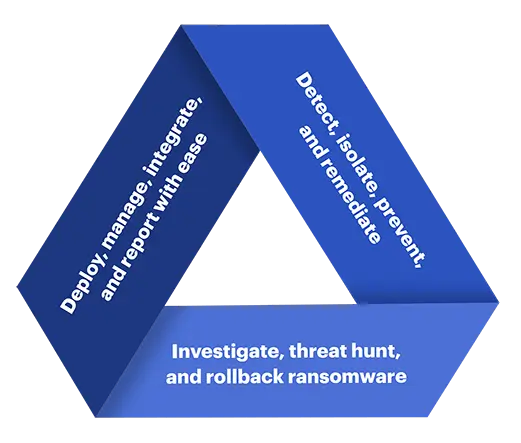
Malwarebytes Endpoint Detection and Response para servidores: imagen de marca

Operado por la plataforma Malwarebytes EDR

EDR proporciona La única de la industria Restablecimiento de ransomware en 72 horas, lo que permite una recuperación completa tras ataques de ransomware en cuestión de minutos.

Malwarebytes EDR ofrece una detección, aislamiento y remediación de amenazas potentes y efectivas. Además de la detección patentada de ransomware por parte de Malwarebytes, incluye siete capas de protección, aislamiento multimodal y limpieza automatizada de malware.

Aumentar los recursos limitados del equipo

La falta de ancho de banda y de habilidades puede limitar la capacidad de tu equipo para monitorear y responder eficazmente a las alertas de amenazas. Los analistas de Malwarebytes MDR llenan estos vacíos las 24 horas del día, los 7 días de la semana, y se convierten en una extensión de tu equipo.

Libere a su equipo de la fatiga provocada por las alertas

Los ciberataques sin fin continúan inundando a las organizaciones con alertas de amenazas. Esto puede consumir mucho tiempo del equipo. Malwarebytes MDR monitorea y clasifica las amenazas en su nombre, liberando así a su equipo.

Reducir el tiempo de permanencia de las amenazas ocultas

Los tiempos de permanencia prolongados aumentan el riesgo de infección. Malwarebytes MDR detecta amenazas ocultas basándose en la actividad sospechosa y en los IOC anteriores, reduciendo así el tiempo de permanencia y el impacto potencial de las amenazas ocultas.

Malwarebytes Managed Detection & Response (MDR)

¿Por qué Malwarebytes Endpoint Detection & Response?

Para obtener más información sobre Malwarebytes Managed Detection & Response, por favor contacte con nosotros.

Ponerse en contacto
Características

Características principales de MDR:

  • Monitorización las 24 horas del día, los 365 días del año: El equipo Malwarebytes MDR monitorea sus endpoints y realiza investigaciones expertas día y noche
  • Analistas de MDR cualificados: El equipo de expertos en seguridad de Malwarebytes es un grupo de cazadores de amenazas altamente cualificados con una amplia experiencia en respuesta a incidentes y décadas de experiencia en la triaje y mitigación de amenazas complejas de malware.
  • Premio EDR: Funciona gracias a nuestra plataforma Malwarebytes EDR (Endpoint Detection and Response) y se actualiza constantemente con datos de inteligencia de amenazas de múltiples fuentes, como MITRE y otras
  • Remediar de tu manera: El equipo de MDR puede remediar activamente las amenazas en el momento en que se descubren O proporcionar una guía muy práctica para que su equipo pueda seguir los pasos correspondientes en sus propios esfuerzos de remediación
  • Investigación activa de amenazas: El equipo de MDR detecta amenazas invisibles basándose en indicadores de vulnerabilidad (IOC) anteriores y en la actividad sospechosa observada en los endpoints.
  • Alertas contextuales cuando las necesites: Las notificaciones y alertas enviadas por el equipo de MDR son altamente contextuales y exhaustivas, lo que permite a los analistas de seguridad de todos los niveles de experiencia comprender claramente el estado y las actividades de respuesta a amenazas en los endpoints afectados.
  • Configuración rápida: Malwarebytes EDR se destaca por su facilidad de configuración, lo que permite a su equipo de seguridad incorporar rápidamente nuevos endpoints al servicio Malwarebytes 24×7 MDR.

Características principales de EDR:

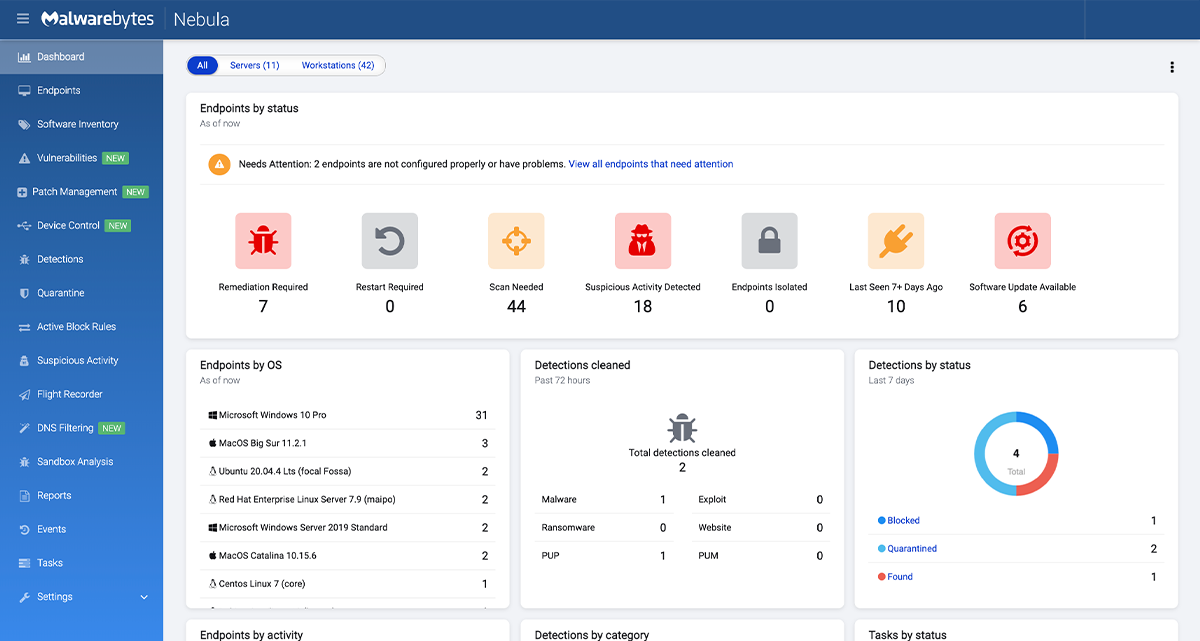
  • Consola de gestión en la nube centralizada
  • software antivirus de próxima generación impulsado por inteligencia artificial
  • Eliminación de amenazas y remediación líderes en la industria
  • Protección en tiempo real contra malware, ransomware, exploits de día cero, phishing y otras amenazas
  • Informes de seguridad automatizados y bajo demanda
  • Prevención de ataques de fuerza bruta en RDP
  • Prevención de manipulación/desinstalación
  • Chat y correo electrónico 24/7, además de soporte telefónico prioritario
  • Soporte prémium opcional
  • Seguridad opcional para los sistemas operativos de servidores Windows y Linux (requiere licencia de servidor)
  • Agente único y ligero
  • Plataforma extensible con módulos de vectores de amenaza
  • Control de dispositivos: Almacenamiento masivo USB
  • Monitoreo de actividad sospechosa
  • Análisis automatizado de amenazas de día cero
  • Gestión de contención precisa por máquina, usuario o proceso
  • Análisis de amenazas remoto y seguro mediante sandboxing basado en la nube
  • flujo de trabajo de investigación acelerado por MITRE ATT&CK
  • Búsqueda forense simplificada en todos sus puntos finales administrados (Búsqueda de Flight Recorder)
  • Cronologista Forense (solo para Windows)
  • Recuperación de ransomware en Windows (hasta 72 horas)

Para obtener más información sobre Malwarebytes Manage Detection & Response, póngase en contacto con nosotros.

Ponerse en contacto

Siempre hay alguien para ayudarnos y apoyarnos, y hemos necesitado mucho eso recientemente con la implementación de los nuevos dispositivos.”

Lucy Lavender

Gerente de Recursos Humanos

Escanear huellas dactilares es vital para nuestro negocio, y su software hace nuestras vidas millones de veces mejores. Bendiciones amigo mío.”

Walter

Joyero en Joyería Amor “XO” (Joyería personalizada)

¡Ya ha reducido nuestra factura salarial!”

Andy Ridge

Director General en Servicios de Ingeniería Industrial e Instalación