Malwarebytes Managed Detection & Response (MDR)

24×7-övervakning och hotupptäckt av toppklassiga säkerhetsanalytiker.

Malwarebytes MDR erbjuder kraftfulla och prisvärda tjänster för detektering och åtgärd av hot som är särskilt anpassade för IT-team med begränsade resurser. Den idealiska hanterade säkerhetslösningen för små och medelstora företag och företag.

Vänligen Kontakta oss för prissättning.

Aktuella kampanjer:

50% på Malwarebytes kampanjbanner
Kategori:
Information om produkten

24×7 övervakning av säkerheten och hotutredning utförs av toppklassiga säkerhetsanalytiker

Kraftfulla och prisvärda tjänster för upptäckt och åtgärd av hot som är särskilt anpassade för IT-team med begränsade resurser

Malwarebytes 24×7-säkerhetsövervakning och hotjägare från toppanalytiker

Förbättra din företags cyberresiliens med Malwarebytes Managed Detection & Response-tjänsten (MDR), med expertstöd som påskyndar upptäckt av hot och utför incidenthantering med precision. Malwarebytes MDR erbjuder flexibla alternativ för hothantering som passar både din verksamhets och din säkerhetsmiljö, vilket säkerställer att du behåller full insyn och kontroll över dina endpoints. Med flexibla alternativ för hothantering kan Malwarebytes MDR-teamet aktivt åtgärda hot så snart de upptäcks, eller ge mycket konkreta vägledningar för ditt team att följa i deras egen åtgärdsrutin. Det är ditt val.

Säkerhetsförmåner

  • Höghållbar hotreaktion med hög precision
  • Kortare genomsnittlig återhämtningstid (MTTR)
  • Minimer tiden som krävs för att hantera kritiska hot

Affärsmässiga fördelar

  • Kostnadsbesparingar genom färre avbrott i verksamheten
  • Öka efterlevnaden av nya säkerhetsregler
  • Trygghet genom 24×7 övervakning av säkerheten

Teamförmåner

  • Minska alerttröttheten
  • Ta bort begränsningar av kompetens och bandbredd
  • Reagera effektivare mot kritiska hot

Flexibla alternativ för att reagera på hot

Malwarebytes MDR-teamet kommer att övervaka dina endpoint-varningar dygnet runt, 7 dagar i veckan, 365 dagar om året. MDR-tjänsten låter dig bestämma hur svaret ska tillämpas på dina endpoints med någon av följande alternativ:

Alternativ 1

MDR-teamet kommer att åtgärda hotet åt dig och informera ditt team om alla åtgärder som vidtagits på dina endpoints.

Alternativ 2

MDR-teamet kommer att ge vägledning om rekommenderade åtgärder som ditt team kan vidta för att effektivt hantera hotet.

Malwarebytes endpoint detection and response för serverar – varumärkesbild

Styrd av Malwarebytes EDR-plattformen

EDR tillhandahåller branschens enda 72-timmars återställning av ransomware som möjliggör full återhämtning från ransomwareattacker på några minuter.

Malwarebytes EDR erbjuder kraftfull och effektiv upptäckt, isolering och åtgärd av hot. Tillsammans med Malwarebytes patenterade ransomware-detektering erbjuder den sju skyddslager, multi-mode-isolering och automatiserad malware-rengöring.

Öka begränsade teamresurser

Bristen på bandbredd och kompetens kan begränsa ditt team förmåga att effektivt övervaka och reagera på hotvarningar. Malwarebytes MDR-analytiker fyller dessa luckor dygnet runt och blir en förlängning av ditt team.

Lossa ert team från alerttrötthet

Oändliga cyberattacker översvämmar organisationer ständigt med hotvarningar. Detta kan ta upp så mycket tid från teamen. Malwarebytes MDR övervakar och sorterar hoten åt er, vilket frigör er personal.

Minimer tiden som hoten är dolda

Långa uppehållstider leder till en större risk för infektion. Malwarebytes MDR söker upp dolda hot baserat på misstänkt aktivitet och tidigare identifierade hot, vilket minskar uppehållstiden och hotens potentiella påverkan.

Malwarebytes Managed Detection & Response (MDR)

Varför Malwarebytes Endpoint Detection & Response?

För mer information om Malwarebytes Managed Detection & Response, kontakta oss gärna.

Ta kontakt med oss
Funktioner

MDR-funktioner:

  • 24/7 övervakning, 365 dagar om året: Malwarebytes MDR-teamet övervakar dina endpoints och utför expertundersökningar dag och natt
  • Skickliga MDR-analytiker: Malwarebytess team av säkerhetsexperter är erfarna hotjägare med gedigen erfarenhet av incidenthantering och årtionden av erfarenhet av att identifiera och minska komplexa hot från skadlig programvara.
  • Prisbelönt EDR: Driven av vår Malwarebytes EDR-plattform (Endpoint Detection and Response) och berikad med flera olika källor med uppgifter om hot, däribland MITRE och andra
  • Remediation på ditt sätt: MDR-teamet kan aktivt åtgärda hot så snart de upptäcks, eller ge mycket konkreta instruktioner till ditt team om hur de ska agera i sina egna åtgärder för att hantera hoten.
  • Aktiva hotjägarverksamheter: MDR-teamet söker efter osynliga hot baserat på tidigare indikatorer på kompromiss (IOC) och misstänkt aktivitet som observerats på endpoints.
  • Kontextbaserade varningar när du behöver dem: Meddelanden och varningar som skickas av MDR-teamet är mycket kontextuella och detaljerade, vilket gör att säkerhetsanalytiker med olika kompetensnivåer kan förstå statusen och hotreaktionerna för samtliga hotade endpoints tydligt.
  • Snabb installation: Malwarebytes EDR är känd för sin enkla installation, vilket gör att ert säkerhetsteam snabbt kan integrera nya endpoints i Malwarebytes 24×7 MDR-tjänsten.

DRS-kärnefunktioner:

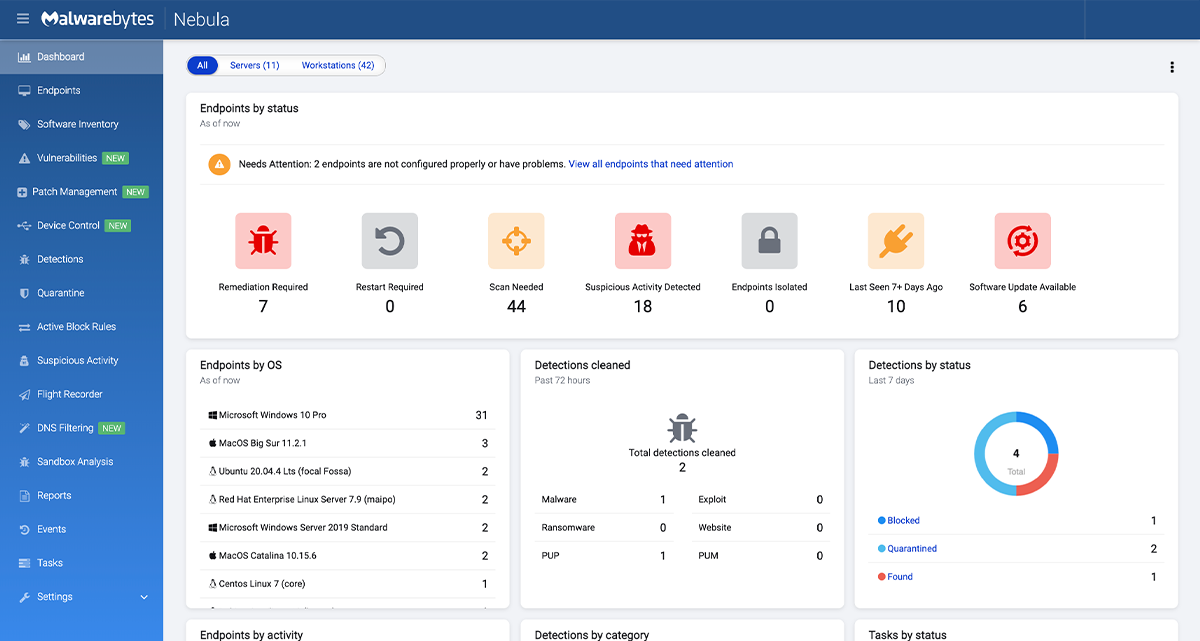
  • Centraliserad molnhanteringskonsol
  • AI-drivet nästa generations antivirusprogram
  • Branschledande hotborttagning och åtgärdande
  • Realtidsskydd mot skadlig kod, utpressningstrojaner, nolldagssårbarheter, nätfiske och andra hot
  • Automatiska säkerhetsrapporter på begäran
  • Skydd mot RDP-brute-force-attacker
  • Skydd mot otillåten manipulation/avinstallation
  • Chatt och e-post dygnet runt, plus prioriterad telefonsupport
  • Valfri premiumsupport
  • Valfri säkerhet för operativsystemen Windows och Linux Server (kräver serverlicens)
  • Enkel, lättviktig agent
  • Utbyggbar plattform med hotvektormoduler
  • Enhetskontroll: USB-lagringsenhet
  • Övervakning av misstänkt aktivitet
  • Automatisk analys av zero-day-hot
  • Exakt inneslutningshantering per maskin, användare eller process
  • Säker fjärrhotanalys med molnbaserad sandlådeteknik
  • Det påskyndade utredningsarbete med MITRE ATT&CK
  • Förenklad rättsmedicinsk sökning över alla dina hanterade slutpunkter (Flight Recorder Search)
  • Forensic Timeliner (endast Windows)
  • Återställning från ransomware i Windows (upp till 72 timmar)

För mer information om Malwarebytes Manage Detection & Response vänligen kontakta oss.

Ta kontakt med oss
En mycket bra lösning för vår tid- och närvarohantering”

Lynn Chapman

HR-chef på Reabrook Ltd

Vi har arbetat med Idency i över 7 år. Superb service och bra support med mycket snabba svarstider! Jag skulle inte tveka att rekommendera Idency till alla som letar efter biometrisk tid och närvaro.”

Rod Hill

Direktör för Group Operations

Jag har alltid tyckt att ni har varit mycket uppmärksamma och hjälpt mig med alla frågor som jag har stött på eller som rör upplägget.”

Vicky McTaggart

Personalchef på Stoke Såser