


































Control centralizado de activos sensibles
WALLIX Bastion está dedicado a proteger su infraestructura contra los riesgos cibernéticos
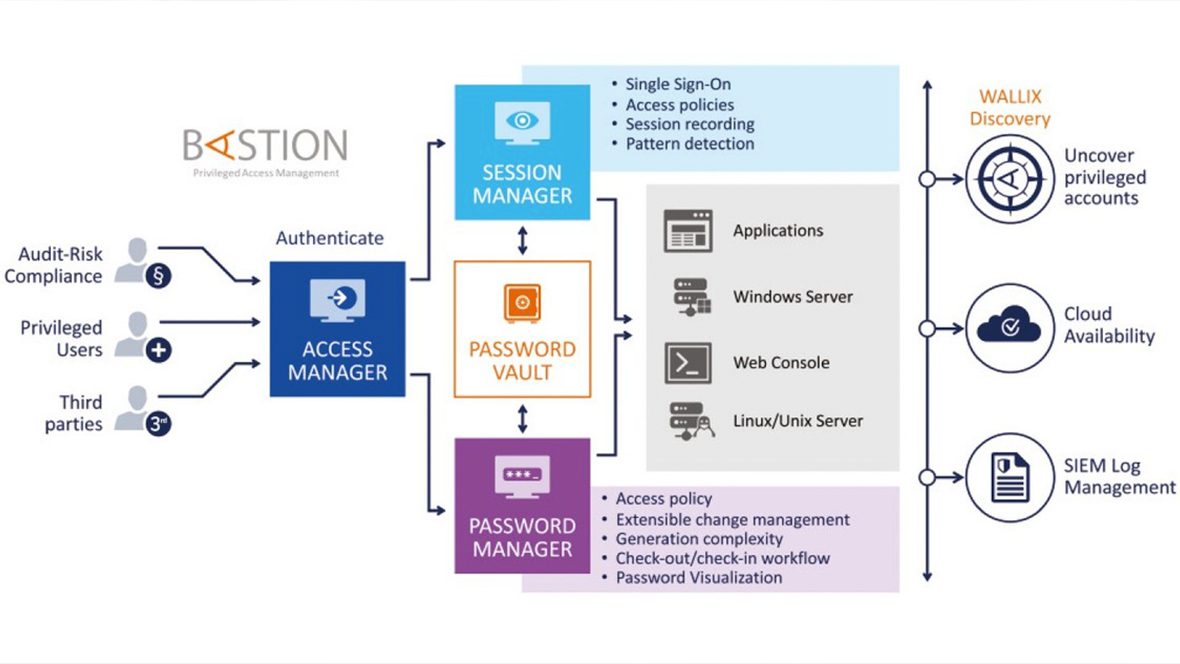
Ganancia visibilidad en tiempo real y el análisis de todas las actividades privilegiadas, incluida la grabación completa de sesiones y la extracción de metadatos. Con WALLIX Bastion, puede limitar la visibilidad de los recursos de los usuarios entre las cuentas principales y de destino. Asegúrese de que solo los usuarios autorizados puedan acceder a determinados recursos en los horarios especificados con flujos de trabajo de acceso avanzado. Identifica comportamientos sospechosos y activa la finalización automática de sesiones. Todo ello permitiéndote proteger las credenciales, incluso cuando se filtren, mediante rotación automática, de forma periódica o basada en la entrada y salida.
La solución WALLIX Bastion es compatible con todos los entornos técnicos y ofrece protección dedicada para implementaciones locales, multisitio y nubes públicas/privadas. También es compatible con las principales plataformas en la nube y se puede encontrar en los principales mercados en la nube.
¿Por qué la Gestión de Cuentas Privilegiadas (PAM)? ¿Es realmente necesaria?
En todos los sectores, una de las principales prioridades de seguridad es garantizar el control y la trazabilidad sobre los proveedores de servicios externos, además de cumplir con los criterios de una serie de normativas de cumplimiento obligatorio (RGPD, NISD, LPM, PCI-DSS, etc.). PAM (Gestión de Accesos Privilegiados) aborda estos requisitos al tiempo que refuerza la seguridad de las conexiones remotas y protege los recursos estratégicos de las organizaciones. Mira el video a continuación para descubrir 5 escenarios de la vida real donde necesitas la Gestión de Accesos Privilegiados:
5 escenarios de gestión de cuentas privilegiadas en la vida real
Gestión de Autorizaciones del Gestor de Cuentas de Wallix Bastion
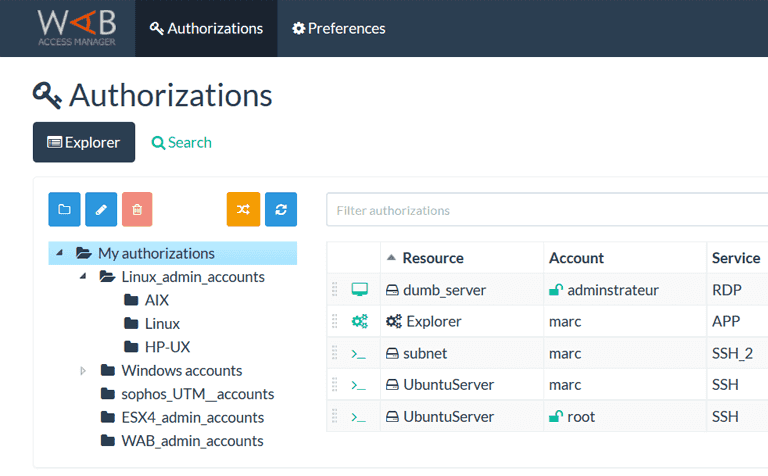
Controlar el acceso a los recursos
Visibilidad en tiempo real de las actividades privilegiadas, incluida la grabación de sesiones y la extracción de metadatos
- Los usuarios autorizados pueden acceder a los recursos autorizados
- Protección de credenciales con rotación automática
- Visibilidad limitada de recursos y segregación de cuentas
- Identificar comportamientos sospechosos
Despliega tu defensa
- Centralizar la gestión de usuarios y los sistemas de destino
- Crear y hacer cumplir políticas de contraseñas para usuarios internos y externos
- Configurar reglas y condiciones de autorización para conceder o denegar automáticamente el acceso al sistema
Compilación y ejecución simplificadas
Solución que requiere un tiempo mínimo de administración, lo que resulta en un Coste Total de Propiedad optimizado
- Desplegar rápidamente sin interrumpir los flujos de trabajo
- Fácil de usar y de integrar, Bastion minimiza el tiempo de intervención de ‘Construcción y Ejecución’ para TI
- Se integra perfectamente con la seguridad existente (por ejemplo, AD)
Monitorear y Revisar
- Elija recibir alertas automatizadas para cuando comiencen las sesiones con privilegios
- Monitoree sesiones en tiempo real con WALLIX 4-Eyes
- Auditoría de sesiones mediante grabación completa y extracción de metadatos
Garantizar el cumplimiento normativo
Benefíciese de una solución todo en uno para cumplir con las normativas de acceso y datos, y los requisitos de conformidad
Garantizar que la seguridad interna cumpla con los estándares de la industria mediante la protección y el rastreo del acceso a datos críticos
Cumplir con los requisitos de regulaciones específicas con capacidades de control de acceso, monitoreo y auditoría
Finalizar intentos maliciosos
- Distinga las sesiones de usuario legítimas de actividades sospechosas, como líneas de comandos inusuales o aplicaciones prohibidas.
- Active alarmas o finalice sesiones cuando se detecte actividad maliciosa
Una introducción a WALLIX Bastion
Configura la Gestión de Accesos Privilegiados en menos de 15 minutos!
Organice una demostración o prueba en línea GRATUITA con nosotros para ver cómo funciona en vivo en su entorno de trabajo.
Para obtener más información sobre la gestión de cuentas privilegiadas (PAM) de WALLIX Bastion, póngase en contacto con nosotros.
Ponerse en contacto
















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch