



































Blog
Der Sony-Pictures-Hack: Was können wir aus all dem Aufruhr lernen?
Blog von Andy | Veröffentlicht am Donnerstag, 18. Dezember 2014
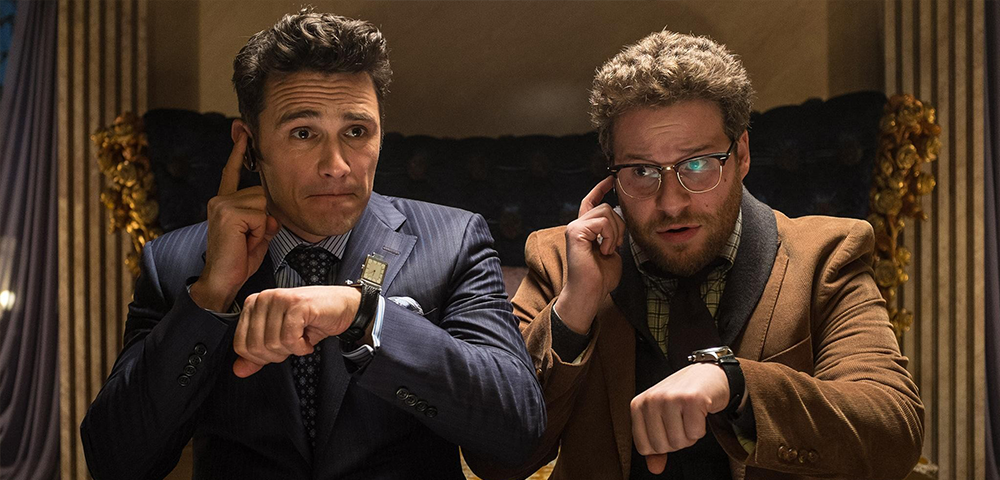
Also macht eine weitere Hacking-Geschichte in den globalen Medien die Runde, da Sonys Sicherheitsalbtraum vom November wieder für Schlagzeilen sorgt. Falls Sie es noch nicht gehört haben: Im November wurde Sony Pictures Opfer eines Sicherheitsbruchs durch eine Gruppe von Hackern, die sich selbst als ‘GOP’ oder ‘Guardians of Peace’ bezeichneten, und es gab Gerüchte über eine Beteiligung Nordkoreas, das über die geplante Veröffentlichung von The Interview erzürnt war, einer Komödie, die das Regime des Landes durch den Kakao zieht, und käseabhängig Anführer. Sie haben diese Spekulationen dementiert, aber erklärt, dass sie den Gedanken bewundern.
Warum ist das eine internationale Nachricht? Nun, abgesehen von der Politik, ist es das Größe:
Sonys Größe
Sony Pictures ist ein globaler Unterhaltungsriese mit $8 Mrd. Umsatz (März 2014) und Tausenden von Mitarbeitern (die weltweite Gesamtzahl der Mitarbeiter der Sony Corporation beläuft sich auf über 140.000).
Der Umfang des Datenverlusts
Etwa 100 TB an sensiblen Daten über besagte Mitarbeiter, einschließlich Finanzinformationen, Personalakten und Benutzerpasswörtern. Alles unsicher in verschiedenen Formaten (z. B. Tabellenkalkulationen und Word-Dokumenten) gespeichert, die selbst von den unerfahrensten Computernutzern eingesehen werden konnten.
Die Größe des Themas in den sozialen Medien
Auf Twitter im Trend, überall auf der Sharing-Plattform Reddit (in der Tat, Reddit hat begonnen, Nutzer zu sperren, die Dokumente zum Sony-Hack teilen) und Gegenstand mancher Nachrichtenartikel.
Hinzu kommt neben dem Aspekt der Größe die Relevanz des Hacks für uns alle, die davon erfahren. Sicher, der gemunkelte ‘Grund’ für den Hack (Sonys Versuche, einen Film zu vertreiben, der das nordkoreanische Regime kritisiert) ist spezifisch für sie, aber Art und Ausmaß betreffen uns alle.
Mittlerweile gibt es in den meisten Ländern Datenschutz- und Compliance-Gesetze, aber nur wenige von ihnen setzen diese wirklich durch, bevor es zu einem Datenverlust kommt. Es gibt bestimmte Branchen, in denen Regulierungsbehörden zur Überwachung der Compliance eingerichtet wurden (wir schauen auf euch, Banken), aber der Rest von uns ist sich selbst überlassen, was die Selbstregulierung angeht.
Regulieren wir uns aber selbst?
Wenn Sie in einem Unternehmen arbeiten, werfen Sie einen Blick auf Ihre Unternehmenskultur und die Praktiken, die Sie zum Austausch von Informationen nutzen. Könnten diese gefährdet sein? Noch besser: Denken Sie darüber nach, wie Sie mit Informationen umgehen, die Sie auf Ihrem Computer speichern oder an irgendjemanden senden, egal ob bei der Arbeit oder zu Hause. Wie sicher sind diese Informationen? Selbst Unternehmen, die ein Intranet als Mittel zur Informationsverbreitung nutzen, sollten Maßnahmen ergreifen, um die gespeicherten Daten zu sichern, verlassen sich jedoch allzu oft auf die Isolierung vom weiteren Internet als Ersatz für Sicherheit.
Ok, wie regulieren wir uns selbst?
Beginnen Sie bei den Dateien selbst. Wenn Sie diese beim Erstellen durch Verschlüsselung und Zugriffsbeschränkungen schützen, sind sie selbst dann nutzlos, wenn sie in die falschen Hände geraten. Wären Sonys Dokumente zugriffsgeschützt gewesen, wären die Dateien für die Hacker, in deren Hände sie fielen, wertlos gewesen. Software wie Aufmerksame RightsWatch ist dafür ideal. WatchDox, Software, die darauf abzielt, die Weitergabe von Dokumenten zwischen Nutzern zu schützen, ist auch ein guter Weg, um Ihre Dokumente beim Vertreiben zu schützen (und den Zugriff später zu entziehen).
Sie können Ihre Dokumente noch besser schützen, indem Sie die Hardware sichern, auf der sie gespeichert sind. Die Multifaktor-Authentifizierung, einschließlich biometrischer Methoden, wird immer erschwinglicher und verbreiteter und ist mittlerweile eine realistische Lösung für eine Datenschutzstrategie. Nutzen Sie die Fingerabdruck-Authentifizierung als Teil Ihrer Zugriffskontrolle (neben Passwörtern – dazu gleich mehr) bei der Anmeldung an Ihrem Computer. Wenn Sie Ihre Daten auf einem USB-Stick oder einer externen Festplatte mitnehmen, verschlüsseln Sie diese und beschränken Sie den Zugriff darauf. Imations brillante tragbare Ironkey-Speicherlösungen kommen bereits mit aktivierter Verschlüsselung, und der USB-Stick Ironkey F200 sowie die externe Festplatte H200 verfügen über eine integrierte Fingerabdruck-Authentifizierung.
Und dann gibt es noch einfache bewährte Verfahren und den gesunden Menschenverstand. Wenn ein Unternehmen eine Strategie für gute Sicherheit und entsprechende Erwartungen an seine Mitarbeiter annimmt und durchsetzt, kann es das Risiko einer Datenoffenlegung gegenüber potenziellen Bedrohungen begrenzen:
- Speichern Sie Passwörter nirgendwo im Klartext. Wenn Passwörter gespeichert werden müssen, verschlüsseln Sie sie und beschränken Sie den Zugriff.
- Ändern Sie Ihre Passwörter regelmäßig und achten Sie darauf, dass sie sicher sind. Sie müssen kein Kauderwelsch sein, um schwer zu knacken zu sein – zwei zufällige Wörter mit mindestens 5 Zeichen, großgeschrieben und durch mindestens zwei Ziffern und zwei Satzzeichen getrennt, sind ein gutes Muster, z. B. ‘Toasted46$!Mantra’ – achten Sie einfach darauf, dass alles zufällig ist. In der Theorie würde ein Standard-PC 931 Billionen Jahre brauchen dieses Beispiel zu knacken. Und wenn Sie es an den meisten Tagen verwenden, werden Sie es leicht wiedererkennen.
- Folgen Vorschriften und Richtlinien über die Speicherung persönlicher und finanzieller Daten von Einzelpersonen, und diese niemals in einer unverschlüsselten Datei zu speichern.
Denn Sie sind es wert
Ich schätze, mein Punkt ist, dass Sony Pictures nicht allein deshalb anfällig für Angriffe war, weil Hacker vielleicht eine Agenda hatten. Sie waren anfällig, weil ihre Mitarbeiter bezüglich ihrer Sicherheit gleichgültig waren und nicht die nötigen Schritte unternahmen, um Bedrohungen zu mindern. Und Sie sind genauso anfällig, wenn Sie dasselbe nicht tun.
Die traurige Wahrheit ist, dass wir alle davon ausgehen müssen, dass all unsere Geräte, insbesondere solche, die sich mit dem Internet verbinden, potenzielle Ziele für skrupellose Nutzer des Webs sind. Aber wenn wir uns alle dem Kulturwandel anschließen, dann werden wir – genau wie bei der Gewohnheit, unsere Häuser und Autos zu sichern oder unsere PIN-Nummern für Kreditkarten zu schützen – denjenigen das Leben ein Stück schwerer machen, die unsere Arbeit zerstören oder uns einfach nur den Spaß verderben wollen.















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch