



































Blog
Pirataria informática da Sony Pictures: o que podemos aprender com toda a celeuma?
Blog por Andy | Publicado a quinta-feira, 18 de dezembro de 2014
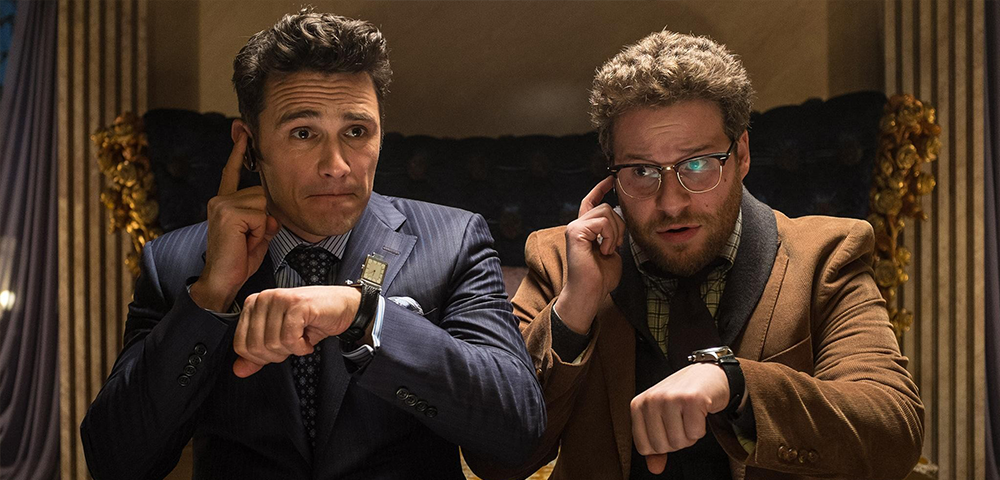
Assim, mais uma história de pirataria informática surgiu nos media globais, à medida que o pesadelo de segurança da Sony em novembro volta a fazer manchetes. Caso não tenha ouvido, em novembro a Sony Pictures foi vítima de uma violação de segurança por um grupo de hackers que se autodenomina ‘GOP’ ou ‘Guardians of Peace’, e surgiram rumores de que houve algum envolvimento da Coreia do Norte, irritada com o lançamento planeado de The Interview, uma comédia que satiriza o regime do país e dependente de queijo líder. Eles negaram essa especulação, mas disseram admirar o sentimento.
Por que razão é isto uma notícia internacional? Bem, politicamente falando, é o tamanho:
A dimensão da Sony
A Sony Pictures é uma gigante do entretenimento global com $8bn de receitas (mar. 2014) e milhares de funcionários (o total de funcionários da Sony Corporation a nível mundial ultrapassa os 140.000).
O volume da perda de dados
Cerca de 100 TB de dados sensíveis sobre os referidos colaboradores, incluindo informação financeira, dados de Recursos Humanos e palavras-passe de utilizadores. Tudo armazenado de forma insegura numa variedade de formatos (por exemplo, folhas de cálculo e documentos do Word) que o utilizador de computador menos sofisticado podia visualizar.
O tamanho do assunto nas redes sociais
Em alta no Twitter, em todo o site de partilha Reddit (com efeito, O Reddit começou a banir utilizadores que partilham documentos do ataque informático à Sony) e alvo de muitos artigo jornalístico.
Acrescido ao aspeto da dimensão, está a relevância do ataque para todos nós que estamos a tomar conhecimento dele. É certo que o ‘motivo’ avançado pelos rumores para o ataque (as tentativas da Sony de distribuir um filme crítico do regime norte-coreano) é específico da empresa, mas a natureza e a extensão do mesmo dizem respeito a todos nós.
Atualmente, existem leis de proteção de dados e de conformidade na maioria dos países, mas poucos as aplicam verdadeiramente até que ocorra uma perda de dados. Existem determinados setores que criaram órgãos reguladores para monitorizar o cumprimento (olá para vocês, banqueiros), mas o resto de nós fica entregue à autorregulação.
Mas nós auto-regulamo-nos?
Se trabalha numa empresa, analise a sua cultura empresarial e as práticas que utiliza para partilhar informação. Poderão estar comprometidas? Melhor ainda, pense em como gere qualquer informação que armazena no seu computador ou que envia a alguém, seja no trabalho ou em casa. Quão segura é essa informação? Até as empresas que utilizam uma intranet como meio de distribuição de informação devem tomar medidas para proteger os dados guardados, mas muitas vezes dependem do isolamento da internet em geral como substituto para a segurança.
Ok, então como é que nos autorregulamos?
Comece pelos próprios ficheiros. Se os proteger à medida que os cria, encriptando-os e limitando o acesso, mesmo que caiam nas mãos erradas, serão inúteis. Se os documentos da Sony tivessem tido controlo de acessos, os ficheiros não teriam qualquer valor para os hackers em cujas mãos foram parar. Software como Direitos AtentosWatch é ideal para isto. WatchDox, o software destinado a proteger a partilha de documentos entre utilizadores é também uma boa forma de proteger os seus documentos à medida que os distribui (e de revogar o acesso mais tarde).
Pode proteger ainda mais os seus documentos sécurizando o hardware onde estão guardados. A autenticação multifator, incluindo métodos biométricos, está a tornar-se mais acessível e generalizada, sendo agora uma solução realista para uma estratégia de proteção de dados. Utilize a autenticação por impressã digital como parte do seu controlo de acesso (juntamente com palavras-passe — falaremos disso daqui a pouco) ao iniciar sessão no seu computador. Se levar os seus dados consigo numa pen USB ou disco rígido externo, cripte-os e limite o acesso aos mesmos. As brilhantes soluções de armazenamento portátil Ironkey da Imation vêm com encriptação já ativada, e a pen USB Ironkey F200 e o disco rígido externo H200 vêm com autenticação por impressã digital integrada.
E depois há as boas práticas simples e o bom senso. Se uma empresa adotar e aplicar uma estratégia de boa segurança e expectativas junto dos seus funcionários, pode limitar o risco de exposição de dados a ameaças potenciais:
- Não armazene palavras-passe em texto simples em lado nenhum. Se as palavras-passe tiverem de ser armazenadas, cripte-as e limite o acesso.
- Altere as palavras-passe regularmente e certifique-se de que são fortes. Não precisam de ser disparates para serem difíceis de decifrar – duas palavras aleatórias com pelo menos 5 caracteres, em maiúsculas e separadas por pelo menos dois algarismos e dois sinais de pontuação é um bom padrão, por exemplo, ‘Toasted46$!Mantra’ – certifique-se apenas de que é tudo aleatório. Em teoria, seria preciso um PC comum 931 biliões de anos para resolver esse exemplo. E se o utilizar na maioria dos dias, vai achá-lo fácil de lembrar.
- Seguir regulamentos e diretrizes sobre o armazenamento de informações pessoais e financeiras de indivíduos, e nunca as armazenar num ficheiro não encriptado.
Porque tu vales bem a pena
Creio que o meu ponto é que a Sony Pictures não estava vulnerável a ataques simplesmente porque os hackers podiam ter uma agenda. Estavam vulneráveis porque o seu pessoal foi negligente com a segurança e não tomou as medidas necessárias para mitigar as ameaças. E tu estás igualmente vulnerável se não fizeres o mesmo.
A triste verdade é que todos temos de assumir que todos os nossos dispositivos, especialmente aqueles que se ligam à internet, são potenciais alvos para os utilizadores sem escrúpulos da web. Mas se todos aderirmos à mudança cultural, então – tal como o hábito de proteger as nossas casas e carros ou de proteger os nossos códigos PIN para cartões de crédito – tornaremos a vida um pouco mais difícil para aqueles que procuram destruir o nosso trabalho ou simplesmente arruinar a nossa diversão.















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch