


24x7-Überwachung und Bedrohungsforschung durch hochrangige Sicherheitsanalysten
Starke und erschwingliche Dienste zur Erkennung und Beseitigung von Bedrohungen, die speziell für IT-Teams mit begrenzten Ressourcen entwickelt wurden
Malwarebytes 24×7 Sicherheitsüberwachung und Bedrohungsforschung durch hochrangige Analysten
Verbessern Sie die Cyberresilienz Ihres Unternehmens mithilfe des Malwarebytes Managed Detection & Response-Services (MDR), mit Expertenleistungen, die die Erkennung von Bedrohungen beschleunigen und den Incident-Response-Prozess präzise durchführen. Der Malwarebytes MDR bietet flexible Optionen für die Reaktion auf Bedrohungen, die sowohl den Bedürfnissen Ihres Unternehmens als auch Ihrer Sicherheitsumgebung entsprechen und sicherstellen, dass Sie die volle Übersicht und Kontrolle über Ihre Endpunkte behalten. Dank flexibler Optionen für die Reaktion auf Bedrohungen kann das Malwarebytes MDR-Team Bedrohungen aktiv beseitigen, sobald sie entdeckt werden, oder Ihrem Team in seinen eigenen Sanierungsmaßnahmen hochgradig handlungsrelevante Anleitungen bereitstellen. Die Wahl liegt bei Ihnen.
Sicherheitsvorteile
- Hochpräzise Reaktion auf Bedrohungen
- Kürzere durchschnittliche Reaktionszeit (MTTR)
- Verringern Sie die Wartezeit für kritische Bedrohungen
Geschäftliche Vorteile
- Kosteneinsparungen durch weniger Geschäftsunterbrechungen
- Verbessern der Einhaltung der neuen Sicherheitsvorschriften
- Ruhiger Genuss durch 24x7-Überwachung der Sicherheit
Teamvorteile
- Reduzieren Sie die Anzeigefreiwilligkeit
- Entfernen von Fähigkeiten- und Bandbreitenbeschränkungen
- Reagieren Sie effizienter auf kritische Bedrohungen
Flexible Optionen für die Reaktion auf Bedrohungen
Das Malwarebytes MDR-Team überwacht Ihre Endpoint-Alarme 24x7x365. Der MDR-Service ermöglicht es Ihnen, festzulegen, wie auf Ihre Endpunkte reagiert werden soll, entweder mit einer der folgenden Optionen:
Option 1
Das MDR-Team wird die Bedrohung in Ihrem Auftrag beseitigen und Ihr Team über alle Maßnahmen informieren, die an Ihren Endgeräten durchgeführt werden.
Option 2
Das MDR-Team wird Ihnen Hinweise zu den empfohlenen Maßnahmen geben, die Ihr Team ergreifen kann, um die Bedrohung wirksam zu beseitigen.


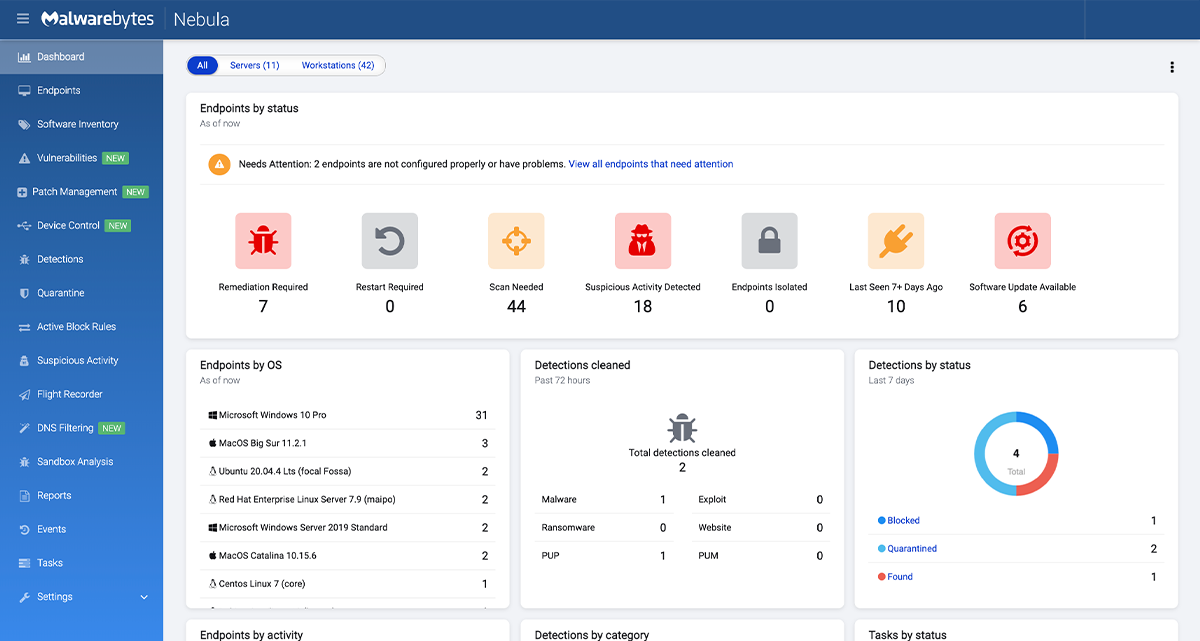
Betrieben von der Malwarebytes EDR-Plattform
EDR bietet Die einzige Branche 72-stündige Ransomware-Rollback-Funktion, die eine vollständige Wiederherstellung nach Ransomware-Angriffen innerhalb von Minuten ermöglicht.
Malwarebytes EDR bietet leistungsstarke und effektive Erkennung, Isolierung und Beseitigung von Bedrohungen. Neben der patentierten Ransomware-Erkennung von Malwarebytes umfasst es sieben Schutzschichten, mehrstufige Isolierung und eine automatisierte Malware-Entfernung.
Verstärken Sie die begrenzten Teamressourcen
Das Fehlen von Bandbreite und Fachkenntnissen kann die Fähigkeit Ihres Teams einschränken, Bedrohungsalarme effektiv zu überwachen und darauf zu reagieren. Die Malwarebytes MDR Analysten schließen diese Lücken 24×7 ab und werden eine Erweiterung Ihres Teams.
Entlasten Sie Ihr Team von der Belastung durch Warnmeldungen
Endlose Cyberangriffe belasten Organisationen ständig mit Bedrohungsmeldungen. Dies kann so viel Zeit der Teams verschwenden. Malwarebytes MDR überwacht und sortiert die Bedrohungen in Ihrem Namen, sodass Ihr Team frei ist.
Verringern Sie die Wartezeit für verborgene Bedrohungen
Langsame Lesezeiten führen zu einem höheren Infektionsrisiko. Malwarebytes MDR sucht versteckte Bedrohungen anhand verdächtiger Aktivitäten und vorangegangener IOCs auf und reduziert so die Lesezeit sowie die potenziellen Auswirkungen verstehender Bedrohungen.
Malwarebytes Managed Detection & Response (MDR)
Warum Malwarebytes Endpoint Detection & Response?
Weitere Informationen zu Malwarebytes Managed Detection & Response erhalten Sie, wenn Sie sich an uns wenden.
Kontakt aufnehmen


 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch