



































Avancerad hotdetektering och åtgärd
Incidenthantering reducerar skadlig programvaras uppehållstid och behovet av att omavbilda infekterade slutpunkter
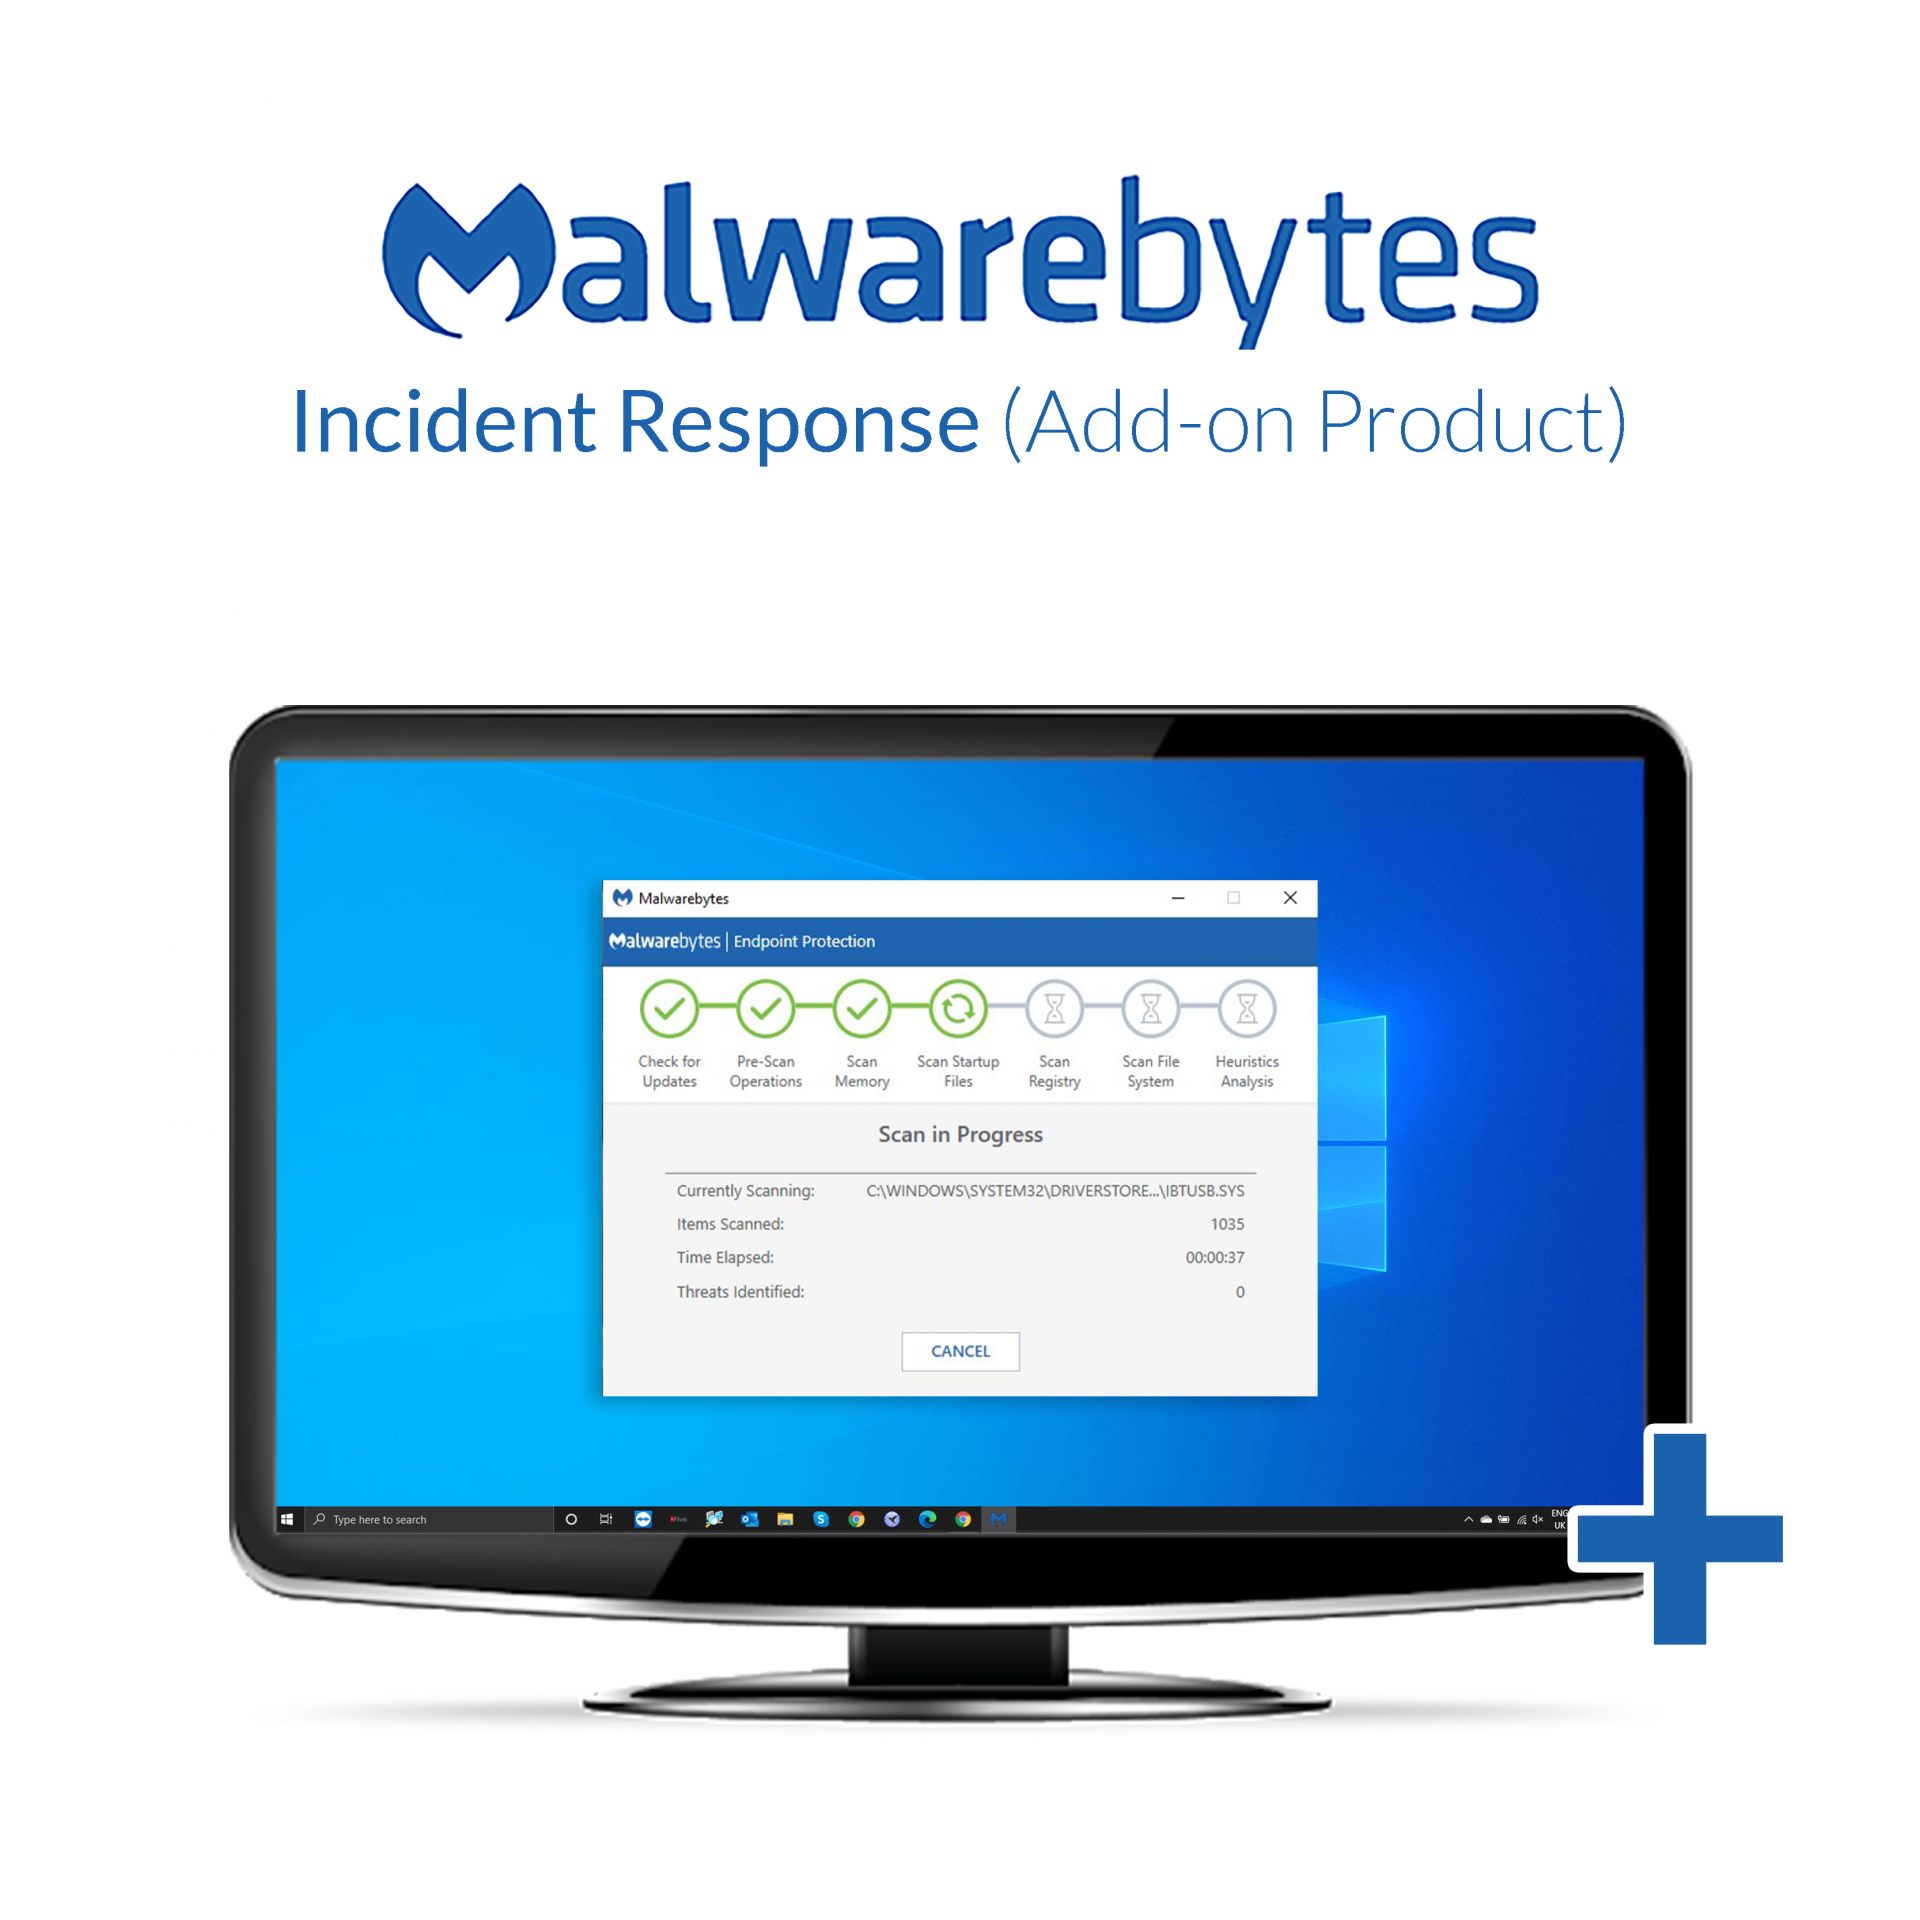
Malwarebytes Incident Response är konstruerat för att integreras sömlöst i befintliga säkerhetslösningar. Om dina ändpunkter kräver ett heltäckande och avancerat skydd mot hot rekommenderar vi Malwarebytes Endpoint Detection & Response eller Malwarebytes Endpoint Protection.
GRATIS analys rapportera om ditt antivirusprogram
Begär en hotrapportGRATIS provperiod med specialiststöd
Begär en kostnadsfri testversionGRATIS säkerhetskonsultation med en ingenjör
Rådgör med en expertEnligt forskning som utförts av Ponemon Institute tar det i genomsnitt 229 dagar att identifiera skadliga eller kriminella dataintrång och 82 dagar att begränsa dem. Den tid som krävs för att åtgärda dessa incidenter är betydande, och det tar ofta timmar bara att ominstallera en enda ändpunkt. Lång uppehållstid och tidskrävande ominstallationer verkar oundvikliga för ett erfaret IT-team. Malwarebytes Incident Response förändrar status quo.
Malwarebytes Incident Response är ett verktyg för hotdetektering och åtgärdande som är byggt på en mycket skalbar, molnbaserad hanteringsplattform. Det söker igenom nätverksanslutna slutpunkter efter avancerade hot, inklusive skadlig kod, PUP-program och adware, och tar bort dem grundligt.
Förbättrad detektering av hot
Malwarebytes Incident Response förbättrar din hotsökning och den tid det tar att svara på en attack, med de extra fördelarna av skalbarhet, flexibilitet och automatisering.
Hanteringsmotor för incidenter
Snabb, extremt effektiv sökning efter hot med funktioner för on-demand-, schemalagda och automatiserade sökningar.
Kriminalteknisk tidslinjeanalytiker
Samlar snabbt in händelse- och loggdetaljer från mer än 20 Windows-loggarkiv och visar dem i en kronologisk tidslinjevy, vilket gör det möjligt för säkerhetsteam att ta reda på vad, när och hur en klientdator komprometterades, och var någon annanstans attacken kan ha spridit sig.
Åtgärd vid dataintrång
Agentlöst, lättviktigt verktyg för att distribuera i syfte att söka efter skadlig kod och hot över nätverksanslutna slutpunkter med indikatorer på kompromettering (IOC) som använder ramverket OpenIOC för hotspridning. Kan integreras med befintliga verktyg från tredje part.
Åtgärd för länkningsmotor
Signaturlös teknik som identifierar och grundligt tar bort alla hotartefakter som är kopplade till det primära hotnyttolasten.
Flera avsökningslägen
Hyper-, Hot- och Anpassade skanningslägen erbjuder konfigurerbara, tysta skanningar som inte avbryter slutanvändarna.
För mer information om Malwarebytes Incident Response, vänligen kontakta oss.
Ta kontakt med oss
















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch