
Remoção de ameaças e remediação líderes da indústria
Proteção em tempo real baseada em nuvem contra malware, ransomware, exploits de última hora, phishing e muito mais
Remoção de ameaças e remediação líderes da indústria
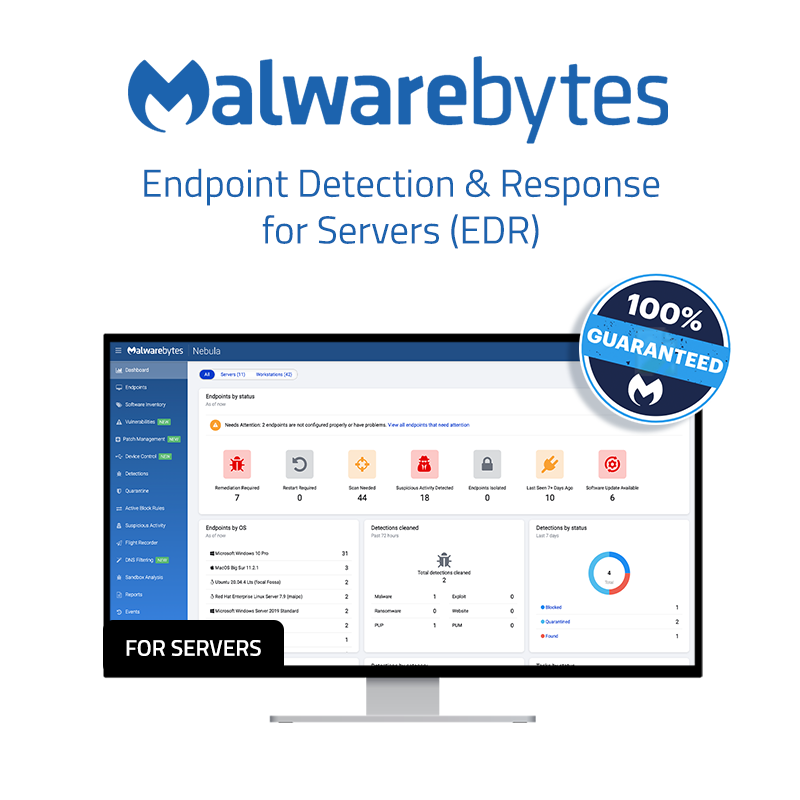
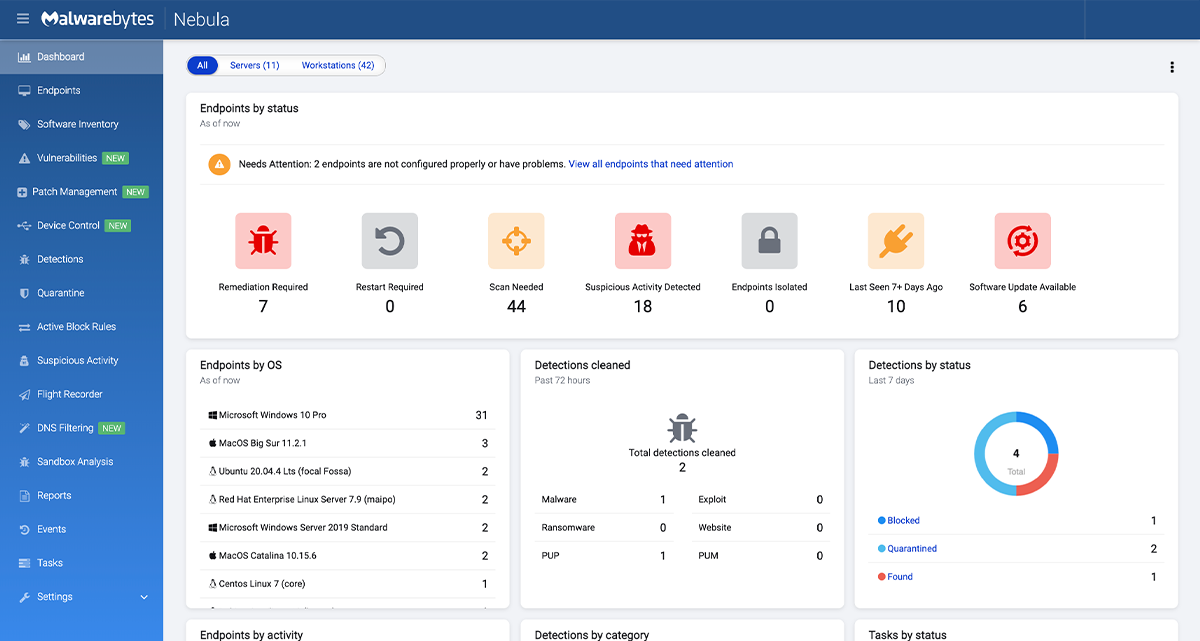
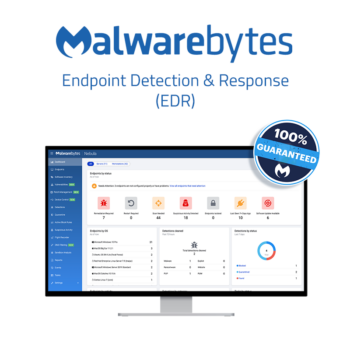
A proteção em tempo real de servidores Windows e Linux é fundamental para proteger a reputação da sua organização, além de evitar perdas de dinheiro, produtividade e dados críticos. O Malwarebytes Endpoint Detection and Response (EDR) para servidores oferece proteção de classe empresarial. Tudo através de um console de gerenciamento centralizado baseado em nuvem, permitindo que as empresas obtenham visibilidade contínua sobre endpoints e servidores com o Malwarebytes EDR, que protege contra uma variedade de ameaças.
O design leve não irá retardar os seus servidores
A Malwarebytes entende quão importante é manter seus servidores funcionando com o máximo desempenho. Com isso em mente, esta solução para servidores foi projetada para oferecer a máxima eficiência. Conte com proteção leve e de pequeno porte, oferecendo ao mesmo tempo a máxima proteção.
Análise GRATUITA relatório sobre o seu antivírus
Solicitar um relatório de ameaçasAvaliação gratuita com apoio especializado
Pedir um teste gratuitoConsulta de segurança GRATUITA com um engenheiro
Consultar um especialistaAo contrário de outras soluções EDR, esta não apenas alerta, mas também corrige os problemas. Veja o produto separador de funcionalidades para ver uma lista completa das funcionalidades de proteção e resposta.
Fácil, eficaz e eficiente
O Malwarebytes Endpoint Detection and Response (EDR) para servidores pode facilmente substituir ou complementar outras soluções de segurança de endpoints, incluindo o Microsoft Defender. Utilizando um aprendizado de máquina de detecção de anomalias, ele não apenas detecta ameaças conhecidas, mas também encontra ameaças desconhecidas de “zero-day”. O EDR oferece otimização para funcionários remotos, eficiência líder do setor, alto retorno sobre investimento (ROI) e baixo custo total de propriedade (TCO).

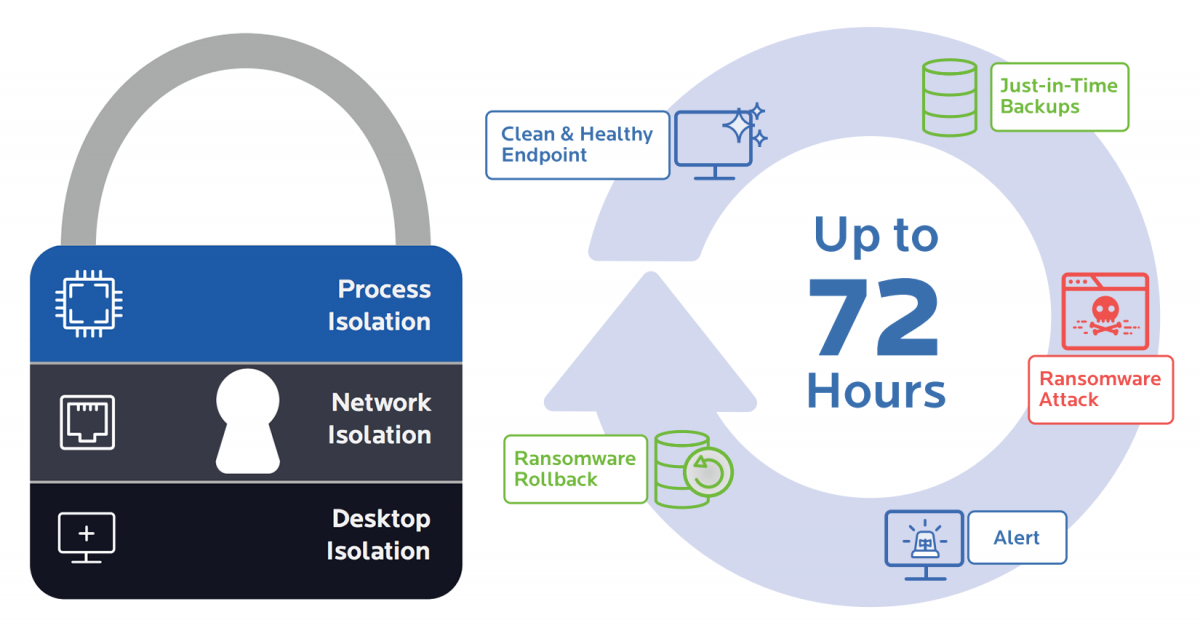
Isolar, remediar e voltar atrás
Se um endpoint for atacado, você pode facilmente impedir que o malware se espalhe e cause danos isolando-o do resto da rede. Em seguida, encontre e reestabeleça todas as alterações importantes e sutis feitas pelo malware. O EDR utiliza a cache local em cada endpoint, armazenando todas as alterações relevantes ao dispositivo por até 72 horas. Se você estiver infectado, o Malwarebytes simplesmente retira as alterações do dispositivo e restaura os arquivos que foram criptografados, excluídos ou modificados.
Por que Malwarebytes Endpoint Detection & Response?
Painel de Gestão Malwarebytes Cloud
Para obter mais informações sobre o Malwarebytes Endpoint Detection & Response para servidores, entre em contato conosco.
Entre em contacto

 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch