



































Blog
Emotet: o cavalo de Troia mais complexo desde Troia?
Blog de Andy | Publicado a terça-feira, 10 de setembro de 2019
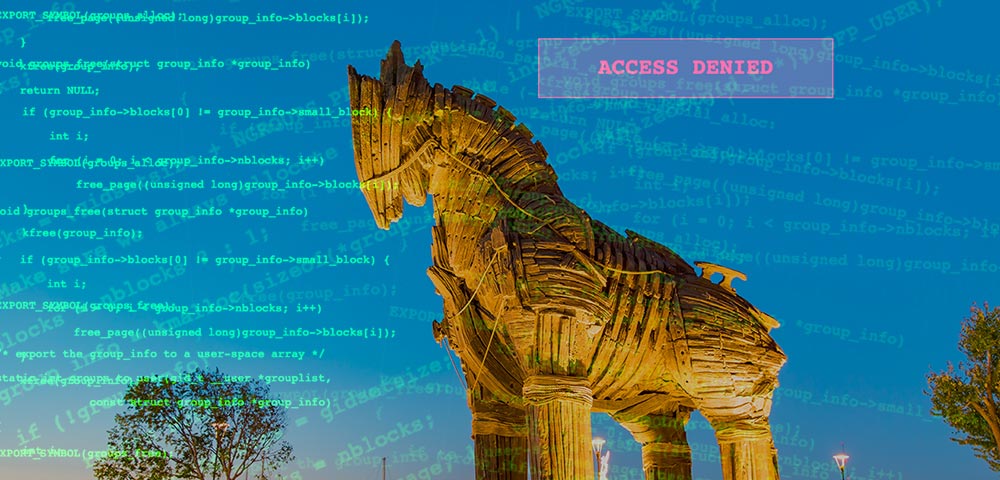
Diz a lenda que, há tempos, alguns deuses e deusas marotos brincaram com os afetos de meros mortais, o que deu origem à Guerra de Troia.
As pessoas ainda estão a meter-se connosco agora.
O rei espartano Menelau, cuja mulher Helena era aparentemente espetacular, ficou humilhado quando Páris de Troia, com um pouco de incentivo e ajuda dos supracitados imortais, a conquistou e a levou consigo para casa. Isto provocou uma rivalidade feroz e ciúmes entre Gente Importante: o rei Menelau e o rei troiano Príamo. Para as Pessoas Comuns, tal consternação continua a ser uma questão paroquial. Quando a Gente Importante está aflita, no entanto, as repercussões podem ser de longo alcance e catastróficas (perguntem apenas a Arquiduque Francisco Fernando da Áustria).
Um pouco agastado e a precisar de retribuição, Menelau juntou um bando enorme de camaradas, liderados pelo irmão de Helena, Agamemnon, para bater à porta de Troia e perguntar se podia reaver a sua mulher. Os cidadãos de Troia fingiram que não estavam em casa durante algum tempo, antes de finalmente admitirem que sim, estavam lá, mas que não, Helena não ia sair. Ainda mais irritado, Agamemnon decidiu começar a tentar arrombar a porta e a atirar coisas contra Troia, antes de acampar lá fora e esperar que Troia desistisse. Isto durou algum tempo.
Um plano engenhoso
Eventualmente, após a abordagem da força bruta não ter funcionado (particularmente porque Troia lhes estava a atirar coisas de volta), Agamemnon e os seus camaradas – incluindo um tipo chamado Aquiles, que, segundo a lenda, se desenrascava numa luta de bar – conceberam um plano engenhoso. Sabendo do gosto dos troianos por tudo o que diz respeito a cavalos, construíram uma enorme estátua de madeira de um cavalo, ostensivamente da parte de Menelau para agradecer a Agamemnon e a todos os seus camaradas por terem ficado por lá a levar pancada durante tanto tempo. Depois, foram-se embora a assobiar com ar indiferente, deixando o cavalo para trás.
De Troia, assistiram a tudo isto com curiosidade e um crescente sentimento de otimismo de que todo aquele episódio desagradável pudesse ter terminado. Olharam para o cavalo aparentemente abandonado. Gostavam mesmo de cavalos. Faria um belo elemento decorativo no jardim, pensaram, por isso saíram sorrateiramente e arrastaram-no para casa. Que mal é que isso podia fazer?
Grande erro
Foi aí que as coisas correram a sério para o pior para os troianos. Sem o saberem, tinham arrastado uma força de elite de assassinos para a segurança da sua própria casa, escondidos dentro do cavalo. Uma vez lá dentro, esta equipa de assassinos fez pandemónio, causando todo o tipo de estragos. Os rapazes, liderados pelo astuto Aquiles, eram demasiado sofisticados para os troianos. Conseguiam avaliar a disposição do local e adaptar-se a ela. Superaram e destruíram a segurança de Troia e abriram a porta da frente ao resto do pessoal de Agamemnon que, afinal, tinha estado apenas escondido atrás de uma sebe. Troia estava perdida.
Tudo isto aconteceu há anos. Hoje em dia estamos todos um pouco mais espertos, não estamos? Nunca cairíamos em truques desses.
Exceto que nós fazemos. Milhões de nós. Todos os dias.
E os cavalos são mais inteligentes. Conseguem abrir portas.
A situação é diferente agora. É muito mais provável que sofra um ciberataque aos seus dados, à sua identidade e às suas finanças do que à sua integridade física. E uma das formas mais comuns de esses ataques começarem é o equivalente digital desse truque do cavalo de Troia de antigamente.
Enganação moderna
Recebe um e-mail ou descarrega um ficheiro da Internet. Algo que parece bom ou suficientemente inofensivo. Talvez algo de que goste mesmo, como cavalos, ou gatos dos diabos...
Mas oculto dentro desse email ou ficheiro descarregado está um pequeno programa de computador. Uma vez com via verde na sua máquina, entra em ação e faz estragos. Poderá nem sequer notar que ele lá está até ver os resultados dos seus atos nefandos. Trata-se de cavalos de Troia informáticos. Malware. E podem ser desagradáveis.
Muitos trojans são suficientemente sofisticados para detetarem onde estão e encontrarem formas de atacar o sistema operativo e o software da máquina em que acabaram por entrar. Mas costumam ser um pouco evidentes, especialmente se a máquina tiver sido configurada para estar atenta a eles através da adição de software antivírus às suas defesas.
Embusteiro atrevido
O problema é que as últimas gerações de *malware* do tipo trojan estão a tornar-se mais astutas. Veja-se o Emotet, por exemplo. É um trojan criado para explorar as suas finanças – visa o *software* e os sistemas que utiliza para gerir e gastar o seu dinheiro. Contas bancárias, compras online, esse tipo de coisas.
O Emotet infiltra-se no seu sistema, principalmente através de mensagens de correio eletrónico que fingem ser o que não são. Depois, entra sorrateiramente e põe-se a trabalhar. Mas não parte logo para a ofensiva. Não. A primeira coisa que faz é mudar. E não se trata apenas de uma mudança de visual.
Evolui.
Isto faz isto para evadir os métodos de deteção habituais que a maioria dos softwares antivírus utiliza. Não só isso, mesmo que seja detetado e limpo uma vez, pode voltar a infetar a mesma máquina porque de cada vez que aparece é diferente – um pouco como eu apanho mais uma maldita estirpe da constipação comum sempre que os meus miúdos voltam para a escola.
Mas isso não é tudo. Este cavalo de Troia em particular é especialmente traiçoeiro: é inteligente – consegue detetar se o sistema é um sistema de teste criado para apanhar malware e fica dormente e indetetável. Se estiver ativo, envia-se por e-mail para os contactos guardados na máquina e tenta inclusive piratear quaisquer redes Wi-Fi disponíveis para se propagar a outros dispositivos.
Nomes parvos
Assim que chega a uma máquina hospedeira, pode descarregar cavalos de Troia bancários como o Qakbot e o TrickBot. Certo, sim, nomes disparatados e tudo o mais, mas são muito mais insidiosos do que parecem, acreditem. Funcionam injetando código no software de rede da máquina hospedeira, por isso, quando se vai a efetuar qualquer transação online, eles estão lá, a vigiar e a registar os dados para permitir a exploração por parte de gente desonesta.
Assustador, não é? É difícil parar algo tão sofisticado. Não admira que a maior parte do software antivírus fique à nora.
Matam-se cavalos, não matam?
Acalme-se. Descobrimos um software que pode proteger os seus dispositivos e defender a sua rede empresarial contra o Emotet e outro tipo de malware semelhante.
Malwarebytes. Na verdade, não é um robô enorme.
Malwarebytes
O Malwarebytes tem as soluções para detetar, colocar em quarentena e limpar o Emotet e os outros trojans que este pode introduzir. Funciona através da utilização de tecnologia multicamadas, recorrendo a análises e deteção tradicionais, mas também empregando Proteção do Comportamento de Aplicações, aprendizagem automática (inteligência artificial) para identificar anomalias, e ainda procedimentos de mitigação e reforço de aplicações para manter o sistema protegido.
É como dar aos vossos dispositivos um sistema imunitário. É como se os troianos tivessem tecnologia de deteção de calor corporal ou de raios X para examinar aquele cavalo. E talvez até alguma análise de ameaças para encontrar o seu, hum, calcanhar de Aquiles.
Nem um pouco arrependido.
Ok, protege-me!
Se estiver interessado em descobrir mais sobre o Emotet e a proteção que o Malwarebytes pode proporcionar aos seus dispositivos e sistemas empresariais contra o trojan Emotet e outro malware, pedir um relatório de ameaças personalizado, ou apenas entre em contacto. Até poderemos ter um excelente negócio se for rápido!
Fotografias de David Everett Strickler e Jae Park no Unsplash















 English (UK)
 English
 English (Canada)
 Français du Canada
 Svenska
 Português
 Nederlands
 Italiano
 Français
 Español
 Deutsch